Microsoft amplía su nube soberana en Europa (2026)
En pocas palabras: Microsoft amplió el martes 21 de octubre de 2026 su nube soberana con el Sovereign Control Panel (vista previa en Ignite), Azure Managed HSM con gestión externa de claves (disponibilidad general) y Data Guardian, que da a un socio regional de la UE/EFTA supervisión independiente sobre el acceso de ingenieros de Microsoft.
Microsoft amplió el martes su oferta de nube soberana con nuevas funciones de seguridad, gobernanza e inteligencia artificial, respondiendo a la presión europea por controlar dónde viven los datos y quién accede a ellos. El anuncio incluye el Sovereign Control Panel y un esquema llamado Data Guardian.
La nube soberana de Microsoft es un conjunto de servicios y modelos de implementación de Azure pensados para que gobiernos y sectores regulados decidan dónde residen sus datos, quién los administra y bajo qué reglas operan, sin resignar el acceso a la innovación de la nube pública. Incluye tres variantes: nube pública soberana, nube privada soberana y nubes de socios nacionales.
En este artículo:
- En 30 segundos
- ¿Por qué Microsoft amplía ahora su oferta de nube soberana?
- ¿Qué funciones nuevas incluye el anuncio de Microsoft?
- ¿Qué es Data Guardian y cómo funciona la supervisión europea?
- ¿La nube soberana elimina por completo la dependencia de Microsoft?
- ¿Qué trade-offs implica adoptar la nube soberana?
- ¿Qué peso tienen los hiperescaladores estadounidenses en el mercado europeo?
- Qué significa esto para empresas y equipos en Latinoamérica
- Errores comunes al evaluar la nube soberana
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- Microsoft presentó el Sovereign Control Panel, que entra en vista previa pública en Microsoft Ignite.
- Azure Managed HSM con gestión externa de claves ya está disponible de forma general, según el anuncio relevado por Network World.
- Data Guardian da a un socio regional de la UE/EFTA supervisión independiente sobre los accesos remotos de ingenieros de Microsoft.
- Amazon, Google y Microsoft concentran cerca del 70% del mercado de nube europeo, según analistas citados por Computerworld.
- Gartner advierte que la soberanía privada no implica control total: Microsoft puede seguir interviniendo en identidad y soporte técnico.
¿Por qué Microsoft amplía ahora su oferta de nube soberana?
Microsoft amplió su oferta de nube soberana por tres factores que identificó Pareekh Jain, CEO de EIIRTrend & Pareekh Consulting: regulaciones de datos más estrictas, tensiones geopolíticas en aumento y una adopción de IA que corre más rápido que los marcos legales que la regulan. Europa, de hecho, propuso una ley que limitaría el uso de nubes estadounidenses para datos gubernamentales sensibles en varios ámbitos.
Ponele que sos el responsable de IT de un ministerio en Alemania y tenés que justificar, por escrito, en qué servidor físico vive la base de datos de ciudadanos. Esa es exactamente la pregunta que Microsoft dice estar respondiendo con este paquete de novedades.
Douglas Phillips, presidente y CTO de Microsoft Specialized Clouds, lo resumió así: “las organizaciones no solo tienen en cuenta dónde residen los datos. También buscan comprender quién puede acceder y gestionar sus sistemas, cómo se protegen los activos digitales sensibles, qué dependencias tecnológicas son más importantes y si los servicios críticos pueden seguir funcionando a medida que cambian las condiciones normativas, geopolíticas, de seguridad o de red”. Para más detalles técnicos, mirá la comparativa completa entre Microsoft y GitHub.
Microsoft compite, al mismo tiempo, con proveedores soberanos locales. No es un gesto puramente regulatorio: es también una jugada comercial frente a operadores europeos que vienen ganando tracción con el argumento de “tus datos, tu jurisdicción”.
¿Qué funciones nuevas incluye el anuncio de Microsoft?
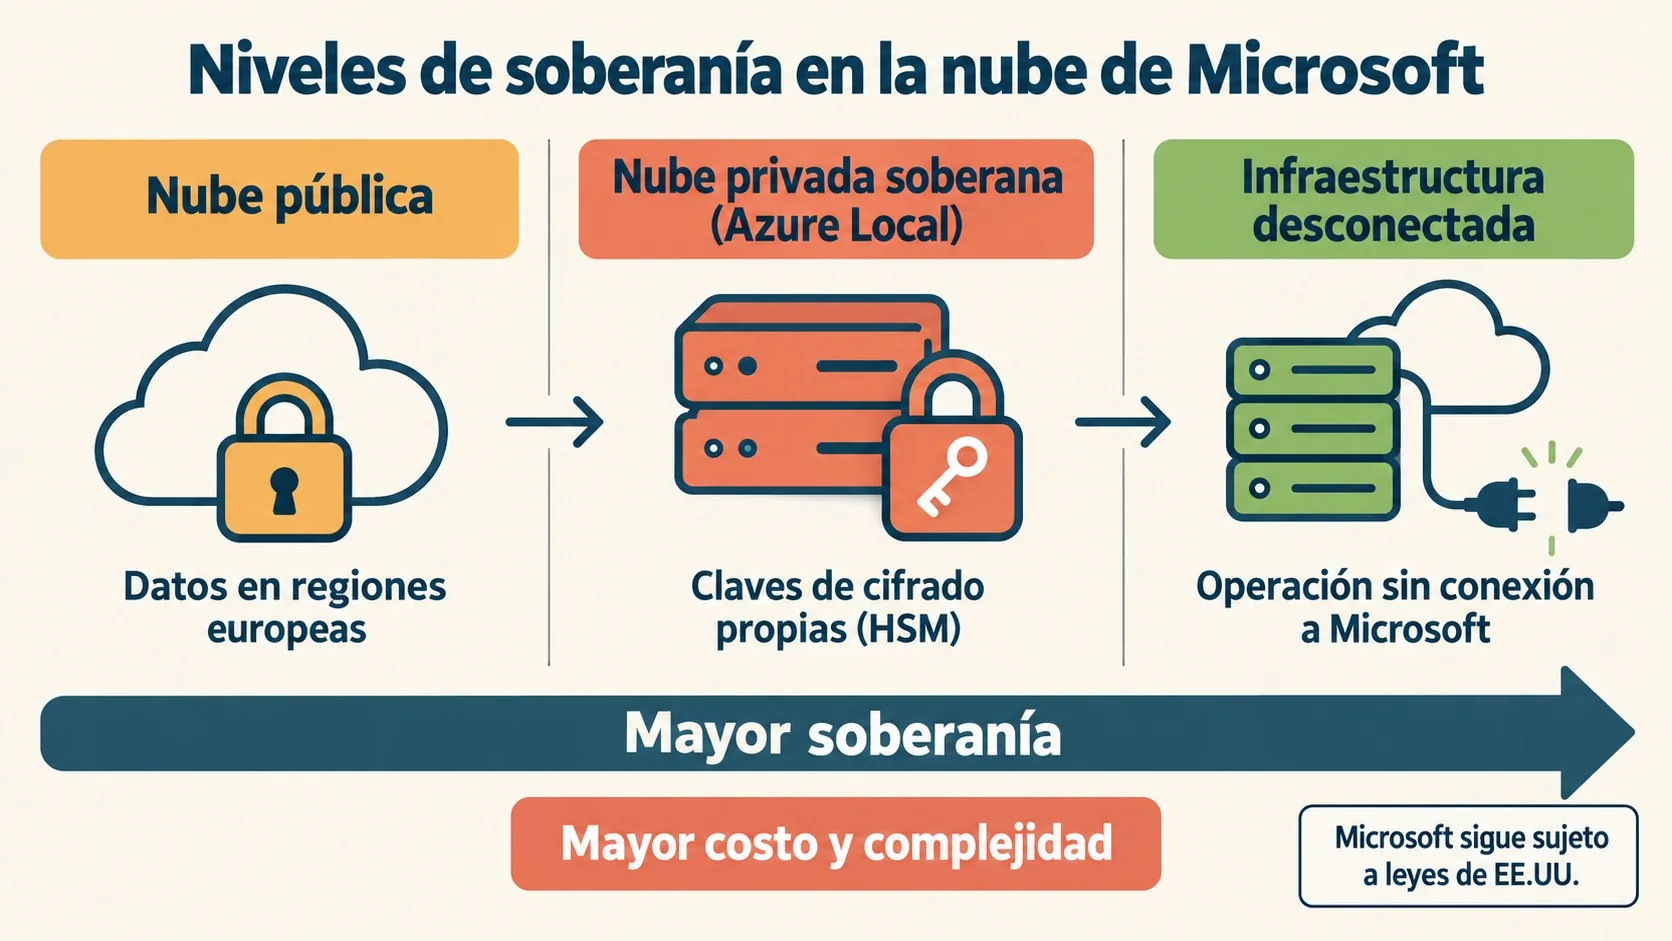
El paquete incluye seis novedades concretas, repartidas entre control, seguridad y cómputo de IA. Algunas ya están disponibles de forma general y otras siguen en vista previa, así que conviene no asumir que todo funciona hoy mismo.
- Sovereign Control Panel: un portal unificado de Azure para evaluar postura de soberanía, identificar riesgos y portabilidad de cargas de trabajo. Entra en vista previa pública en Microsoft Ignite.
- Azure Managed HSM con gestión externa de claves: ya disponible de forma general. Permite guardar las claves raíz de cifrado en hardware propio, on-premises o en manos de un tercero de confianza.
- Azure Confidential Clean Rooms: en vista previa limitada. Usa cómputo confidencial para que varias partes analicen datos sensibles compartidos sin exponer la información subyacente.
- Azure Local ampliado: DocumentDB y Blob Storage entran en vista previa pública; SQL Server en Azure Local ya está disponible de forma general para despliegues conectados y desconectados.
- Foundry Local: llega a disponibilidad general en Microsoft Ignite, con inferencia local y recuperación agéntica en lenguaje natural sobre un catálogo de modelos ampliado.
- Confidential VMs en Azure Local: ya disponibles de forma general, con memoria cifrada por hardware y aislamiento previo a liberar claves sensibles.
La mezcla de preview y disponibilidad general importa. Si estás evaluando esto para un proyecto de 2027, conviene separar lo que podés usar ya —disponible al 21/10/2026— de lo que todavía es promesa de roadmap.
¿Qué es Data Guardian y cómo funciona la supervisión europea?
Data Guardian es un modelo donde un socio regional de confianza supervisa, de forma independiente, cada solicitud de acceso remoto que hagan los ingenieros de Microsoft a sistemas de clientes en la UE y la Asociación Europea de Libre Comercio (EFTA). En paralelo, un registro llamado Production Touch Ledger deja constancia a prueba de manipulaciones de cada acción técnica realizada.
La idea es simple en el papel: si un ingeniero de Microsoft en Redmond necesita tocar algo en la infraestructura de un cliente europeo, esa solicitud no pasa directo. Pasa primero por el socio regional, que da el visto bueno o lo frena, y después queda registrada de forma inalterable. Te puede servir nuestra cobertura de nuestra guía para conectarte por SSH a Azure.
Para sostener este esquema, Microsoft amplía su Sovereign Partner Ecosystem con operadores regionales como Bleu Cloud en Francia y Delos Cloud en Alemania, además de proveedores independientes especializados en identidad, observabilidad y backup. Son los socios que, en la práctica, asumen la responsabilidad directa frente al regulador local.
¿La nube soberana elimina por completo la dependencia de Microsoft?
No. Controlar la infraestructura local no es lo mismo que tener control total, y ese matiz es el que más se presta a confusión en las fichas de marketing.
Ashish Banerjee, analista principal senior de Gartner, lo dice sin vueltas: “yo no diría que se trata de un control total. Las empresas siguen teniendo que comprobar si Microsoft sigue interviniendo en la gestión de identidades, las actualizaciones de software, la administración o el soporte técnico de los servicios que utilizan”.
¿Y qué pasa con las leyes de exportación de Estados Unidos? Sigue aplicando, aunque el servidor esté en suelo alemán. Jain lo plantea así: “las empresas obtienen una mayor independencia operativa, pero no una independencia jurídica o tecnológica total”. Tomalo con pinzas cuando algún proveedor venda “soberanía total” como si fuera un interruptor que se prende y listo.
¿Qué trade-offs implica adoptar la nube soberana?
Más soberanía implica más costo y más responsabilidad operativa, sin excepciones. Un entorno desconectado o local no siempre recibe cada servicio de Azure al mismo tiempo que la nube global, y eso puede frenar proyectos que dependen de features nuevas. Complementá con las certificaciones de Azure según cada rol.
Las organizaciones que optan por nube privada soberana suelen necesitar infraestructura dedicada, gente con skills específicos y un plan de continuidad separado del que ya tenían. Encima, pierden parte de la elasticidad y las economías de escala que son la razón por la que migraron a la nube en primer lugar.
Banerjee recomienda evaluar la soberanía carga de trabajo por carga de trabajo, no como una etiqueta que se le pega a todo el ambiente. “No recomendaría la máxima soberanía para todas las cargas de trabajo. Hay que reservarla para aquellas donde el riesgo legal, operativo o geopolítico justifique realmente la complejidad adicional”, dijo el analista. Si tu workload es un blog corporativo sin datos sensibles, probablemente no necesites nada de esto.
¿Qué peso tienen los hiperescaladores estadounidenses en el mercado europeo?
Amazon, Google y Microsoft concentran aproximadamente el 70% del mercado europeo de nube, mientras la cuota de los proveedores europeos se redujo en la última década, según analistas citados por Computerworld en su cobertura del anuncio del 21 de octubre de 2026.
Esa cifra pone un techo real a cualquier discurso de “soberanía tecnológica” en Europa. Podés tener claves de cifrado propias y un Production Touch Ledger impecable, pero si siete de cada diez cargas de trabajo corren sobre infraestructura de tres empresas estadounidenses, la dependencia estructural sigue ahí.
Qué significa esto para empresas y equipos en Latinoamérica
Para una empresa en Argentina o el resto de la región, este anuncio es sobre todo una señal de hacia dónde va la conversación regulatoria global, no una obligación inmediata. Cobertura relacionada: los planes y precios actuales de Copilot.
Eso sí: si manejás datos de clientes europeos, o trabajás con una empresa que exige residencia de datos en la UE, estas categorías (pública soberana, privada soberana, socios nacionales) van a aparecer en algún contrato tarde o temprano. Vale la pena entender la diferencia antes de que te la expliquen en una cláusula de 40 páginas.
Para la mayoría de los proyectos locales, el tema sigue siendo más simple: elegir un proveedor de hosting o cloud confiable, con soporte en español y datos claros sobre dónde corre tu infraestructura. En ese terreno, donweb.com es una opción pensada para necesidades de la región, sin la complejidad (ni el costo) de un esquema de soberanía pensado para gobiernos europeos.
Errores comunes al evaluar la nube soberana
- Tratar “soberano” como sinónimo de “sin Microsoft”: Microsoft puede seguir involucrado en identidad, updates y soporte aunque la infraestructura sea local. Revisá el contrato de servicio, no el nombre del producto.
- Aplicar soberanía máxima a toda la organización: Banerjee es claro en que esto se evalúa carga de trabajo por carga de trabajo. Ponerle el máximo nivel de control a un sistema de RRHH interno es gastar plata en un problema que no tenés.
- Asumir que todas las funciones ya están disponibles: varias piezas del anuncio, como el Sovereign Control Panel o Foundry Local GA, recién llegan en Microsoft Ignite. Confirmá estado de disponibilidad antes de planificar un rollout.
- Ignorar el costo de la desconexión: un entorno que puede operar offline no recibe automáticamente paridad de features con Azure global. Esa brecha de funcionalidad puede trabar un proyecto a mitad de camino.
Preguntas Frecuentes
¿Qué es la nube soberana de Microsoft?
Es un conjunto de servicios y modelos de implementación de Azure, Microsoft 365, Seguridad de Microsoft y Power Platform diseñados para que gobiernos y sectores regulados controlen la residencia, el acceso y la operación de sus datos. Existe en tres variantes: nube pública soberana, nube privada soberana y nubes de socios nacionales. Lo complementamos en qué es Microsoft Copilot y cómo funciona.
¿Por qué Europa está preocupada por los datos en la nube de empresas estadounidenses?
Porque Europa propuso una ley que limitaría el uso de nubes estadounidenses para datos gubernamentales sensibles, y porque Microsoft sigue sujeto a leyes, sanciones y restricciones de exportación de Estados Unidos sin importar dónde esté el servidor físico. Eso genera dudas sobre quién puede, en última instancia, acceder a esos datos.
¿Qué es el Sovereign Control Panel de Azure?
Es un portal unificado dentro de Azure que permite a una organización evaluar su postura de soberanía, detectar riesgos y gaps, aplicar controles y medir la portabilidad de sus cargas de trabajo. Entra en vista previa pública en Microsoft Ignite.
¿Microsoft sigue teniendo acceso a los datos aunque sean soberanos?
Puede seguir interviniendo en identidad, actualizaciones de software, administración o soporte técnico, según Ashish Banerjee de Gartner, incluso en esquemas de nube privada soberana. Herramientas como Data Guardian agregan supervisión independiente sobre los accesos remotos de ingenieros de Microsoft, pero no eliminan esa posibilidad de acceso.
¿Qué diferencia hay entre nube pública y nube privada soberana de Microsoft?
La nube pública soberana corre en centros de datos operados por Microsoft dentro de un límite geopolítico definido, como el límite de datos de la UE, con claves administradas por el cliente. La nube privada soberana corre en centros de datos controlados por el cliente o por un socio, admite operación desconectada y se entrega vía Azure Local, Microsoft 365 Local y Foundry Local.
Conclusión
Microsoft movió una ficha concreta esta semana: más controles técnicos, un panel unificado y un esquema de supervisión europea con Data Guardian. Lo que no cambió es la estructura de fondo. Las leyes estadounidenses siguen aplicando, el 70% del mercado europeo sigue en manos de tres hiperescaladores y la “soberanía total” sigue siendo, en el mejor caso, una meta parcial.
Si estás evaluando esto para tu organización, el criterio práctico es simple: no le apliques el máximo nivel de soberanía a todo, pedí por escrito en qué puntos específicos Microsoft (o cualquier proveedor) retiene acceso a identidad y soporte, y recién después decidí si la complejidad adicional vale la pena para esa carga de trabajo puntual. Para infraestructura sin esos requisitos regulatorios, seguís teniendo opciones más simples y más baratas en la región.