Reconstruyó un servidor y se reinfectó en 6 horas
Un servidor Next.js y Strapi reconstruido desde cero volvió a infectarse en 6 horas por una vulnerabilidad crítica de Next.js con CVSS 10.0 no parcheada.

Un servidor Next.js y Strapi reconstruido desde cero volvió a infectarse en 6 horas por una vulnerabilidad crítica de Next.js con CVSS 10.0 no parcheada.
Qué es RPO y RTO, por qué un backup sin probar no es backup, y qué necesita realmente un equipo chico para sobrevivir un desastre.
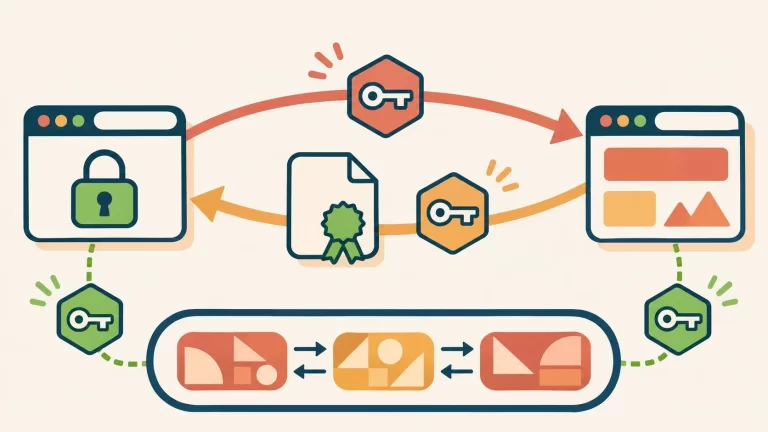
Cómo funciona TLS en su versión 1.3: handshake de un solo viaje, cipher suites AEAD y forward secrecy obligatorio, explicado paso a paso.
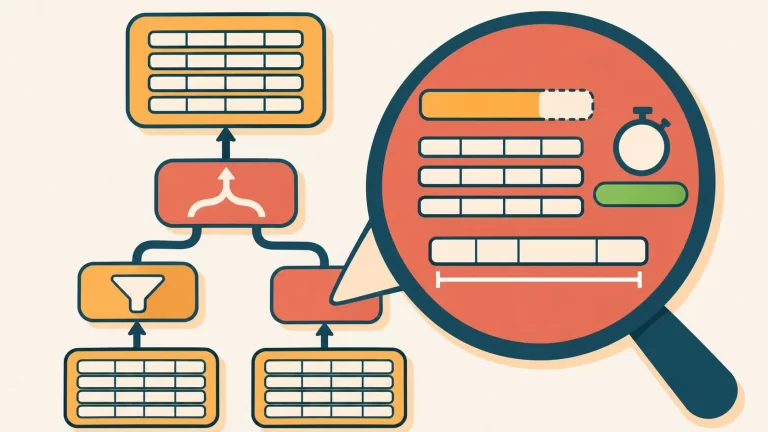
Guía práctica para leer planes EXPLAIN de PostgreSQL: qué significan cost, rows y width, y cuándo un mismatch de filas es un problema real.
Cron, SQL y zonas horarias esconden errores comunes en producción software que no tiran error de sintaxis, solo resultados mal calculados.
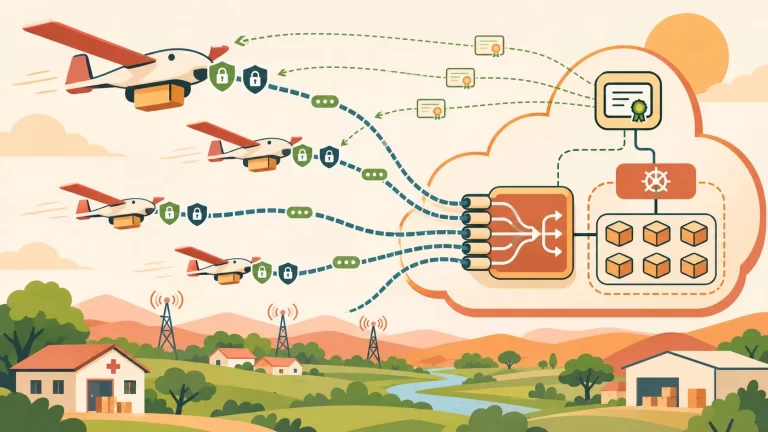
Zipline usa mTLS sobre QUIC en AWS con Network Load Balancer passthrough y Amazon EKS para autenticar su flota de drones sin reconexiones.
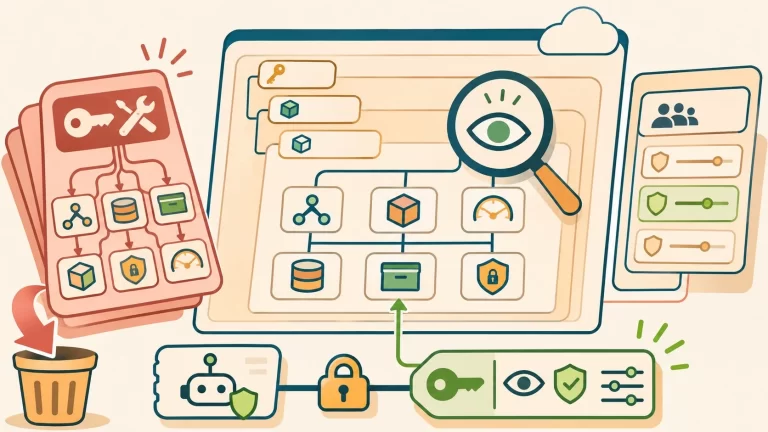
Cloudeval documenta cómo reemplazar el rol Contributor por un rol personalizado de Azure RBAC con solo tres permisos de lectura para revisión de arquitectura.
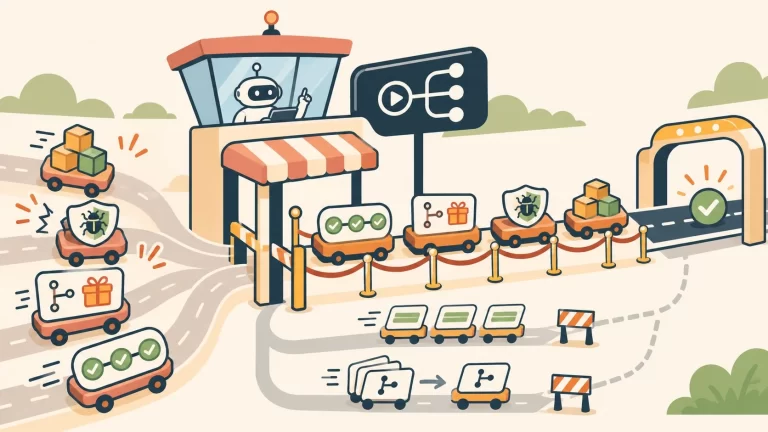
boarding-gate ordena runs de GitHub Actions por prioridad de PR para que Renovate, Dependabot, release y main dejen de competir por el mismo CI.
Mailers.email ofrece una API y un servidor MCP gratuitos para verificar SPF, DKIM y DMARC de cualquier dominio sin registro, con 60 consultas por hora.
Los tokens API de Proxmox heredan los permisos del usuario que los respalda. Cómo testear límites reales, rotar y evitar accesos fantasma.
End of content
End of content