Docker hardened en Java: 75,5 % menos paquetes
Cambiar la base por una Docker Hardened Image bajó 75,5 % los paquetes de runtime en una app Spring Boot, pero las dependencias Java siguieron con 10 hallazgos.

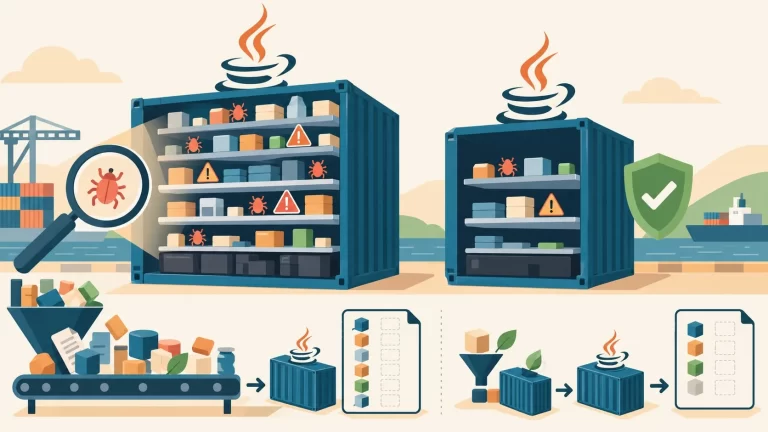
Cambiar la base por una Docker Hardened Image bajó 75,5 % los paquetes de runtime en una app Spring Boot, pero las dependencias Java siguieron con 10 hallazgos.
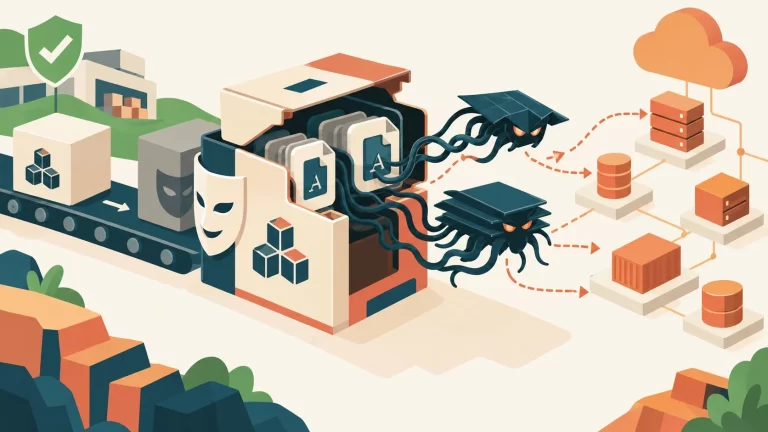
Zscaler detectó un provider de Terraform que imitaba a AWS y escondía ejecutables cifrados en archivos .woff. Qué hace, qué está confirmado y cómo revisarte.
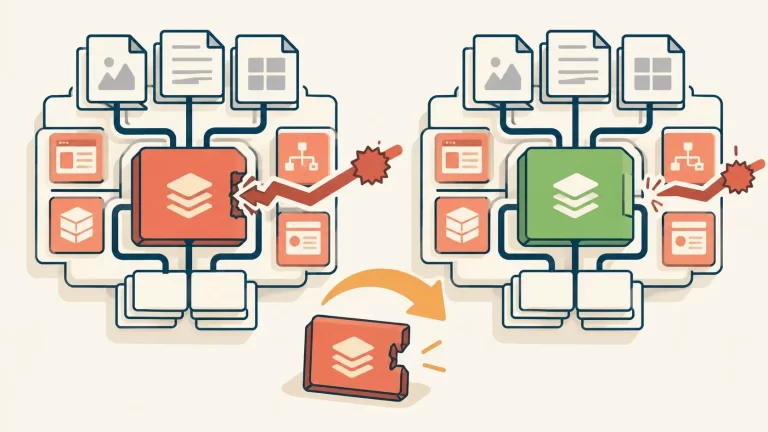
La 16.3.8 corrige las vulnerabilidades de Next.js 16.3 publicadas entre agosto y septiembre de 2026. La 16.3.7 no, y quedan dos fallas sin parche.
Hash lento, salt único por usuario y Argon2id como primera opción: lo que dice OWASP sobre cómo guardar contraseñas y qué revisar en tu login.
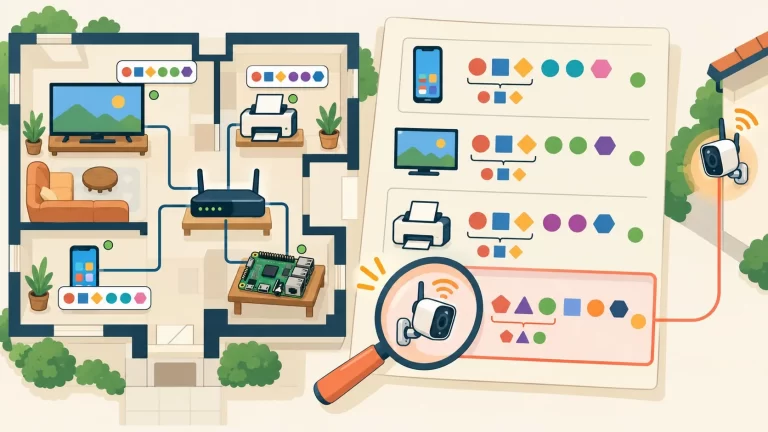
Un script de Python lee la tabla ARP, resuelve el fabricante por OUI y corre con systemd. Qué hace, qué le falta para ser un SIEM y cómo se compara con arpwatch.
CVE-2026-75604 Next.js (CVSS 9.0) afecta solo a servidores Windows. Dependabot y npm audit lo listaron 14 días después del aviso de Vercel.
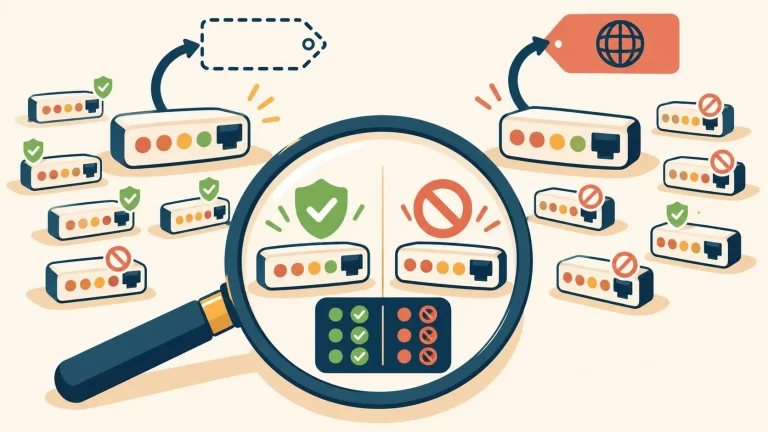
Un análisis de 360 IPs de 12 proveedores muestra que las IPs sin PTR aparecen menos en listas negras (9,9%) que las que sí lo tienen (15,6%). Es correlación, no causa.
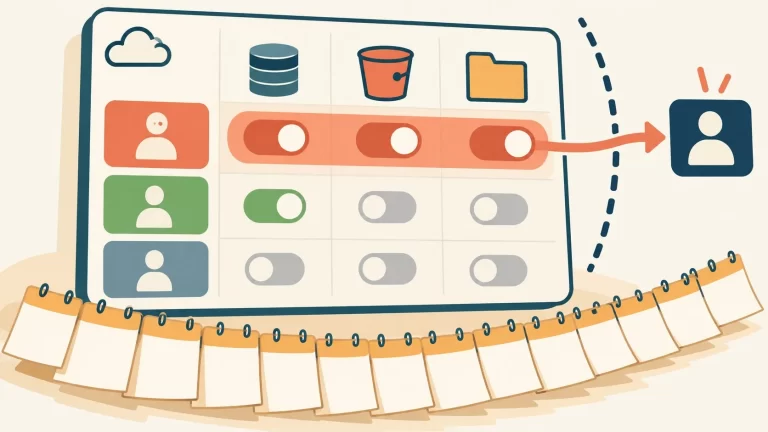
Los errores de IAM en la nube explican el 15% de las brechas de datos iniciales y tardan hasta 251 días en detectarse y contenerse.
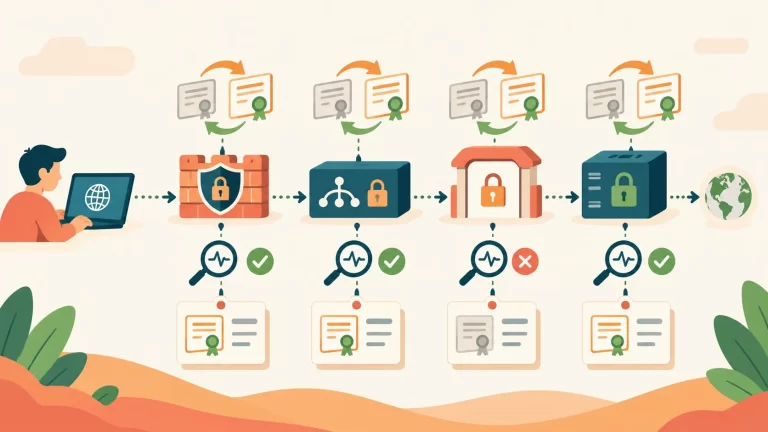
Un worksheet de octubre 2026 separa renovación, despliegue y verificación como tres pruebas distintas para validar la rotación de certificados TLS en cada endpoint.
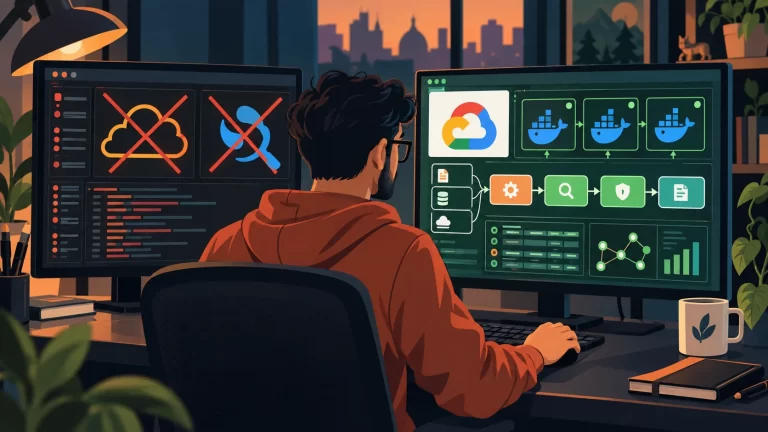
Veloxamen es un pipeline DFIR cloud-native open source que reemplaza AWS y OpenSearch por Cloud Run Jobs y BigQuery para análisis forense en GCP.
End of content
End of content