MCP ahora es stateless: qué cambió en 2026
Actualizado el 30/07/2026: Además del salto a stateless, MCP 2026-07-28 formaliza un framework de extensiones versionadas —con Apps, Tasks y Enterprise Managed Auth— y alinea la autorización con OAuth 2.0 y OIDC para conectar servidores a sistemas de identidad empresarial como Microsoft Entra, Okta y plataformas tipo Salesforce o SAP sin credenciales hardcodeadas.
En pocas palabras: El 28 de julio de 2026 Anthropic lanzó MCP 2026-07-28, que convierte al Model Context Protocol en stateless de request/response: cada pedido es autodescriptivo, sin sesiones persistentes. Ahora un servidor MCP corre en AWS Lambda, edge o Kubernetes sin sticky sessions.
Anthropic publicó el 28 de julio de 2026 la quinta versión del Model Context Protocol, que convierte a MCP en un protocolo stateless de request/response. Con este protocolo MCP stateless los servidores ya corren en serverless y edge sin sesiones persistentes ni handshake, según el anuncio oficial de Anthropic.
El Model Context Protocol (MCP) es el estándar abierto de Anthropic que conecta agentes de IA con aplicaciones, datos y herramientas externas. La versión 2026-07-28 lo pasa de un protocolo bidireccional con estado a uno stateless: cada request es autodescriptivo, no hay sesión TCP persistente y cualquier pedido puede caer en cualquier instancia detrás de un load balancer round-robin común.
En 30 segundos
- Qué cambió: MCP dejó de ser un protocolo stateful con sesiones para volverse request/response stateless (release 2026-07-28).
- Por qué importa: ahora un servidor MCP se despliega en AWS Lambda, edge o Kubernetes sin sticky sessions.
- Escala real: MCP superó los 400 millones de descargas de SDK por mes, un crecimiento de 4x en el año.
- Seguridad: la autorización se alinea con OAuth 2.0 y OIDC de producción (Entra, Okta) sin workarounds.
- Extras: extensiones versionadas —Apps, Tasks y Enterprise Managed Auth— y Multi Round-Trip Requests (MRTR) para tareas largas.
¿Por qué MCP dejó atrás el protocolo stateful?
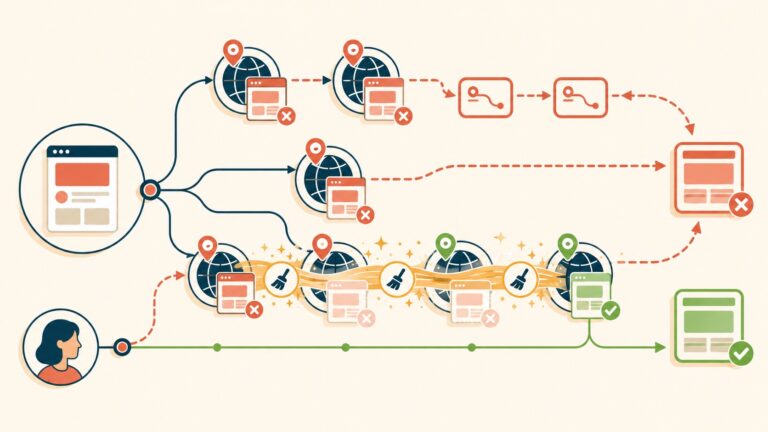
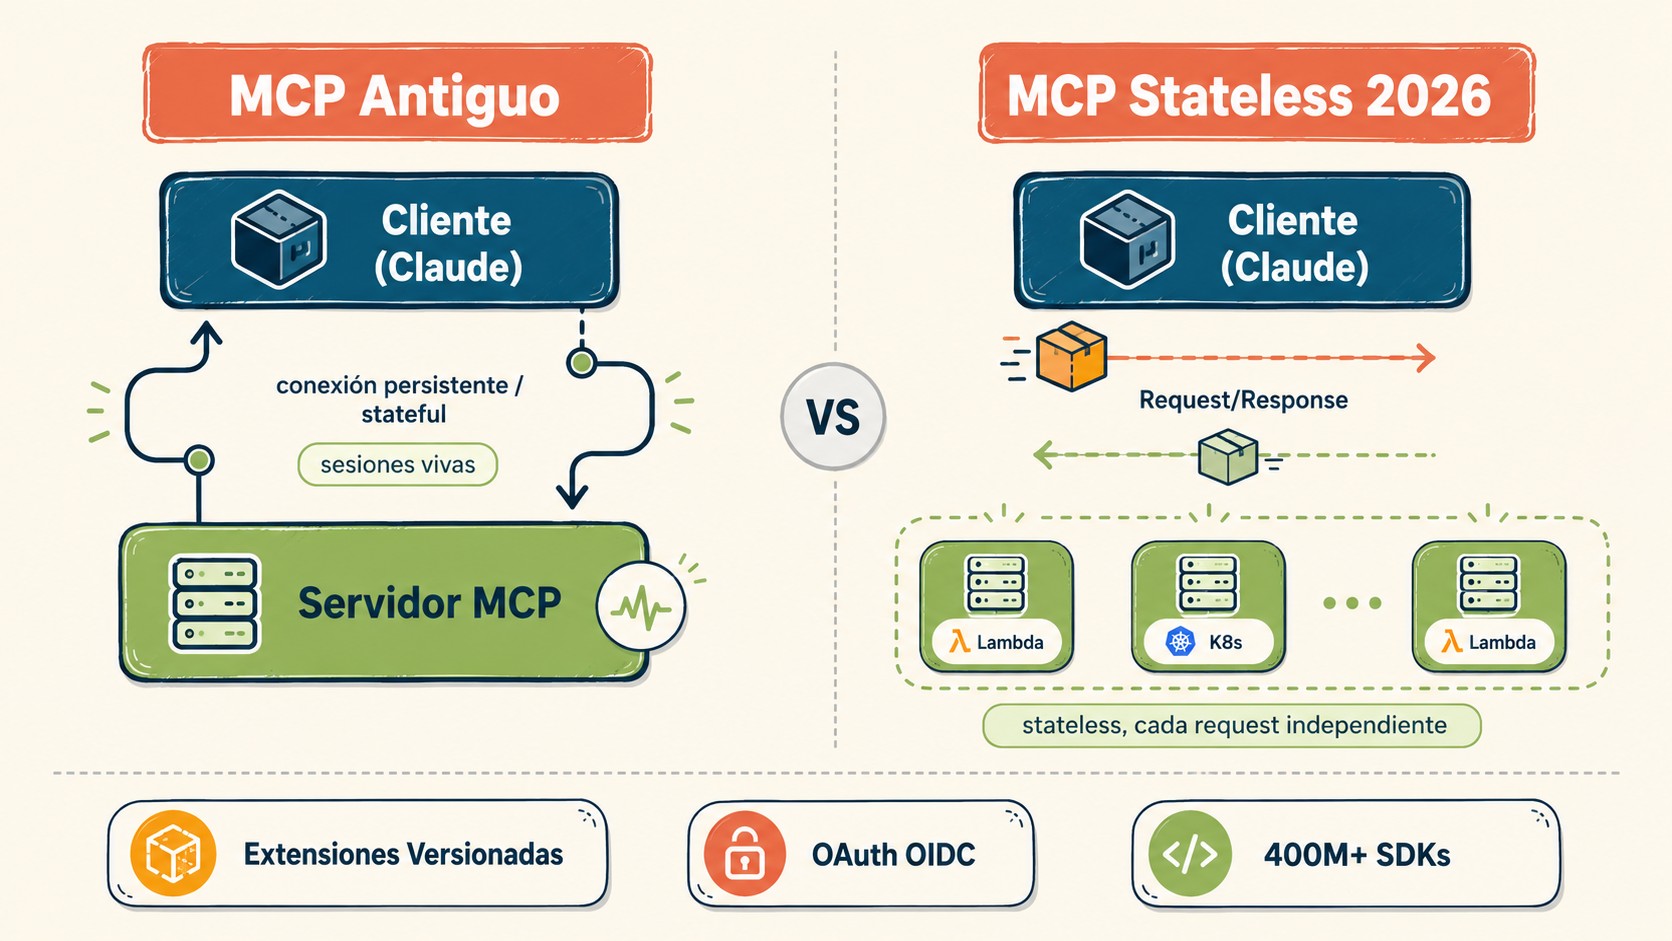
Porque el modelo bidireccional con estado no jugaba bien con la infraestructura moderna. La versión vieja mantenía una conexión persistente entre cliente y servidor, con handshake inicial y una sesión que había que sostener de punta a punta. Eso funciona en un servidor de larga vida, pero se rompe apenas lo querés meter en una función serverless que se apaga entre requests.
Ponele que armaste un servidor MCP y lo querés escalar. Con sesiones persistentes necesitás que cada cliente vuelva siempre a la misma instancia (sticky sessions), coordinás estado entre réplicas y rezás para que ninguna se caiga a mitad de una conversación. Era, según el changelog oficial del proyecto, una de las funcionalidades más pedidas por los desarrolladores que buscaban mejor confiabilidad y escalabilidad.
El contexto ayuda a entender la urgencia. MCP viene creciendo a un ritmo fuerte: superó los 400 millones de descargas de SDK por mes, un crecimiento de 4x en el año. Con esa adopción, arreglar el cuello de botella de la escalabilidad dejó de ser opcional.
¿Cómo funciona el modelo request/response en MCP stateless?
Cada request es self-describing y viaja completo por HTTP, sin handshake previo ni sesión que sostener. El cliente manda un pedido, el servidor responde, y ahí termina la interacción a nivel de protocolo. Si el cliente quiere conocer las capacidades del servidor de antemano, hace una llamada de discovery opcional, pero no es obligatoria para operar. Ya lo cubrimos antes en proteger credenciales en pipelines CI/CD.
Acá viene lo bueno: el método y el nombre de la tool viajan en los headers HTTP. Eso significa que un gateway puede rutear y autorizar mirando solo los headers, sin abrir el body del mensaje. Cualquier request puede aterrizar en cualquier instancia detrás de un load balancer round-robin común, sin lógica de afinidad. Sobre eso hablamos en testing automatizado con MCP.
¿Y qué pasa con las cosas que sí necesitan ida y vuelta, como sampling o elicitation? Se rediseñaron sobre Multi Round-Trip Requests (MRTR), un mecanismo que resuelve esos casos sin volver al modelo bidireccional persistente. Encima, los resultados de listado ahora son cacheables, algo imposible cuando cada sesión era única.
| Aspecto | MCP stateful (hasta 2025) | MCP stateless (2026-07-28) |
|---|---|---|
| Modelo | Bidireccional con estado | Request/response |
| Handshake / sesión | Sí, persistente | No hay |
| Routing | Sticky sessions | Round-robin por headers HTTP |
| Serverless / edge | Con workarounds | Nativo |
| Cache de listados | No | Sí |
| Ida y vuelta servidor→cliente | Conexión abierta | MRTR |

¿Cómo desplegar servidores MCP en serverless y edge?
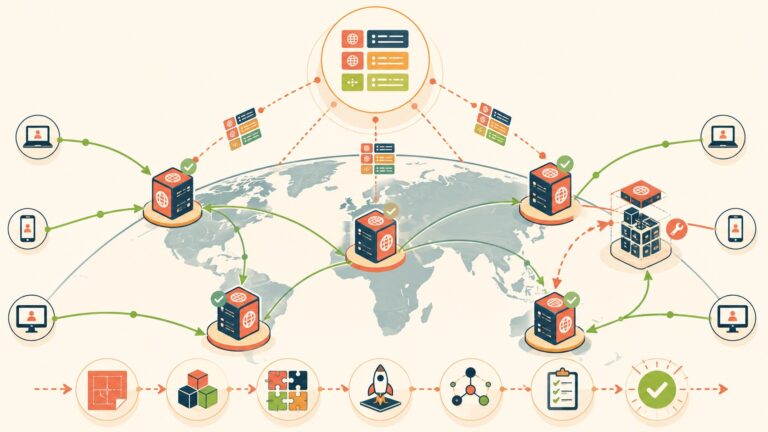
Ahora un servidor MCP es un endpoint HTTP estándar que responde a POST, así que corre en AWS Lambda, Google Cloud Functions o Azure Functions sin adaptadores raros. Antes esto exigía workarounds para simular la sesión persistente sobre plataformas que apagan el proceso entre invocaciones. Con el modelo stateless, el ciclo request/response encaja de una.
Si tu servidor MCP consume una base de datos o guarda contexto, ese estado vive en tu storage (una DB, un cache), no en el protocolo. Para hospedar la capa web o el backend que expone esos endpoints en Argentina, donweb.com te resuelve el hosting y el dominio sin vueltas.
Requisitos para correr MCP stateless en Kubernetes
Alcanza con un load balancer estándar, un Kubernetes Service o un nginx adelante, sin configurar afinidad de cliente. Podés levantar 3 réplicas idénticas y dejar que el tráfico se reparta por round-robin, porque ninguna réplica guarda estado de sesión. El escalado horizontal se vuelve automático: sumás pods cuando sube la carga y los sacás cuando baja, sin drenar sesiones. Como se explica en testing automatizado para protocolos stateless.
Proyectos como kubernetes-mcp-server muestran el patrón en la práctica. El tema es que, con el modelo viejo, matar un pod a mitad de una sesión cortaba la conversación. Ahora no hay conversación que cortar a nivel de protocolo.
¿Qué significa “sin sesiones” en MCP stateless?
Stateless en el protocolo no quiere decir sin datos. Lo que desapareció es la sesión TCP persistente y el estado de protocolo compartido entre cliente y servidor. Tu servidor MCP puede seguir teniendo su propia base de datos, su historial y su contexto guardado. La diferencia: cada request es independiente y no depende de un pedido anterior para tener sentido.
Es una distinción que se confunde seguido. El servidor persiste lo que necesite en storage; el protocolo, en cambio, trata cada llamada como autosuficiente. Fijate que es la misma lógica que usa HTTP hace décadas frente a un protocolo con conexión abierta. Esto se conecta con lo que analizamos en DNS en infraestructura serverless.
¿Cómo mejora la seguridad con OAuth 2.0 y OIDC?
La autorización de MCP 2026-07-28 se alinea con despliegues de OAuth 2.0 y OIDC de producción, así que los servidores se conectan a sistemas de identidad empresarial como Microsoft Entra u Okta sin workarounds. Antes había que improvisar el puente entre el flujo de MCP y el proveedor de identidad. Ahora usás los estándares que tu equipo de seguridad ya conoce.
Como el método y la tool viajan en headers, la capa de gateway puede aplicar control de acceso granular antes de que el request llegue al servidor. “MCP se convirtió en el estándar de la industria para conectar agentes de IA con aplicaciones”, afirmó Anthropic en su comunicado. Con la autorización en el borde, esa conexión pasa a ser auditable donde tu infra ya tiene visibilidad. Más contexto en configurar DNS para edge computing.
Extensiones versionadas: UIs interactivas y tareas largas
Las extensiones oficiales ahora viven bajo un framework versionado, separado del core del protocolo. Eso le da a los desarrolladores un camino formal para sumar capacidades sin tocar el protocolo base ni romper compatibilidad. Dos ejemplos concretos: UIs interactivas (un servidor MCP que devuelve un gráfico o un formulario) y trabajos de larga duración.
El caso de Figma lo ilustra bien. “Cada vez más builders usan nuestro servidor MCP para traer los outputs generados al canvas de Figma, donde los exploran y refinan con su equipo”, contaron desde la empresa en el anuncio de Anthropic. Para los flujos que no terminan en un solo request, entran los Multi Round-Trip Requests, que sostienen la interacción sin resucitar la sesión persistente.
Apps, Tasks y Enterprise Managed Auth: las nuevas extensiones de Anthropic para MCP
MCP 2026-07-28 trae tres extensiones oficiales versionadas: Apps, Tasks y Enterprise Managed Auth. La novedad no es solo que existan, sino que ahora vienen numeradas y separadas del core, con una ruta formal para evolucionar cada una. Antes, cada capa extra —una UI, un job largo, la integración con un IdP— se armaba ad-hoc y cada equipo la resolvía a su manera. El resultado eran implementaciones que no interoperaban entre sí. Tema relacionado: pipelines CI/CD modernos en 2026.
La que más mueve la aguja para el mundo corporativo es Enterprise Managed Auth. Acá conviene despejar un malentendido: OAuth en MCP no significa “Claude entra como si fuera el usuario”. Significa que el servidor MCP delega la autenticación a un proveedor de identidad —Entra, Okta o el que use la empresa— y recibe un token con permisos acotados. Ese es el patrón que habilita conectar un servidor MCP a un CRM tipo Salesforce o a un ERP tipo SAP sin pegar una API key en el código.
- Apps: formaliza las UIs interactivas que un servidor MCP puede devolver, para que el cliente renderice formularios, gráficos o vistas sin hacks propietarios.
- Tasks: estandariza los trabajos de larga duración, apoyándose en MRTR para sostener operaciones que no terminan en un único request/response.
- Enterprise Managed Auth: alinea la autorización con OAuth 2.0 y OIDC, con delegación a un IdP y permisos granulares por usuario, en lugar de credenciales compartidas.
El cambio de fondo con esta camada de Anthropic para Claude y MCP es de gobernanza, no de features sueltos. Un framework versionado te da compatibilidad hacia atrás: podés adoptar Enterprise Managed Auth sin que se te rompa un servidor que todavía no usa Apps. Habría que ver cómo madura cada extensión en producción, pero la dirección es clara: menos improvisación, más contrato estable.
¿Qué está confirmado y qué todavía no en MCP 2026-07-28?
Está confirmado que la especificación 2026-07-28 es oficial, que el core pasó a request/response stateless y que la autorización se alinea con OAuth 2.0 y OIDC. Lo que queda por verse es el ritmo de migración del ecosistema y cuán maduras están las extensiones fuera de los primeros casos anunciados. Separemos una cosa de la otra.
Qué está confirmado
- El core stateless es oficial. La especificación 2026-07-28 define request/response como modelo base, según el changelog del proyecto.
- OAuth 2.0 y OIDC entran en la spec. La autorización alineada con IdP de producción está documentada, no es un roadmap.
- El framework de extensiones existe. Apps, Tasks y Enterprise Managed Auth vienen versionadas y separadas del core.
- La adopción es real. MCP superó las 400 millones de descargas de SDK por mes y Figma ya opera su servidor en producción.
Qué todavía no está confirmado
- El plazo de migración del ecosistema. No hay una fecha en la que los servidores stateful queden deprecados; la transición convive con código viejo por ahora.
- La madurez de MRTR en cargas pesadas. El mecanismo reemplaza la conexión bidireccional, pero su comportamiento bajo operaciones muy largas se va a medir en producción.
- Qué integraciones enterprise llegan primero. Salesforce, SAP y sistemas internos son casos naturales de Enterprise Managed Auth, pero el soporte concreto depende de cada conector.
- La compatibilidad total entre extensiones y clientes viejos. Un framework versionado ayuda, pero conviene testear antes de asumir que todo cliente entiende Apps o Tasks.
¿Qué significa MCP stateless para empresas y equipos en Latinoamérica?
Para un equipo en Argentina, México o España, el modelo stateless baja el costo de entrar a jugar con agentes de IA en producción. Ya no necesitás una arquitectura pensada para sostener sesiones persistentes: te alcanza con endpoints HTTP que escalan solos. Eso importa especialmente donde los presupuestos de infraestructura son ajustados y pagar por conexiones abiertas ociosas no cierra. Más contexto en herramientas de CI/CD en 2026.
El caso típico regional es una pyme o una startup que quiere conectar su CRM, su facturación o su stock a un agente. Con Enterprise Managed Auth y OIDC, esa integración pasa por el proveedor de identidad que la empresa ya usa, con permisos por usuario y sin credenciales sueltas dando vueltas. Para un área de gobierno o una fintech, el hecho de que la autorización sea auditable en el gateway no es un detalle menor: es lo que hace viable pasar de la prueba de concepto al despliegue real.
Hay un beneficio práctico extra para quien opera cerca de sus usuarios. Un servidor MCP stateless corre en edge o en un pod chico sin drama, así que podés hostear la capa que expone esos endpoints en infraestructura local y reducir latencia. Si buscás resolver el hosting y el dominio en Argentina para ese backend, donweb.com te lo deja andando sin configurar afinidad ni balanceadores exóticos.
Tenemos más detalles en nuestro análisis sobre protocolo MCP escalable.
Errores comunes al migrar a MCP stateless
- Creer que stateless significa sin base de datos. El protocolo es stateless, tu servidor no. Podés y debés persistir contexto en tu storage; lo que se fue es la sesión de protocolo.
- Mantener sticky sessions “por las dudas”. Si dejás afinidad de cliente en el load balancer, perdés justamente la ventaja de escalar con round-robin. Sacala.
- Improvisar la autenticación en vez de usar OIDC. Ahora hay soporte alineado con OAuth 2.0 y OIDC vía Enterprise Managed Auth. Seguir con workarounds propios te deja fuera de tu proveedor de identidad y suma superficie de ataque.
- Modificar el core para features especiales. Las UIs interactivas o los jobs largos van por las extensiones Apps y Tasks, no tocando el protocolo base.
Preguntas Frecuentes
¿Qué cambió en MCP con el release 2026-07-28?
MCP pasó de un protocolo bidireccional con estado a un modelo request/response stateless, publicado el 28 de julio de 2026. Es la quinta versión de la especificación y suma también autorización alineada con OAuth 2.0 y un framework de extensiones versionadas con Apps, Tasks y Enterprise Managed Auth.
¿Qué son las extensiones Apps, Tasks y Enterprise Managed Auth?
Son las tres extensiones oficiales versionadas que trae MCP 2026-07-28. Apps estandariza las UIs interactivas, Tasks los trabajos de larga duración y Enterprise Managed Auth la conexión con proveedores de identidad vía OAuth 2.0 y OIDC. Viven separadas del core, así que se actualizan sin romper compatibilidad con el protocolo base.
¿Cómo se conecta un servidor MCP a Salesforce o SAP sin API keys?
Con Enterprise Managed Auth, el servidor MCP delega la autenticación a un proveedor de identidad como Entra u Okta y recibe un token con permisos acotados por usuario. No hay credenciales hardcodeadas: el acceso a sistemas como Salesforce o SAP pasa por OAuth 2.0 y OIDC, los mismos estándares que tu equipo de seguridad ya administra.
¿MCP stateless funciona en Kubernetes y serverless?
Sí. Al ser un endpoint HTTP request/response sin sesiones, corre nativo en AWS Lambda, Google Cloud Functions, Azure Functions y en Kubernetes con un Service estándar. No necesitás sticky sessions ni afinidad de cliente, y el escalado horizontal es automático. Lo explicamos a fondo en despliegue continuo en Kubernetes.
¿Un servidor MCP stateless pierde el contexto entre requests?
No, si vos lo persistís. Stateless aplica al protocolo, no a tu aplicación. El servidor guarda el contexto que necesite en su propia base de datos o cache; lo que desapareció es la sesión de protocolo compartida, no los datos.
¿Qué son los Multi Round-Trip Requests (MRTR)?
MRTR es el mecanismo que reemplaza la conexión bidireccional para pedidos del servidor al cliente, como sampling y elicitation. Permite varios intercambios sin volver al modelo con sesión persistente, y es la base sobre la que se apoya la extensión Tasks para operaciones largas.
Conclusión
Con la 2026-07-28, MCP dejó de ser un protocolo pensado para servidores de larga vida y se volvió una pieza que encaja en producción real. El core stateless saca el mayor obstáculo para escalar —funciona en serverless, edge y Kubernetes con balanceadores comunes—, pero la novedad que más cambia el juego para empresas es el paquete de extensiones versionadas: Apps, Tasks y, sobre todo, Enterprise Managed Auth con OAuth 2.0 y OIDC. Eso convierte a MCP en algo que un área de seguridad puede aprobar sin sostener workarounds.
Si ya tenés un servidor MCP, tres movimientos concretos: sacá la afinidad de cliente del balancer, migrá la auth a tu IdP vía Enterprise Managed Auth y llevá las features especiales a Apps o Tasks en vez de tocar el core. Si estás empezando, arrancá directo con el modelo stateless. De acá en adelante conviene seguir dos cosas: cuánto tarda el ecosistema en deprecar lo stateful y qué integraciones enterprise —Salesforce, SAP, sistemas internos— suman soporte real. Con 400 millones de descargas mensuales, ahí es donde se va a construir.
Fuentes
- Anthropic – Bringing MCP 2026-07-28 to Claude (anuncio oficial)
- Model Context Protocol – The 2026-07-28 Specification (changelog)
- The Register – Model Context Protocol prepares to break with its stateful past
- Profile.es – Qué es el Model Context Protocol (MCP)
- Javadex – MCP en la empresa: casos de uso 2026