virt-install en arm64: cuatro errores y sus arreglos
Un libvirt recién instalado puede responder a todos los comandos y aun así negarse a crear una máquina virtual. Un post de dev.to publicado el 19 de noviembre de 2026 documenta cuatro fallas encadenadas al usar virt-install en arm64 sobre una Raspberry Pi 5 con Raspberry Pi OS Bookworm, y las cuatro comparten un patrón incómodo: el mensaje de error señala a otro lado. Ninguna está en la línea del comando. Todas vienen de valores por defecto de libvirt, de Debian y del shell.
El autor aclara que los errores originales los registró en julio y que las salidas de consola que reproduce las capturó en octubre, con los arreglos ya aplicados. Es decir: lo que se muestra no es la falla en vivo, sino el diagnóstico reconstruido. Esa distinción importa para leer los bloques de salida sin confundirlos con una sesión actual.
En este artículo:
- ¿Qué es virt-install y por qué falla en arm64?
- ¿Cuál es la diferencia entre qemu:///session y qemu:///system?
- ¿Por qué la red default de libvirt falla con el puerto 53 en uso?
- ¿Por qué virt-install dice Unknown OS name ‘debian12’?
- ¿Cómo solucionar el Security Violation al instalar Debian en arm64?
- Los flags que hacen la diferencia en el comando final
- Checklist de cuatro verificaciones antes de crear una VM
- Fuentes
¿Qué es virt-install y por qué falla en arm64?
virt-install es la herramienta de línea de comandos de la familia virt-manager que traduce una serie de flags en una definición de dominio para libvirt y dispara el instalador del sistema invitado. En arm64 depende de piezas extra que en x86 pasan desapercibidas: firmware UEFI AAVMF, tipo de máquina virt y consola serie sobre ttyAMA0 en lugar de ttyS0. Cuando esos defaults no coinciden con lo que se instala, la VM no arranca aunque el comando sea correcto. Complementá con nuestra comparativa entre Microsoft y GitHub.
Antes de escribir una sola opción conviene gastar treinta segundos en cuatro verificaciones: ls -l /dev/kvm para confirmar aceleración, virsh version para saber si libvirt contesta, ls /usr/share/AAVMF/ para comprobar el firmware y virsh net-list --all para ver si hay una red a la que conectarse. La cuarta es la que abrió el problema: devolvió una tabla sin una sola red.
¿Cuál es la diferencia entre qemu:///session y qemu:///system?
Son dos instancias separadas del driver QEMU de libvirt. qemu:///system es la del servicio del sistema, con la red default, discos en /var/lib/libvirt/images y acceso a recursos privilegiados del host. qemu:///session es una instancia por usuario, pensada para virtualización de escritorio, sin redes de sistema ni almacenamiento compartido. Una VM definida en una no existe para la otra.
La documentación de libvirt lo describe igual: el driver QEMU es multi-instancia y ofrece un driver privilegiado de sistema y drivers no privilegiados por usuario. Lo que no dice es qué hace virsh cuando no se le aclara nada. La respuesta está en la página de URIs: si no se pasa una, libvirt consulta la variable de entorno LIBVIRT_DEFAULT_URI, después el parámetro uri_default del archivo de configuración del cliente y, si nada aparece, prueba hipervisores hasta encontrar uno que responda. Tema relacionado: cómo conectarte por SSH a una VM.
| qemu:///system | qemu:///session | |
|---|---|---|
| Daemon | libvirtd del sistema | instancia del usuario |
| Red default | disponible | no existe |
| Discos | /var/lib/libvirt/images | home del usuario |
| Uso previsto | servidores y recursos del host | escritorio sin privilegios |
El diagnóstico es un solo comando: virsh uri. Si responde qemu:///session, ahí está la tabla vacía. El arreglo permanente es agregar export LIBVIRT_DEFAULT_URI=qemu:///system al ~/.bashrc y recargarlo; el arreglo por comando es -c qemu:///system o su forma larga --connect qemu:///system. Conviene usar igual el flag explícito en el comando que crea la VM, porque la URI decide dónde vive ese dominio para toda su vida. Una VM creada en la instancia de sesión no aparece después en virsh list --all del sistema, no ve la red default y guarda su disco en otra ruta. El síntoma tardío es «mi VM desapareció», bastante más confuso que una tabla vacía.
¿Por qué la red default de libvirt falla con el puerto 53 en uso?
Porque el paquete dnsmasq instalado como servicio del sistema queda escuchando en el puerto 53 de todas las interfaces, y libvirt necesita levantar su propia copia de dnsmasq para la red default. Al intentar net-start, la dirección 192.168.122.1 ya está tomada. La solución es detener y deshabilitar el servicio del sistema, no el de libvirt.
sudo systemctl stop dnsmasqsudo systemctl disable dnsmasqsudo virsh -c qemu:///system net-start defaultsudo virsh -c qemu:///system net-autostart default
La última línea hace que la red arranque con el host, así que el arreglo es de una sola vez. Vale la pena leer la salida de systemctl status dnsmasq: donde dice disabled está el fix aplicado, y donde dice preset: enabled está la razón de fondo, porque ese es el default de Debian para ese servicio y por eso instalar el paquete alcanzó para romper todo. La recomendación estructural es instalar dnsmasq-base en lugar de dnsmasq: provee el binario sin el servicio y evita el conflicto de origen.
¿Por qué virt-install dice Unknown OS name ‘debian12’?
Porque la lista de variantes de sistema operativo viaja en un paquete aparte y suele ir atrasada respecto de las releases nuevas. En Raspberry Pi OS Bookworm, la base que consulta virt-install llega hasta debian11: Debian 12 es más nueva que el paquete que debería conocerla. El listado se comprueba con virt-install --osinfo list | grep -i debian.
El arreglo es usar el nombre más cercano que la base conozca, --os-variant debian11, o generic como fallback conservador. Y acá está el punto que evita malentendidos: --os-variant solo aporta sugerencias de hardware —tipo de disco, modelo de placa de red— y no decide qué sistema se instala. Eso lo define --location. Por eso declarar debian11 e instalar Debian 12 funciona sin diferencias prácticas: ambos usan los mismos drivers virtio.
¿Cómo solucionar el Security Violation al instalar Debian en arm64?
El firmware rechaza el instalador porque la VM quedó configurada con la variante de AAVMF que impone Secure Boot. El sufijo .ms en AAVMF_CODE.ms.fd significa firmware con las claves de Microsoft ya inscriptas, y el instalador por red de Debian arm64 no está firmado con esas claves. La descarga había funcionado; lo que falló fue la firma.
El dato clave es que el error aparece antes de que corra cualquier software reconocible, y por eso desconcierta: parece un problema de red o de disco cuando en realidad es una decisión de firmware. El paquete qemu-efi-aarch64 instala las dos variantes, y la elección automática de libvirt tomó la más estricta.
| Archivo | Qué es |
|---|---|
AAVMF_CODE.fd | Firmware UEFI plano, no impone Secure Boot |
AAVMF_CODE.ms.fd | Firmware con claves de Microsoft, impone Secure Boot |
AAVMF_VARS.fd | Plantilla del archivo de variables propio de cada VM |
Borrar la VM fallida es parte del arreglo
El primer paso se olvida y arruina el segundo. Hay que destruir el dominio y eliminarlo con undefine --nvram. UEFI son dos piezas: un programa de solo lectura compartido y un archivo de variables por VM que guarda las entradas de arranque y el estado de Secure Boot. Sin --nvram, ese archivo sobrevive con Secure Boot activo y la VM vuelve a fallar exactamente igual, con la impresión de que el fix no sirvió. En una VM UEFI, libvirt de hecho rechaza el undefine sin más y obliga a elegir entre --nvram y --keep-nvram.
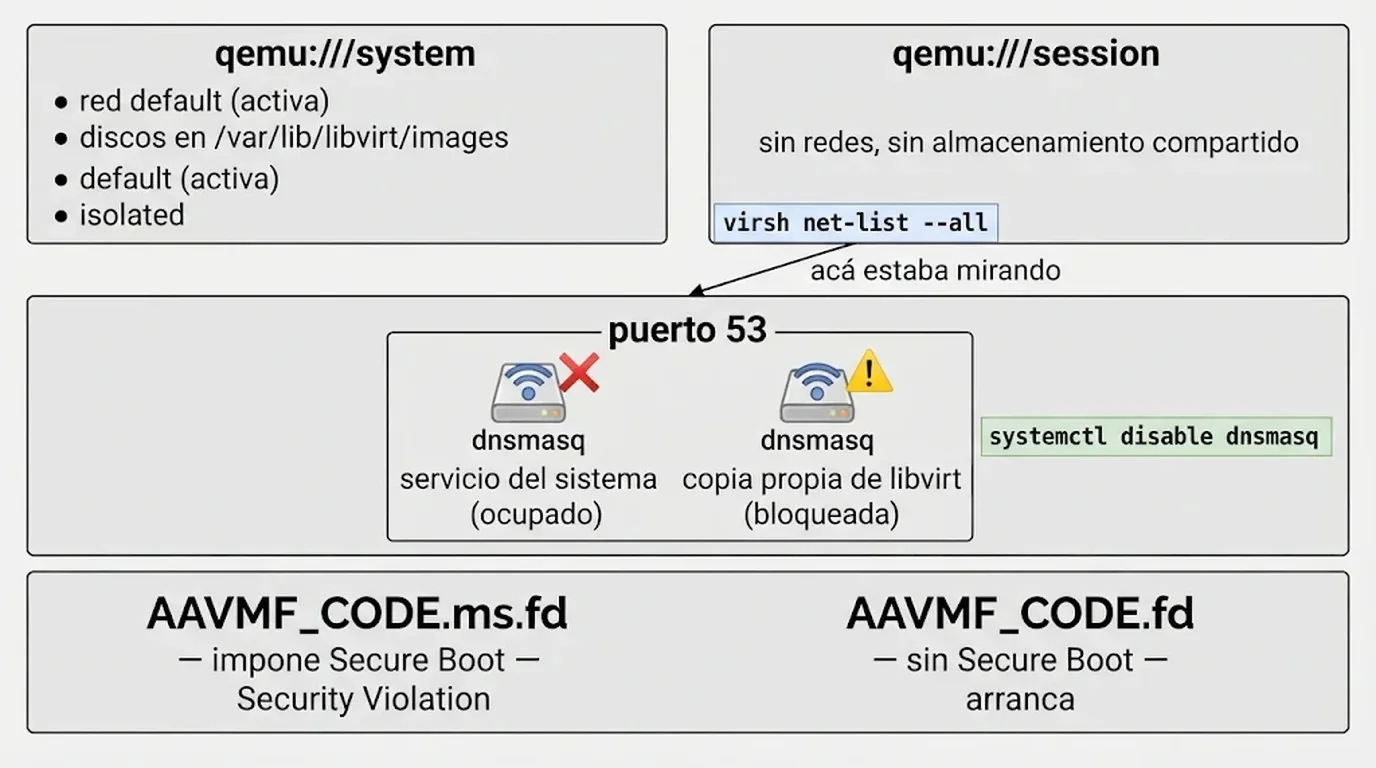
El segundo paso es nombrar el firmware plano en el arranque: --boot loader=/usr/share/AAVMF/AAVMF_CODE.fd,loader.readonly=yes,loader.type=pflash,nvram.template=/usr/share/AAVMF/AAVMF_VARS.fd. Son cuatro ajustes: el programa sin Secure Boot, marcado como compartido y de solo lectura, cargado como memoria flash —que es donde UEFI espera estar— y una plantilla limpia para las variables de esta VM. En x86 ese flag casi nunca hace falta porque la elección automática suele ser razonable; en arm64 con un instalador sin firma es la línea que define si hay instalación o no.
Conviene no confundir esta falla con otra de aspecto parecido. El bug 1989078 de Ubuntu, reportado en 2022, describía un perfil AppArmor de libvirt que impedía el bloqueo de los archivos AAVMF y terminaba en Failed to lock byte 100; se resolvió agregando el permiso de locking en la regla de AppArmor y está corregido en libvirt y en las versiones de Ubuntu afectadas. Son errores distintos con causas distintas: uno es política de firma, el otro es una denegación de AppArmor.
Los flags que hacen la diferencia en el comando final
Más allá del firmware, el comando que funciona en arm64 se apoya en un puñado de opciones que rara vez se explican juntas: --connect qemu:///system para fijar el destino de la VM, --arch aarch64 --machine virt para el tipo de máquina esperado, --disk ...,bus=virtio y --network network=default,model=virtio por rendimiento, --graphics none con --console pty,target_type=serial para trabajar por consola serie, y --extra-args 'console=ttyAMA0' —el equivalente arm64 del ttyS0 de x86— para que el instalador y luego el sistema instalado escriban en esa consola. El par consola más extra-args es el que permite ver qué pasa cuando algo falla.
Checklist de cuatro verificaciones antes de crear una VM
| Paso | Verificación | Si falla |
|---|---|---|
| 1 | virsh uri devuelve qemu:///system | Definir LIBVIRT_DEFAULT_URI o usar --connect |
| 2 | virsh net-list --all muestra default como active | Detener y deshabilitar dnsmasq, luego net-start y net-autostart |
| 3 | virt-install --osinfo list incluye la variante elegida | Usar el nombre más cercano o generic |
| 4 | En arm64, el firmware plano está nombrado con --boot | undefine --nvram y recrear |
Queda un susto que no es un error de configuración: terminada la instalación, la VM reinició y se detuvo en un prompt grub> en lugar de mostrar el login. Un reinicio limpio del dominio —destroy, start y console— alcanzó para que Debian arrancara normal, y el autor aclara que no investigó la causa. Si el prompt vuelve a aparecer después de reinicios limpios, la hipótesis razonable es que el gestor de arranque no quedó donde el firmware lo busca, y eso ya requiere mirar el orden de arranque desde el lado del firmware.
Criterio de verificación (propuesta editorial): ante cualquiera de estos errores, el primer paso no es cambiar el comando sino leer el XML del dominio con virsh dumpxml y mirar la ruta del <loader> y el <nvram>. Si aparece un archivo terminado en .ms.fd en una instalación de Debian arm64 sin firmar, el diagnóstico está ahí y no en la red. Lo que estos datos no permiten concluir es que todas las distribuciones arm64 se comporten igual, ni que el grub> tenga una causa única: el registro cubre una Raspberry Pi 5 con Bookworm y un conjunto acotado de errores.
Fuentes
- Fixing virt-install on arm64: Security Violation, dnsmasq Port 53, and the qemu:///session Trap (dev.to, 19 de noviembre de 2026)
- libvirt: Connection URIs
- libvirt: QEMU/KVM/HVF hypervisor driver
- Bug #1989078: libvirt-qemu apparmor profile doesn’t allow locking of AAVMF firmware (Ubuntu, 2022)
- virt-install explained: every flag for an arm64 guest (Bit to Byte Academy)