Cilium HostFirewall: protege el nodo, apagado por defecto
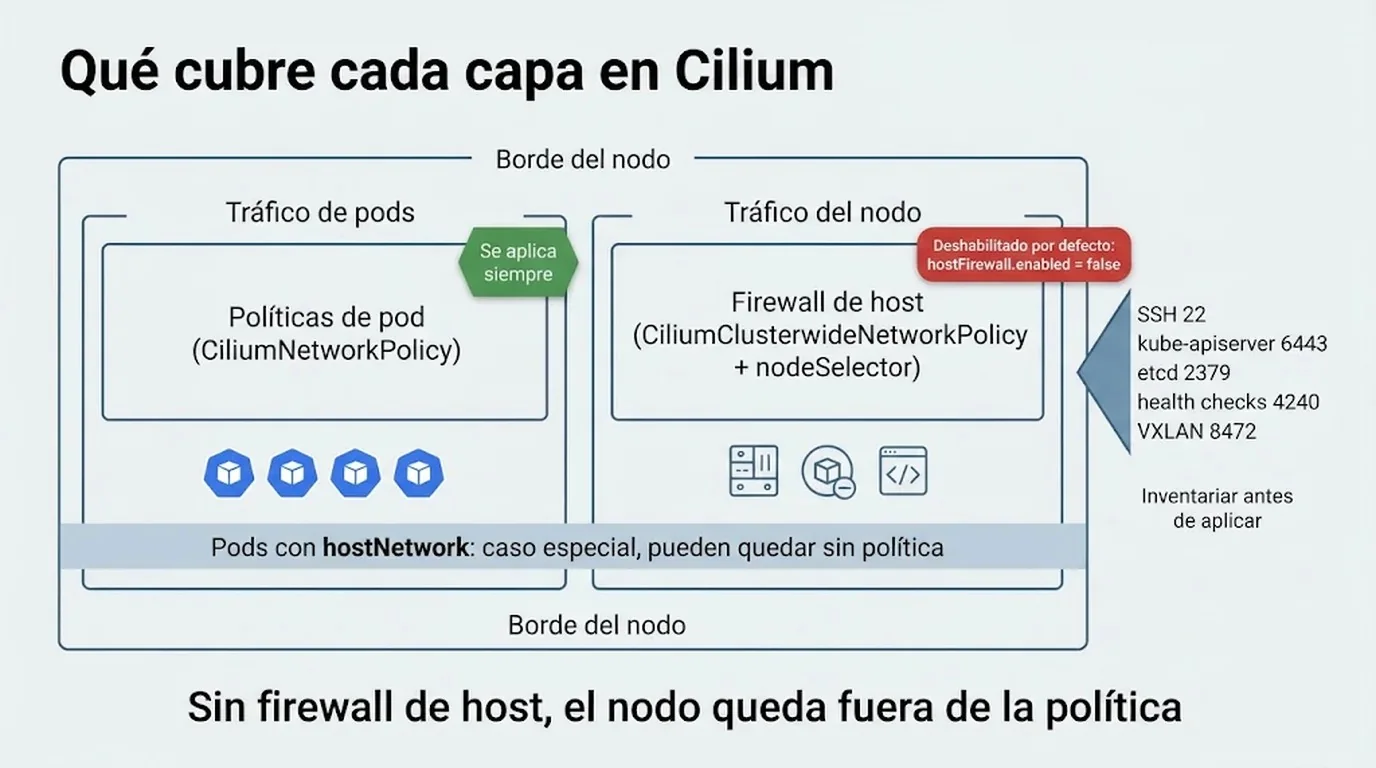
Cilium puede filtrar el tráfico del nodo, no solo el de los pods. Esa capacidad, sin embargo, no está activa en una instalación estándar: según la referencia de Helm de Cilium, consultada en noviembre de 2026, hostFirewall.enabled figura con valor por defecto false. Sin esa opción, las políticas que apuntan al endpoint de host no se aplican a nivel de nodo como muchos operadores dan por sentado. Un cluster puede tener políticas de pod muy detalladas y, aun así, seguir permitiendo tráfico amplio entre hosts, redes de administración y redes de workloads.
El dato aparece en la referencia de Helm y en un artículo publicado este 21 de noviembre que retoma el tema. No es una vulnerabilidad ni un bug: es una decisión de configuración cuyo efecto práctico es que el borde del nodo queda fuera del alcance de las políticas hasta que alguien lo habilita y escribe reglas para él.
En este artículo:
¿Qué es el firewall de host de Cilium y qué protege exactamente?
El firewall de host de Cilium extiende el modelo de políticas de red de Kubernetes al nodo mismo. Cilium trata al nodo como un endpoint especial con la etiqueta reserved:host y le aplica reglas declarativas. Cubre el tráfico que entra y sale del host —SSH, kubelet, agentes de monitoreo, acceso administrativo— y el de los pods con hostNetwork. No reemplaza las políticas de pod: son capas distintas del mismo camino de tráfico.
La distinción importa porque las políticas nativas de Kubernetes no aplican al tráfico de nivel host. Todo lo que entra o sale directamente del nodo queda, por defecto, fuera de ese modelo. La alternativa tradicional —firewalld u otro sistema externo— funciona, pero se administra aparte del cluster y no se integra con los objetos de política que ya usa el equipo. El firewall de host lleva esa conversación al mismo plano declarativo.
¿Cómo funciona el firewall de host en Kubernetes?
Cilium aplica el firewall de host a nivel de interfaz, sobre el datapath eBPF. Las reglas se escriben con objetos CiliumClusterwideNetworkPolicy (CCNP) que seleccionan nodos por nodeSelector, no por endpointSelector. La diferencia central con las políticas de pod es el alcance: siempre son cluster-wide y llegan hasta L3/L4, sin reglas L7. Los nodos reciben la identidad 1, útil para filtrar su tráfico en Hubble.
También se decide sobre qué interfaces se aplica: se pueden fijar explícitamente con el valor devices (por ejemplo --set devices='{eth0}') o dejar que Cilium las autodetecte. En ese segundo caso conviene contrastar el conjunto detectado contra el layout real del nodo, porque una interfaz no cubierta es tráfico que queda afuera de la política.
| Característica | Política de pod (CiliumNetworkPolicy) | Política de host (CCNP con nodeSelector) |
|---|---|---|
| Selector | endpointSelector, a nivel de pod | nodeSelector, a nivel de nodo |
| Alcance | Namespaced o cluster-wide | Siempre cluster-wide |
| Aplica a | Pods, dentro o fuera de host networking | Host namespace y pods con hostNetwork |
| Reglas L3/L4 | Sí | Sí |
| Reglas L7 | Sí | No |
¿Por qué el firewall de host de Cilium viene deshabilitado por defecto?
Según la referencia de Helm de Cilium, consultada en noviembre de 2026, hostFirewall.enabled figura en false y la documentación consultada no explicita el motivo de esa decisión. Lo que sí es verificable es la consecuencia: sin la opción activa, las políticas dirigidas al endpoint de host no llegan a aplicarse a nivel de nodo como el operador espera. La protección existe, pero hay que pedirla.
El riesgo no es que el cluster esté abierto, sino la falsa sensación de cobertura. Un equipo que revisó sus políticas de pod y ve todo en verde puede concluir que el nodo también está cubierto. El artículo que originó esta nota lo plantea en esos términos: políticas de pod exhaustivas conviviendo con tráfico de nodo sin restringir.
Cómo habilitar hostFirewall en Cilium sin quedarse sin SSH al nodo
Se habilita con el valor de Helm hostFirewall.enabled=true, o con el flag equivalente en cilium install. La opción por sí sola no define reglas: lo que cambia es que las políticas que apunten al host pasan a aplicarse. Antes de escribir la primera regla de denegación conviene inventariar las dependencias del nodo y probar en un cluster de prueba o en un pool chico.
Ese inventario debería incluir, como mínimo:
- Acceso al API server y, en nodos de control plane, a etcd.
- Kubelet y los health checks del nodo.
- Tráfico de overlay o de routing nativo entre nodos.
- DNS y monitoreo.
- Acceso administrativo: SSH, consola, herramientas de gestión.
- Storage, backup y otros servicios de cluster que viajen nodo a nodo.
Con la lista armada, la verificación de que la función está activa se hace sobre el terreno:
kubectl exec -n kube-system ds/cilium -- cilium-dbg status | grep 'Host firewall'
cilium config view | grep host-firewall
Un ejemplo mínimo, tomado de la documentación del proyecto: un CCNP que selecciona los nodos etiquetados con node-access=ssh y deja pasar tráfico de entidades del cluster hacia el puerto TCP/22.
apiVersion: cilium.io/v2
kind: CiliumClusterwideNetworkPolicy
metadata:
 name: demo-host-policy
spec:
 nodeSelector:
 matchLabels:
 node-access: ssh
 ingress:
 - fromEntities:
 - cluster
 toPorts:
 - ports:
 - port: "22"
 protocol: TCP
Fuentes
- Cilium Documentation – Host Firewall: referencia oficial del proyecto sobre la política de host, el endpoint reservado:host y el modo de auditoría
- Cilium Helm Reference – valores de configuración, incluido hostFirewall.enabled con valor por defecto false
- CNCF Blog – Securing the Node: A Primer on Cilium’s Host Firewall: guía práctica con habilitación, audit mode y ejemplos de CCNP
- dev.to – Cilium HostFirewall guards node traffic, but it is disabled by default: nota que originó este artículo
- GitHub – cilium/cilium PR #49494: cambio que convierte ENABLE_HOST_FIREWALL en configuración de runtime