Ofuscación de JavaScript no protege una API key filtrada
Hay un razonamiento que circula en equipos de front-end y que conviene desarmar: la clave está en el bundle, sí, pero el bundle va ofuscado, así que no pasa nada. No funciona así. La ofuscación encarece entender el código; una credencial no necesita ser entendida para ser usada. Basta con encontrarla una vez, y la página en ejecución termina entregándola igual en un header, en una URL o en la pestaña Network.
La advertencia aparece en un post publicado el 22 de noviembre de 2026 cuyo autor ayuda a promover MeowShield, una herramienta de ofuscación de JavaScript, y declara ese conflicto de interés en el segundo párrafo. Que quien promueve el producto admita el límite es, en sí, el dato más útil de la discusión.
En este artículo:
- ¿Qué es la ofuscación de JavaScript y para qué sirve?
- ¿Ofuscar el JavaScript protege una API key? No
- ¿Por qué mi variable de entorno aparece en el código del navegador?
- ¿Cómo escanear el bundle en busca de secretos antes de ofuscar?
- Qué hacer con cada tipo de clave que aparece en dist/
- Qué se le escapa a un escáner de secretos
- Source maps: el atajo que deja el código fuente al desnudo
- Checklist para frenar el build antes de ofuscar
- Cómo verificarlo en tu propio proyecto
- Fuentes
¿Qué es la ofuscación de JavaScript y para qué sirve?
Es el conjunto de transformaciones que vuelven el código entregado difícil de leer: renombrado de símbolos, codificación de literales, reescritura de expresiones. Sirve para encarecer el análisis de la lógica propia —reglas de validación, scoring, algoritmos—, no para ocultar datos. La documentación de MeowShield lo dice sin vueltas: “ninguna protección es absoluta”; el objetivo es subir el costo de análisis sin romper el comportamiento que necesitás. Te puede servir nuestra cobertura de nuestra guía para convertir CLI en API.
¿Ofuscar el JavaScript protege una API key? No
Todo lo que el JavaScript publicado puede usar en runtime, el navegador del usuario puede observarlo en runtime. Aunque el literal se parta en pedazos y se reensamble en tiempo de ejecución —la opción ConstantSplitting de MeowShield reescribe literales como expresiones calculadas—, el valor ensamblado termina en un header de autorización, en una URL o en una captura de memoria. Abrís Network y la clave “oculta” está ahí en texto plano.
El límite es el mismo desde la vereda de la ciberseguridad: la ofuscación sube el esfuerzo de análisis, pero no crea un límite de servidor. Y hay un efecto secundario peor para el pipeline: después de ofuscar, un grep casi no encuentra nada. La falsa sensación de seguridad no queda solo en la cabeza de quien quiere atacar el sitio, queda en tu proceso de publicación.
¿Por qué mi variable de entorno aparece en el código del navegador?
Porque el bundler la inyecta en tiempo de build. Next.js inlinea las variables con prefijo NEXT_PUBLIC_ y Vite expone las VITE_ en el código cliente, según documentan ambos frameworks. El prefijo es, literalmente, la decisión de publicar el valor. El error típico: la variable aparece undefined en el navegador, alguien agrega el prefijo para “arreglarlo” y ahora una clave secreta viaja en un archivo que descarga cada visitante. Minificar no cambia nada de eso. Cubrimos ese tema en detalle en detectar tecnologías web con una petición.
¿Cómo escanear el bundle en busca de secretos antes de ofuscar?
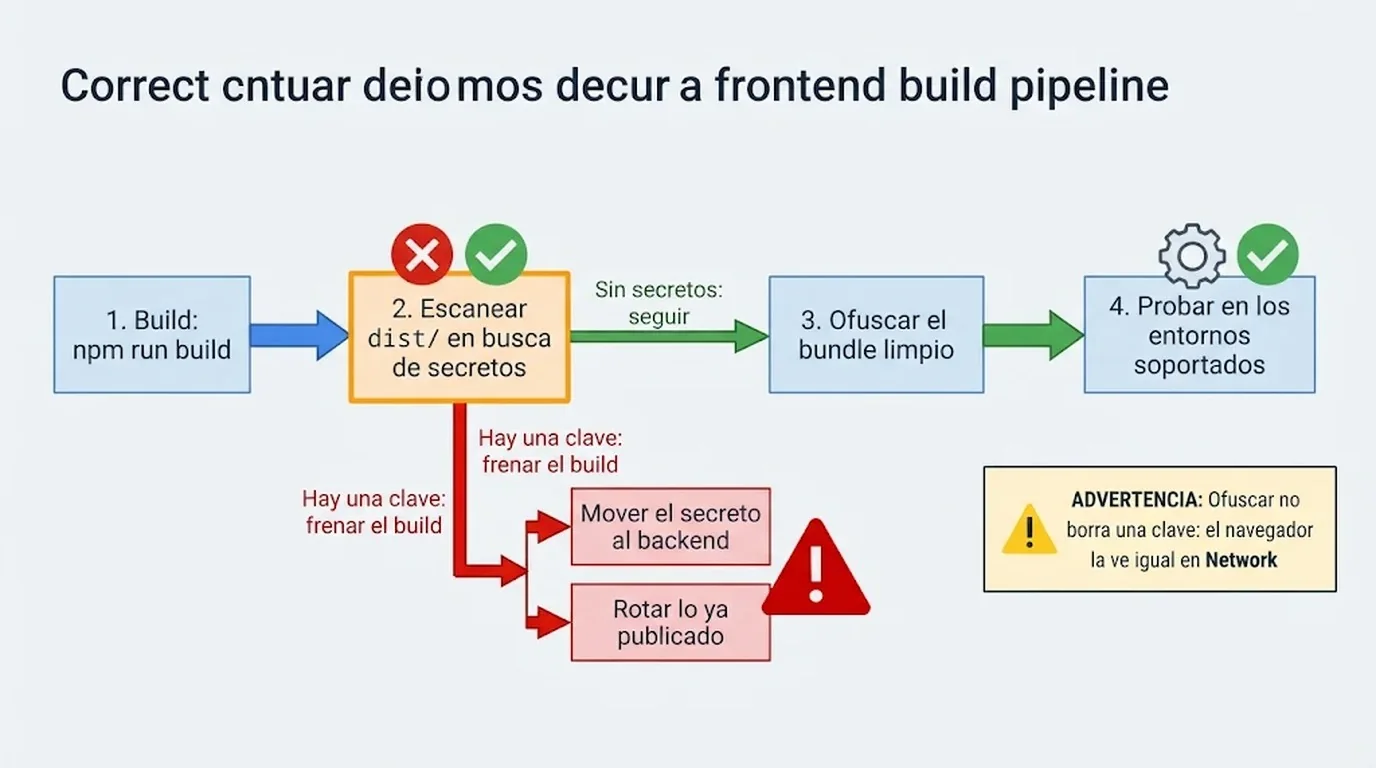
Escaneá el artefacto compilado, no el repositorio. El chequeo se corre sobre dist/ (o .next/) después del build y antes de la ofuscación, y tiene que cortar la publicación si aparece una coincidencia. El piso mínimo que propone el post original:
npm run build
grep -RInE "(sk_live|sk_test|AKIA[0-9A-Z]{16}|-----BEGIN|api[_-]?key|secret|Bearer )" dist/ \
 && { echo "Posible secreto en el bundle - alto"; exit 1; } \
 || echo "Sin secretos evidentes"
La lista de patrones es un piso, no un techo. Si ya usás gitleaks o TruffleHog en CI, apuntalos también al directorio de build y no solo al repositorio: gitleaks dir dist --no-banner --redact y trufflehog filesystem dist --no-update --no-verification --fail. La secuencia importa: primero se sacan los secretos, después se protege la lógica.
Qué hacer con cada tipo de clave que aparece en dist/
El escáner marca una forma de clave, no una decisión. La clasificación la hacés vos, con la documentación del proveedor a mano: Esto se conecta con lo que analizamos en procesar archivos directamente en el navegador.
| Tipo | Ejemplos | Qué hacer |
|---|---|---|
| Secreto solo de servidor | claves sk_live, credenciales de base de datos, access keys de AWS | Mover la llamada detrás de un endpoint propio: el navegador habla con tu backend y tu backend guarda la clave. Rotarla. |
| Credencial publicable | pk_ de pagos, anon de Supabase, web API key de Firebase | Se puede enviar, pero solo con las restricciones del proveedor: dominio, scope, Row Level Security o Security Rules. Ofuscarla aporta poco. |
| Token del propio ofuscador | apiToken de la herramienta en el pipeline | Es un secreto de CI. Nunca en el código que se va a proteger. |
| Material de sesión | tokens de usuario en localStorage o sessionStorage | Puede llegar al navegador, pero con reglas de transporte y almacenamiento definidas por el diseño de autenticación. |
Regla transversal: rotá todo lo que alguna vez se envió. Si una clave llegó a un build público una sola vez, hay que asumir que ya se copió, y desactivar source maps no la vuelve válida.
Qué se le escapa a un escáner de secretos
Un escáner busca formas de clave en el texto; no interpreta qué puede hacer esa clave. Los literales que el ofuscador codifica dejan de estar en el archivo como texto plano, así que una comprobación de patrones sobre el build ofuscado no los ve. También los valores de ejemplo terminados en EXAMPLE quedan fuera por allowlist: la clave de muestra de la documentación de AWS no disparó la regla de gitleaks, y TruffleHog salteó una clave con forma de Stripe que contenía esa palabra. Y los códigos de salida difieren entre herramientas (gitleaks devuelve 1 ante una fuga; TruffleHog con --fail devuelve 183), así que conviene probar los dos resultados, con y sin secreto, antes de confiar en el portón.
Source maps: el atajo que deja el código fuente al desnudo
Un archivo .map reconstruye el código original en su campo sourcesContent, nombres y comentarios incluidos. En Vite, build.sourcemap es false por defecto; la opción 'hidden' genera el archivo sin el comentario sourceMappingURL, pero si lo subís igual se sirve: en la prueba de Server Warden, el servidor respondió 200. En Next.js, productionBrowserSourceMaps está desactivado en producción salvo que se active. Verificación rápida: pedir el .map del bundle y confirmar que el cuerpo empiece con {"version":3 y no con un HTML de fallback. En jugar Breaking Bad en el navegador profundizamos sobre esto.
Checklist para frenar el build antes de ofuscar
- Compilá el artefacto exacto que vas a publicar.
- Escaneá
dist/y hacé fallar el build ante una coincidencia. - Mové los secretos reales al backend y rotá lo ya publicado.
- Ofuscá el bundle limpio.
- Probá el archivo protegido en los entornos que soportás.
Recién ahí la ofuscación hace lo suyo: proteger lógica. La recomendación del proveedor es arrancar por el preset más bajo que cubra el modelo de amenaza (Low, orientado a compatibilidad), medir comportamiento y tamaño sobre una muestra real y recién después evaluar Medium o High. En la vereda de enfrente, AfterPack documenta que un build de producción no emite .map ni comentario sourceMappingURL salvo que se pidan explícitamente, y aclara que en su preset light los números siguen legibles: la forma de la salida es visible para cualquiera.
Cómo verificarlo en tu propio proyecto
Como criterio de verificación editorial —no lo probamos nosotros—, proponemos una prueba con dos marcadores sintéticos, únicos y no funcionales: uno público y uno solo de servidor. Si el marcador público no aparece en el build escaneado, el test no ejercitó el artefacto correcto y un resultado limpio no significa nada. Si el de servidor aparece en dist/, en un request saliente, en Web Storage o en la URL final, hay fuga. Conviene escanear también las formas codificadas (base64, hex, URL-encoded), porque una búsqueda solo de texto plano se pierde la mitad del problema. Y siempre sobre el mismo build que se despliega, no sobre el código fuente.
Qué se puede concluir y qué no. Los artículos citados vienen de proveedores de herramientas de ofuscación o de monitoreo: describen bien el problema, pero también tienen un producto que vender. Ninguno de esos datos permite afirmar cuántos sitios tienen claves filtradas ni cuánto sube el costo de análisis con cada preset. Lo que sí habilitan es una decisión concreta y verificable: el escaneo de secretos va antes de la ofuscación, y la ofuscación no reemplaza ninguna otra verificación de seguridad.
Fuentes
- Scan your bundle for secrets before you obfuscate it (dev.to, 22/11/2026)
- Scan Your JavaScript Bundles for Leaked API Keys (Server Warden, 09/11/2026)
- Qué encuentra un escáner de seguridad en tu bundle de JavaScript (AfterPack)
- The secret left source control but still shipped to the browser (QA Battle, 26/07/2026)