mini-waf: agregá un WAF a tu API Node.js en 5 minutos
mini-waf agrega un WAF para Node.js a Express, Fastify y NestJS con cero dependencias en runtime y reglas basadas en OWASP CRS.

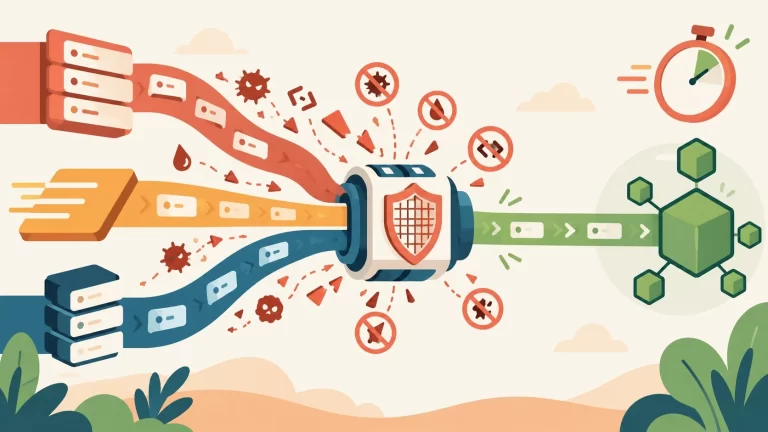
mini-waf agrega un WAF para Node.js a Express, Fastify y NestJS con cero dependencias en runtime y reglas basadas en OWASP CRS.
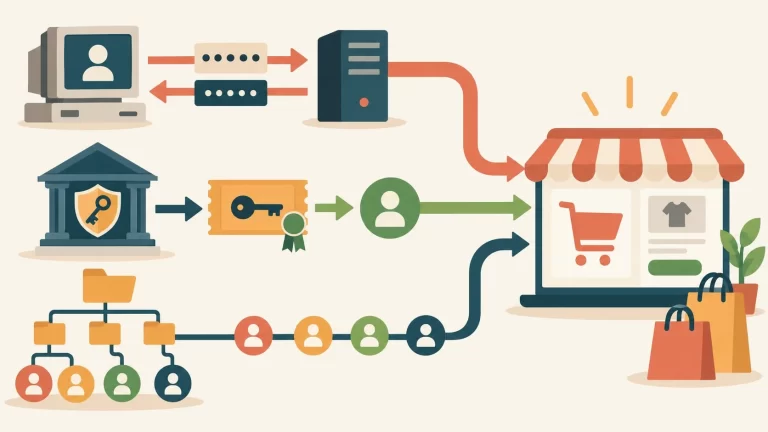
Comparamos NTLM, Kerberos y LDAP para elegir el mejor esquema de autenticación en un e-commerce: cifrado, vulnerabilidades y casos de uso reales.
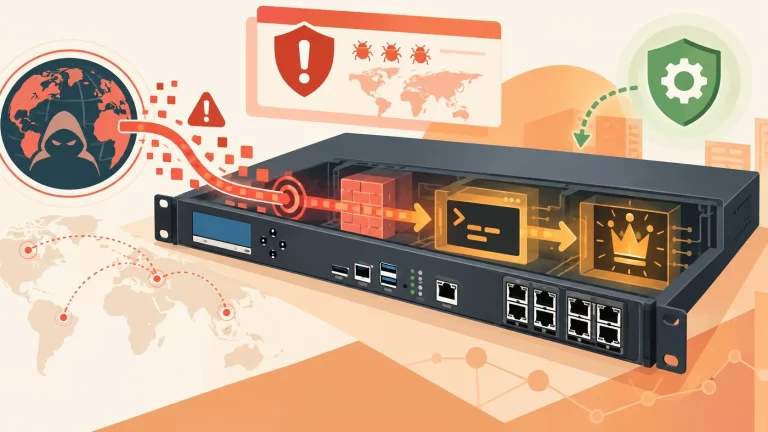
CVE-2026-83549 se encadena con un SSRF pre-auth para dar control root sobre SonicWall SMA1000. CISA lo sumó al catálogo KEV el 2 de septiembre de 2026.
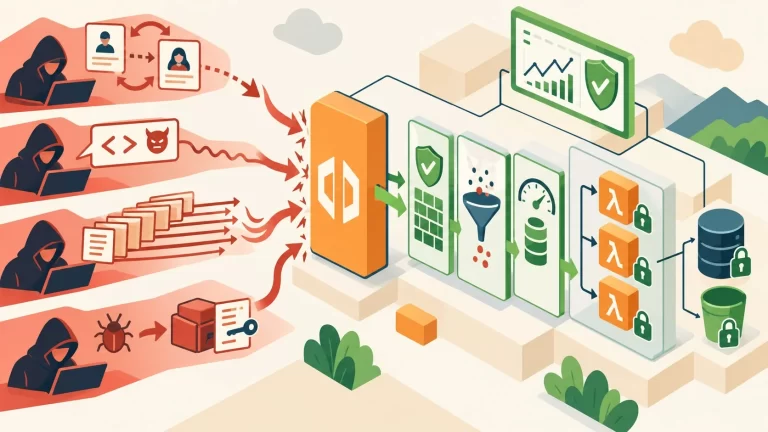
Un desarrollador atacó su propia API de Todo en AWS cuatro veces y documentó cada falla y su fix con código y capturas reales.
Guía práctica sobre rotación de claves API en pipelines de CI: alcance limitado, ventana de superposición y cómo evitar fugas en logs de build.
Cisco corrigió siete vulnerabilidades en IOS XR, dos críticas (CVSS 9.8), que permiten ejecución remota de código y acceso root en routers core. No hay explotación activa confirmada.
Microsoft rebotará emails desde Exchange 2016/2019 sin el update de octubre 2025. Fecha límite: sept 2026. Soluciones y alcances técnicos.
Por qué los certificados SSL caducan en silencio, qué pasa cuando vencen y cómo verificar y renovar antes de que tu sitio se caiga.
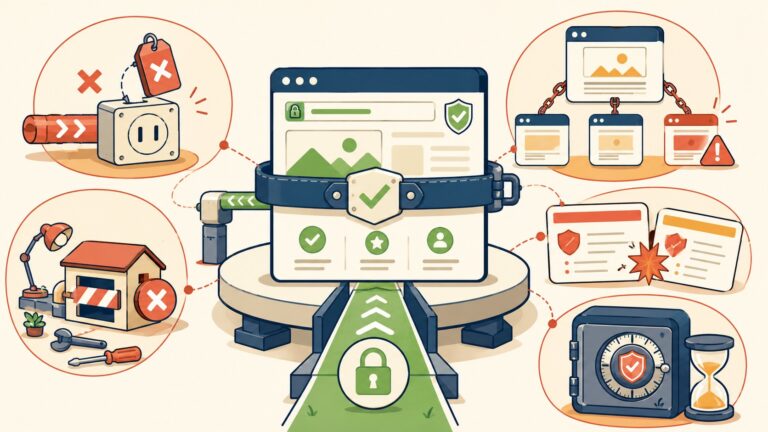
Configurar HSTS parece trivial hasta que un error te deja el sitio offline por semanas. Repasamos los 5 errores más comunes que cometen ingenieros y equipos de DevOps en producción, con soluciones concretas.
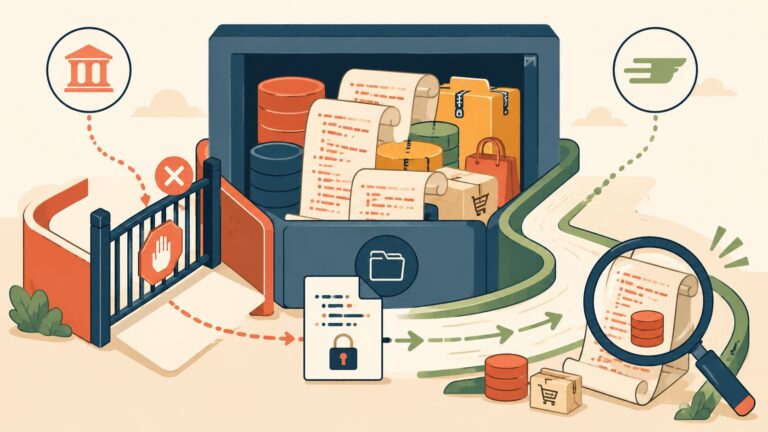
El .htaccess que protege tus backups SQL puede ser texto muerto: nginx no lo lee y Apache tampoco siempre. Cómo verificarlo y la solución definitiva.
End of content
End of content