Terraform Azure VM Linux: guía con estado remoto 2026
Cómo desplegar una VM Linux en Azure con Terraform y backend remoto en Azure Storage, con el error real de nomenclatura que se puede evitar.

Cómo desplegar una VM Linux en Azure con Terraform y backend remoto en Azure Storage, con el error real de nomenclatura que se puede evitar.
Tessera es una app open source que traza cada petición en Kubernetes y marca el hop exacto donde se rompe, con evidencia verificable.
CloudWatch no reporta memoria RAM de EC2 por defecto. Te explicamos por qué pasa esto y cómo instalar el CloudWatch Agent paso a paso.
Cómo diseñar una red multi-región y multi-cuenta con AWS Cloud WAN: segmentos, inspección de un solo salto y migración sin cortar servicio.
Un registro junta 1.579 iconos SVG de AWS, Azure, Google Cloud y Kubernetes, con licencias distintas y una trampa en los nombres de archivo.
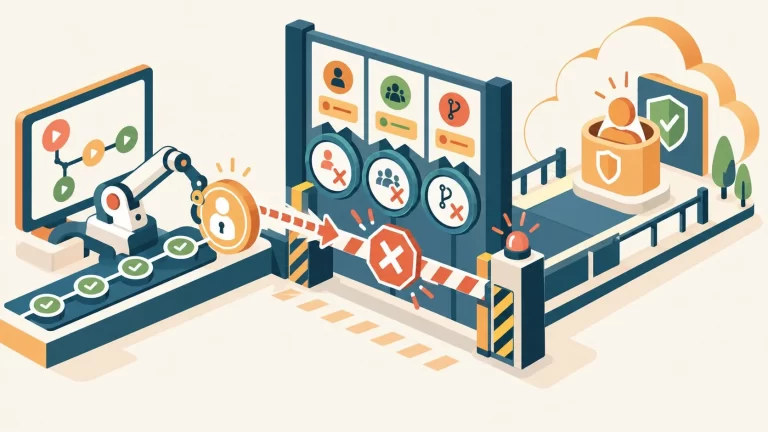
Por qué el AccessDenied en GitHub Actions OIDC con AWS suele ser un problema de trust policy y no de permisos IAM, y cómo diagnosticarlo correctamente.
Everpure Cloud ya corre en Azure Red Hat OpenShift, con un target de 40% menos costo de storage y migración de VMs sin reescribir código.
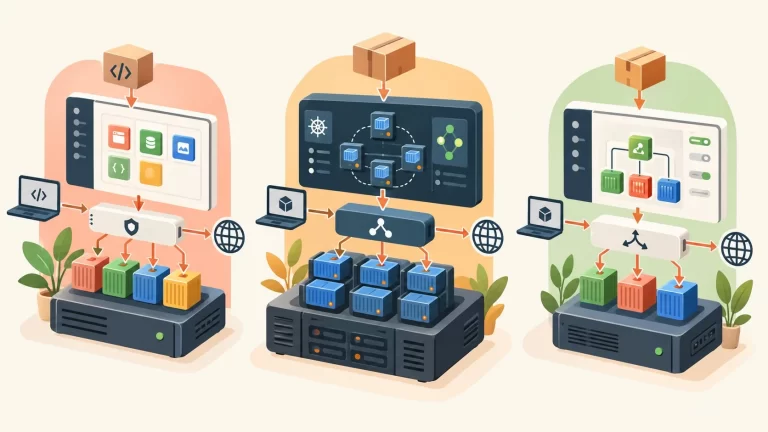
Comparativa 2026 de Coolify, CapRover y Dokploy: requisitos de hardware, soporte de Docker Compose, licencias y cuál PaaS self-hosted conviene según tu caso.
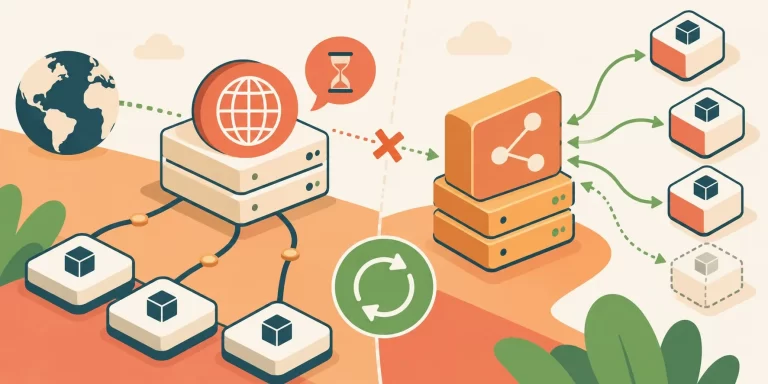
DNS sirve para nombres estables y verificación de dominio; el registro de servicios, para instancias que cambian en cada deploy. La regla operativa explicada con ejemplos de Consul, Cloud Map y Kubernetes.
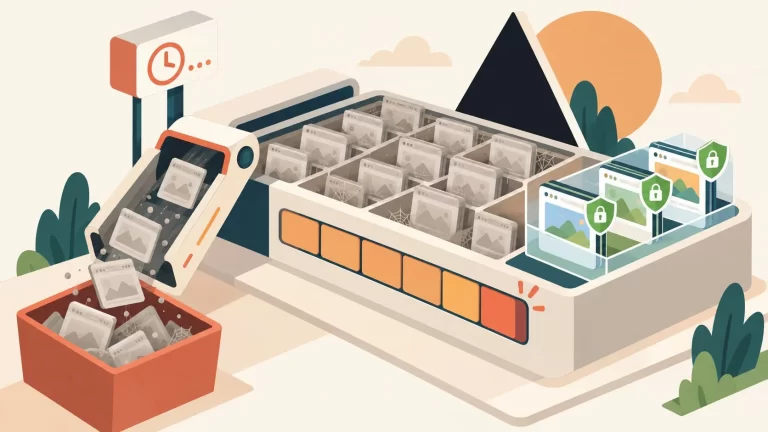
Vercel elimina de inmediato los deployments antiguos sin protección al superar 10GB en el plan Hobby, con nuevas excepciones y período de recuperación de 30 días.
End of content
End of content