Seguridad de webhooks: el checklist antes de producción
Verificar contra el raw body, comparar en tiempo constante, validar timestamp e idempotencia: el checklist de seguridad de webhooks antes de ir a producción.

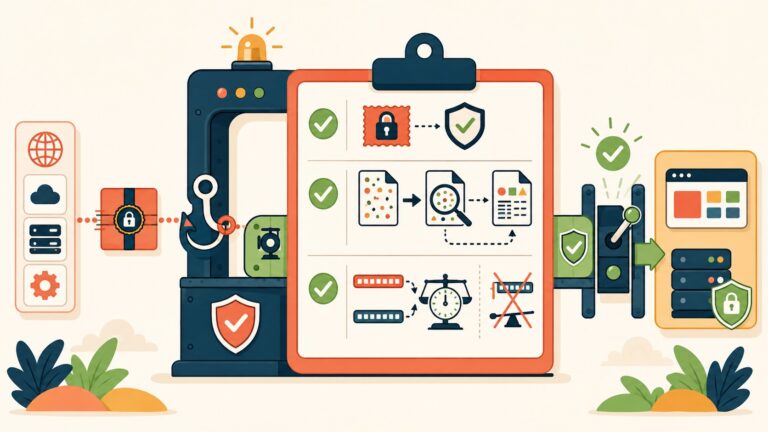
Verificar contra el raw body, comparar en tiempo constante, validar timestamp e idempotencia: el checklist de seguridad de webhooks antes de ir a producción.
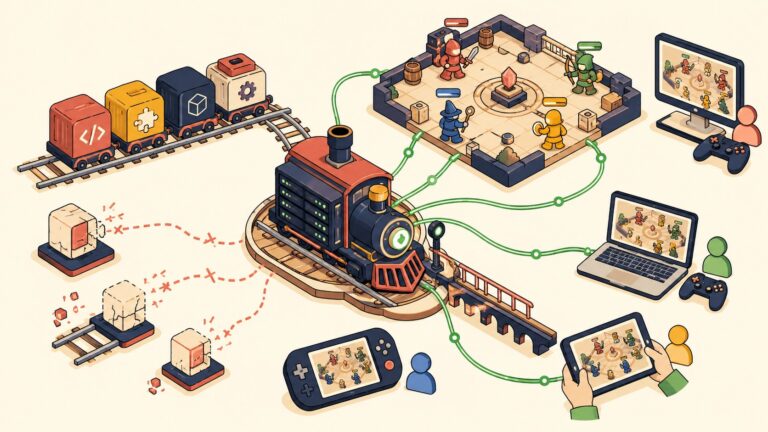
Por qué serverless no sirve para juegos en tiempo real y cómo deployar un backend Socket.io en Railway con monorepo, CORS y adapter de Redis.
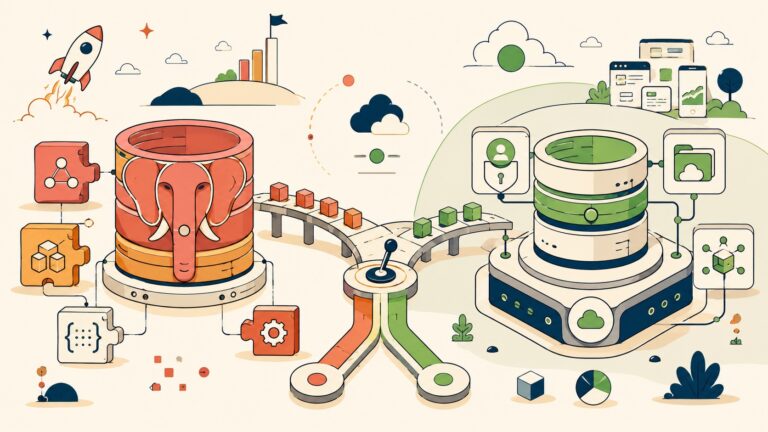
Los dos usan el mismo motor, pero la decisión define tu arquitectura y tus costos. Guía práctica para elegir entre PostgreSQL y Supabase en 2026.
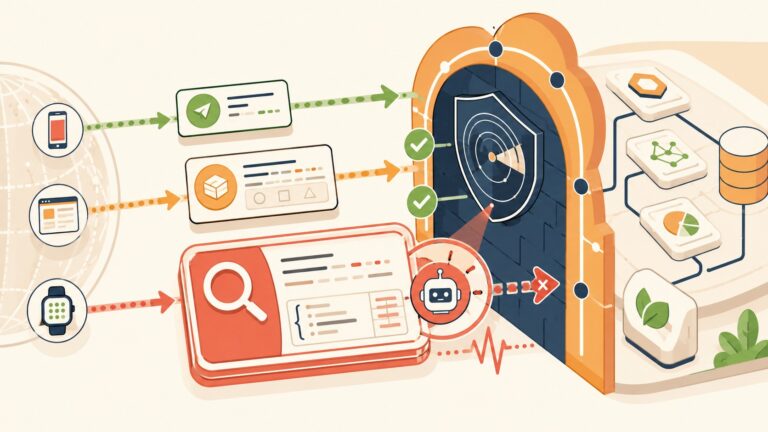
QUERY es un GET con body para búsquedas complejas. Los runtimes lo soportan, pero el bot mitigation del borde lo bloquea con challenge 403.
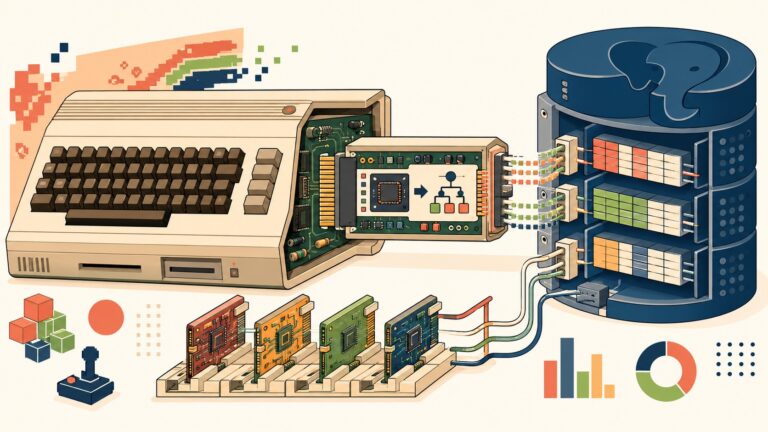
Thom Brown creó PL/CBMBASIC, una extensión que corre el Commodore 64 BASIC original de 1982 dentro de PostgreSQL como lenguaje procedimental.
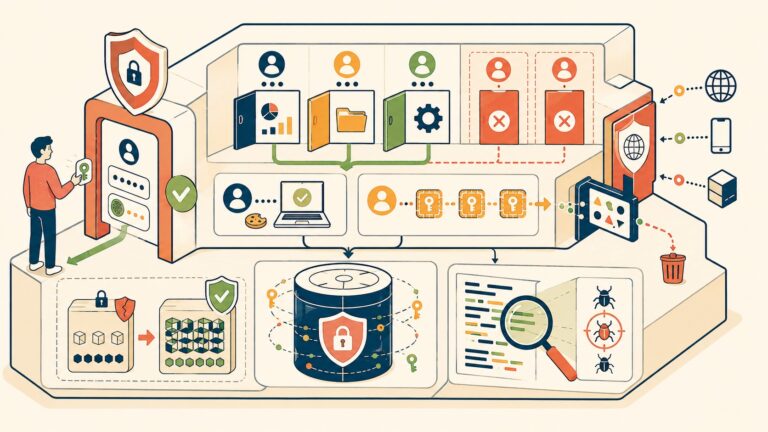
Guía 2026 de prácticas de seguridad SaaS: autenticación con Argon2id, RBAC, cifrado AES-256, CSRF y rate limiting explicados con checklist accionable.
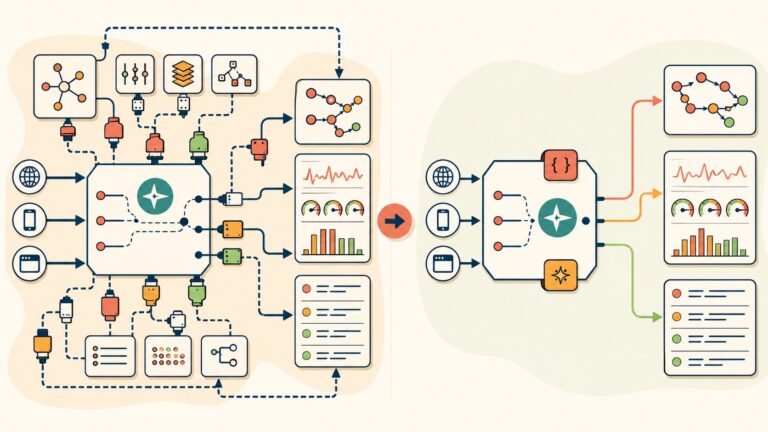
OpenTelemetry pide 6 paquetes pip y 60 líneas para observability en FastAPI. Fitz lo resuelve con 2 decoradores y un env var. Comparamos setup, trace_id y redacción de secretos.
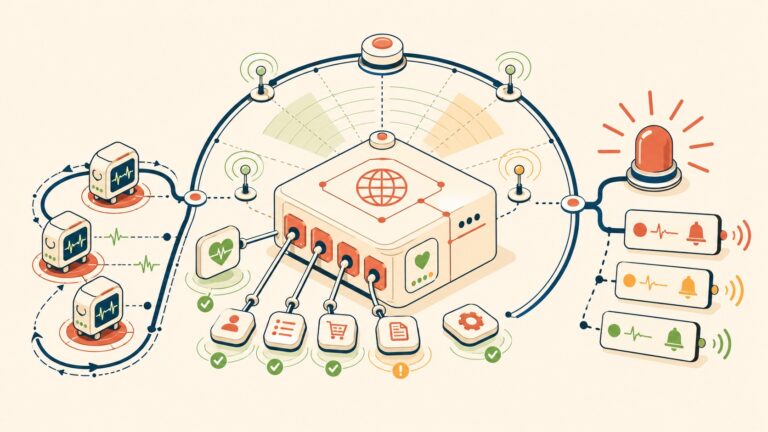
Vigilmon lanzó una guía para monitorear APIs Django REST con health checks, heartbeats de Celery y alertas por Slack y email. Todo lo que necesitás para no enterarte por el cliente de que tu API se cayó.
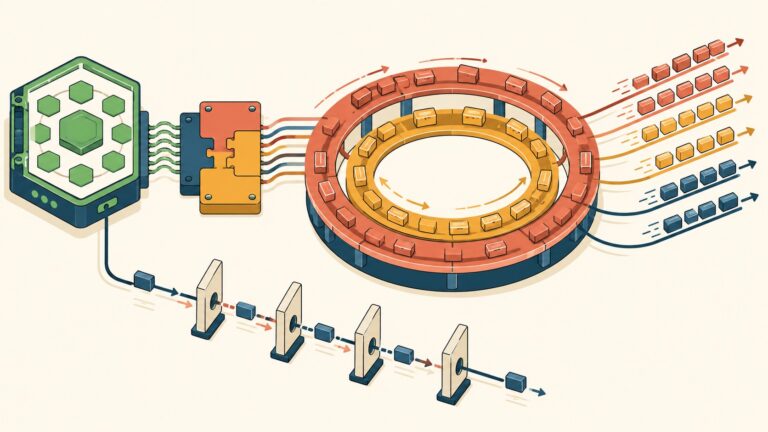
Node.js con io_uring y napi-rs logró más del doble de rendimiento en operaciones de E/S. Los benchmarks de 2026 muestran hasta 40% más throughput y latencia P99 reducida a la mitad usando addons nativos en Rust.
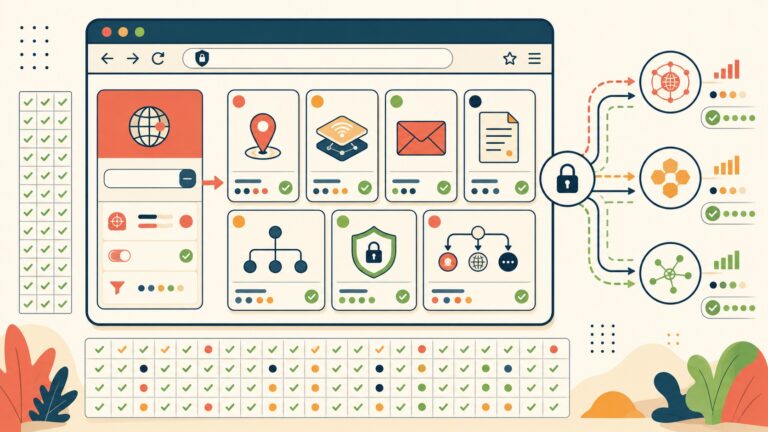
Un desarrollador lanzó una herramienta de consulta DNS online que corre directo en el navegador usando DNS-over-HTTPS. Soporta registros A, AAAA, MX, TXT, SOA, CAA y SRV contra Cloudflare, Quad9 y Google, con 149 tests y formateo especial por tipo de registro.
End of content
End of content