Cómo guardar contraseñas: hash, salt y algoritmo lento
Hash lento, salt único por usuario y Argon2id como primera opción: lo que dice OWASP sobre cómo guardar contraseñas y qué revisar en tu login.

Hash lento, salt único por usuario y Argon2id como primera opción: lo que dice OWASP sobre cómo guardar contraseñas y qué revisar en tu login.
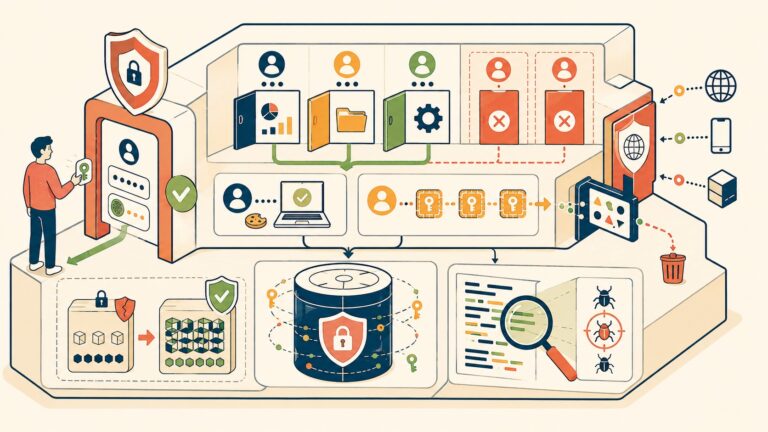
Guía 2026 de prácticas de seguridad SaaS: autenticación con Argon2id, RBAC, cifrado AES-256, CSRF y rate limiting explicados con checklist accionable.
End of content
End of content