AWS STS unifica el límite de tamaño del session token
AWS reemplazó los dos límites previos del session token de STS por uno solo de 4096 bytes y sumó monitoreo en CloudWatch, CloudTrail y la API.

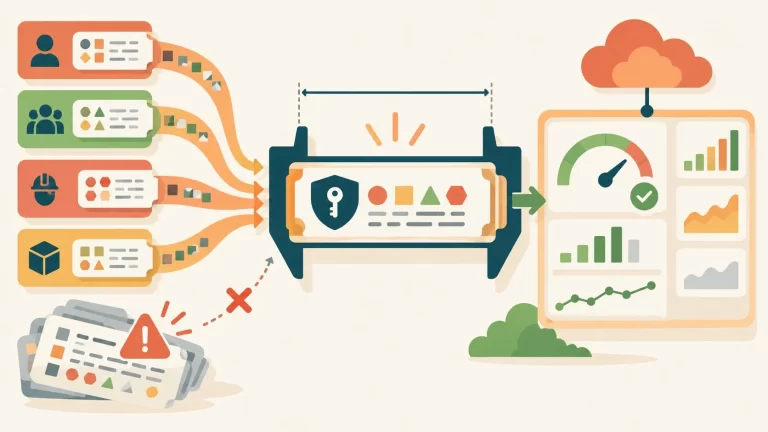
AWS reemplazó los dos límites previos del session token de STS por uno solo de 4096 bytes y sumó monitoreo en CloudWatch, CloudTrail y la API.
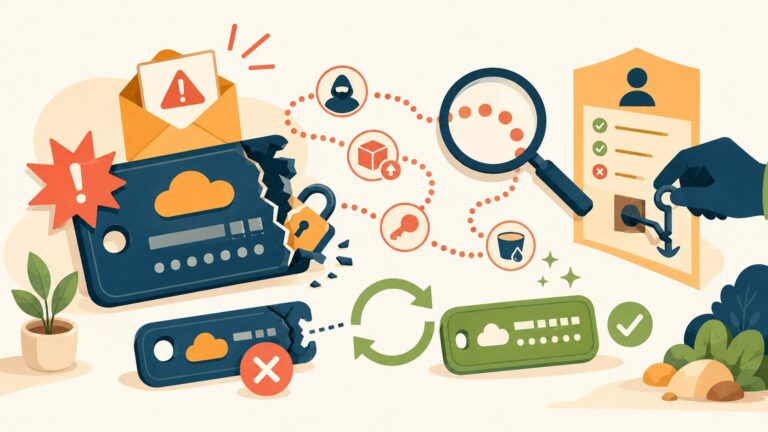
Recibir el mail de AWS sobre una access key comprometida es solo el principio. Rotar la credencial no alcanza si el atacante dejó usuarios IAM, roles o políticas como backdoor. Esta guía cubre contención, investigación con CloudTrail y remediación completa.
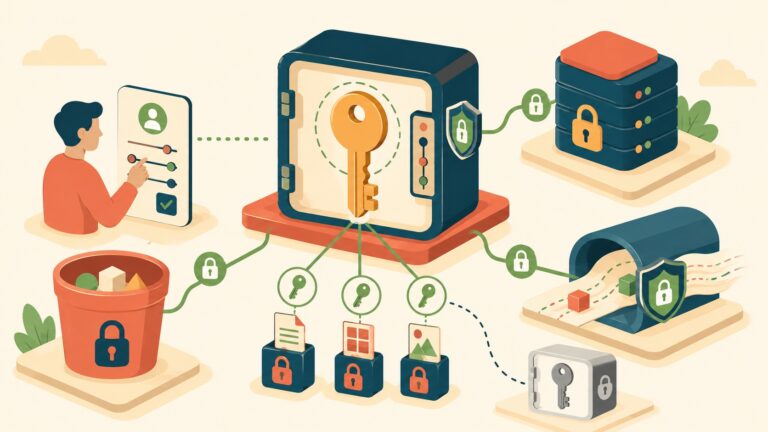
Guía práctica para crear una customer managed key en AWS KMS, elegir entre SSE-S3, SSE-KMS y SSE-C, y auditar el acceso con CloudTrail.
End of content
End of content