Errores de IAM en la nube: 251 días de exposición promedio
Los errores de IAM en la nube explican el 15% de las brechas de datos iniciales y tardan hasta 251 días en detectarse y contenerse.

Los errores de IAM en la nube explican el 15% de las brechas de datos iniciales y tardan hasta 251 días en detectarse y contenerse.
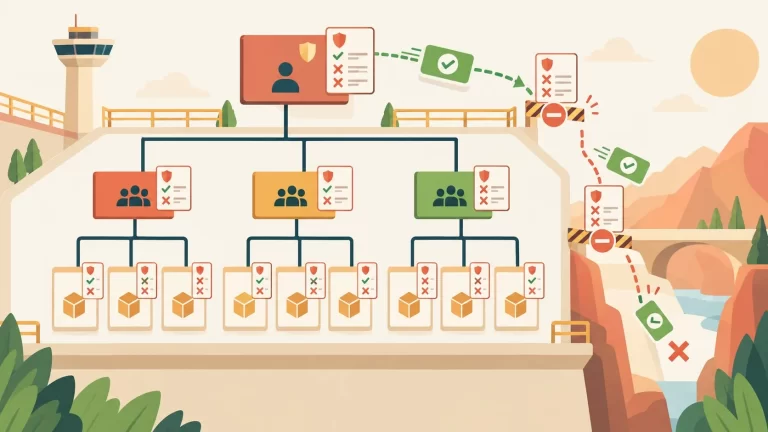
Cómo se estructura AWS Organizations en producción, cómo se evalúan las SCP entre root, OU y cuenta, y los gotchas más comunes al armar un landing zone.
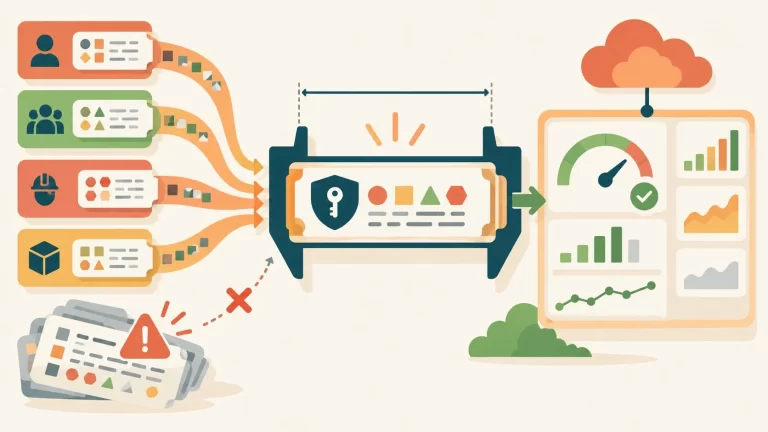
AWS reemplazó los dos límites previos del session token de STS por uno solo de 4096 bytes y sumó monitoreo en CloudWatch, CloudTrail y la API.
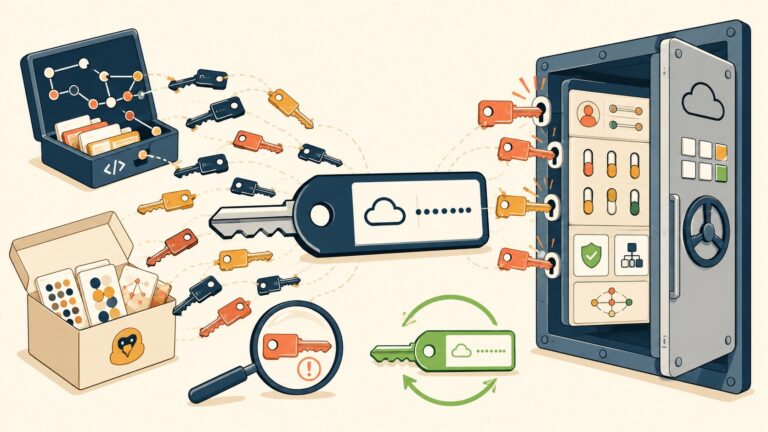
Truffle Security confirmó que 768 claves AWS filtradas siguen activas con permisos de admin y que apenas el 13,7% recibió rotación. Guía rápida para auditar tus credenciales hoy.

La mayoría de las recertificaciones de acceso en AWS mienten: registran una decisión pero no modifican los recursos reales. VIGIL, un motor open-source publicado en aws-samples, cierra esa brecha al ejecutar la revocación en el mismo paso.
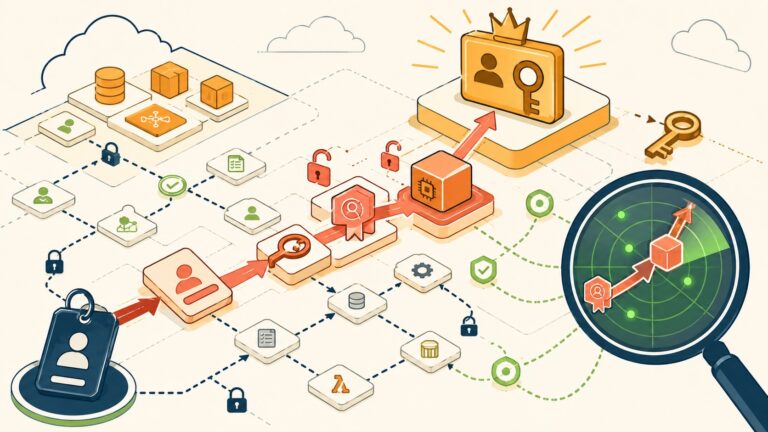
Los paths más comunes de escalada de privilegios en AWS IAM, por qué los escáneres no los ven y cómo detectarlos y prevenirlos.
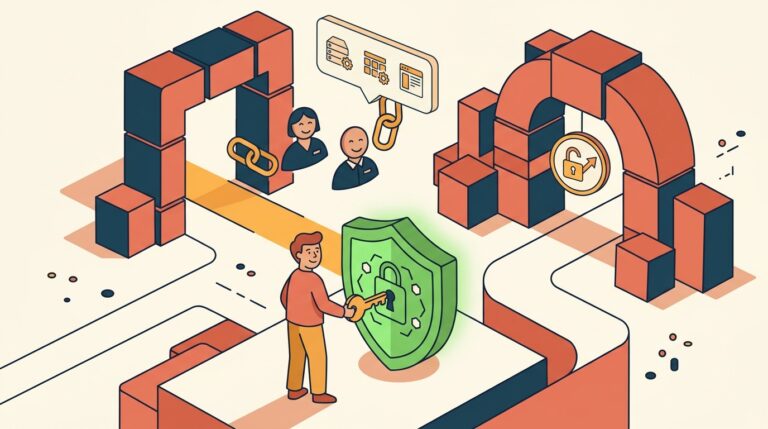
Guía práctica para empezar en AWS: cómo crear la cuenta con Free Tier, activar MFA en la raíz y configurar usuarios IAM con permisos seguros.
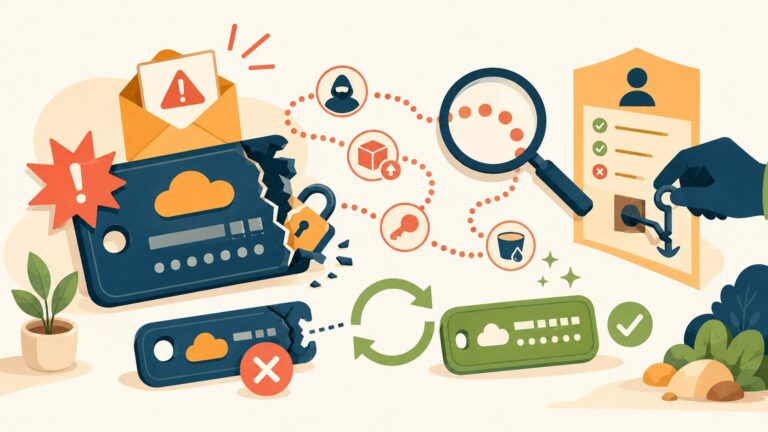
Recibir el mail de AWS sobre una access key comprometida es solo el principio. Rotar la credencial no alcanza si el atacante dejó usuarios IAM, roles o políticas como backdoor. Esta guía cubre contención, investigación con CloudTrail y remediación completa.
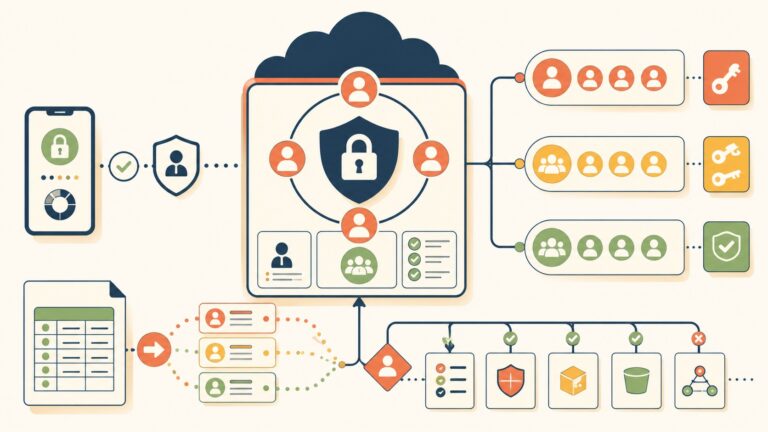
Guía práctica 2026 para implementar IAM en AWS: grupos, migración de usuarios por script, MFA obligatorio y políticas de seguridad.
AWS MCP Server salió a GA en mayo 2026 y ya generó incidentes reales. Qué hacer antes de conectar un agente IA a tu infraestructura.
End of content
End of content