Azure RBAC mínimo privilegio: chau al rol Contributor
Cloudeval documenta cómo reemplazar el rol Contributor por un rol personalizado de Azure RBAC con solo tres permisos de lectura para revisión de arquitectura.

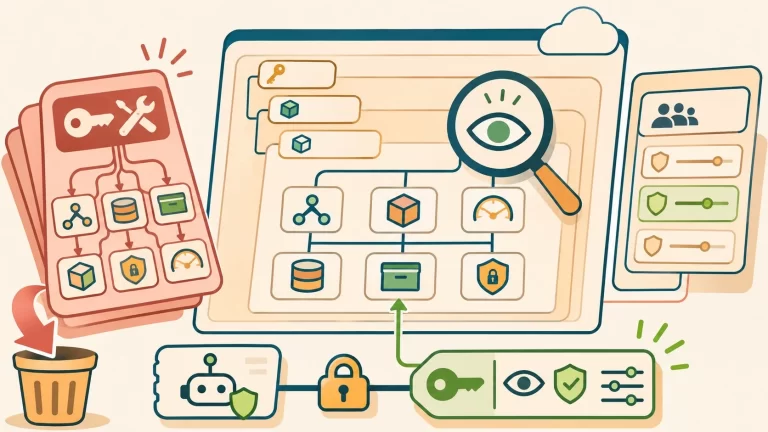
Cloudeval documenta cómo reemplazar el rol Contributor por un rol personalizado de Azure RBAC con solo tres permisos de lectura para revisión de arquitectura.
Cómo funcionan las políticas IAM AWS: usuarios, roles, trust policy y mínimo privilegio explicados con ejemplos reales de S3, ECS y Lambda.
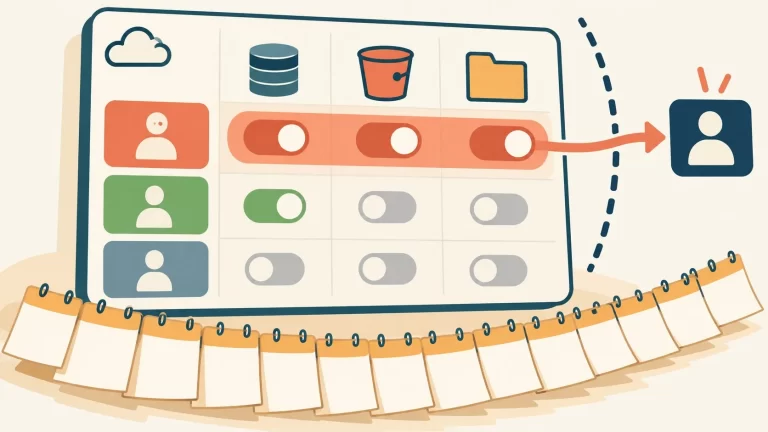
Los errores de IAM en la nube explican el 15% de las brechas de datos iniciales y tardan hasta 251 días en detectarse y contenerse.
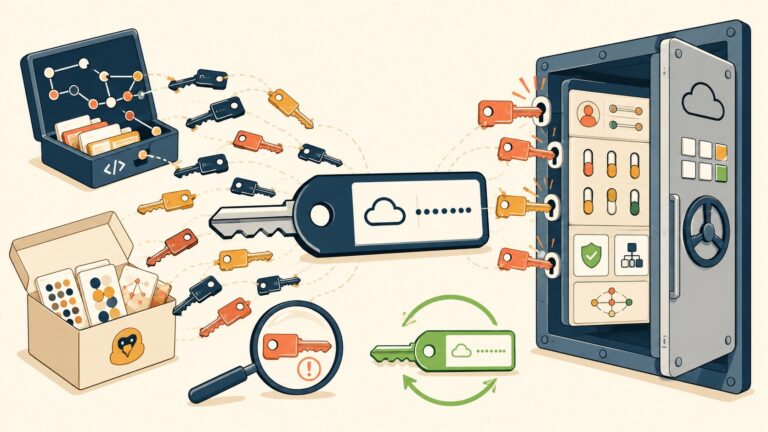
Truffle Security confirmó que 768 claves AWS filtradas siguen activas con permisos de admin y que apenas el 13,7% recibió rotación. Guía rápida para auditar tus credenciales hoy.
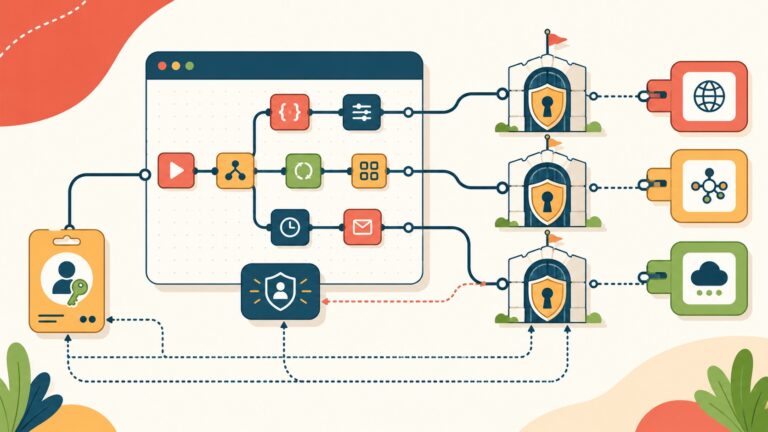
Cómo compartir conexiones API en Azure Logic Apps Standard sin duplicarlas ni exponerlas, usando políticas de acceso a nivel ARM y Managed Identity.
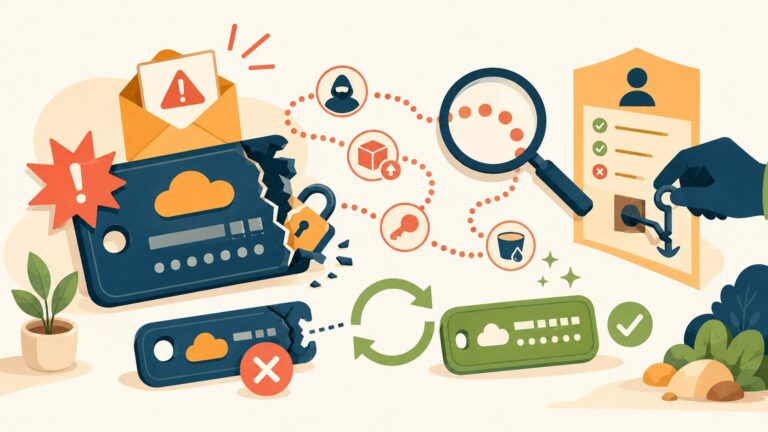
Recibir el mail de AWS sobre una access key comprometida es solo el principio. Rotar la credencial no alcanza si el atacante dejó usuarios IAM, roles o políticas como backdoor. Esta guía cubre contención, investigación con CloudTrail y remediación completa.
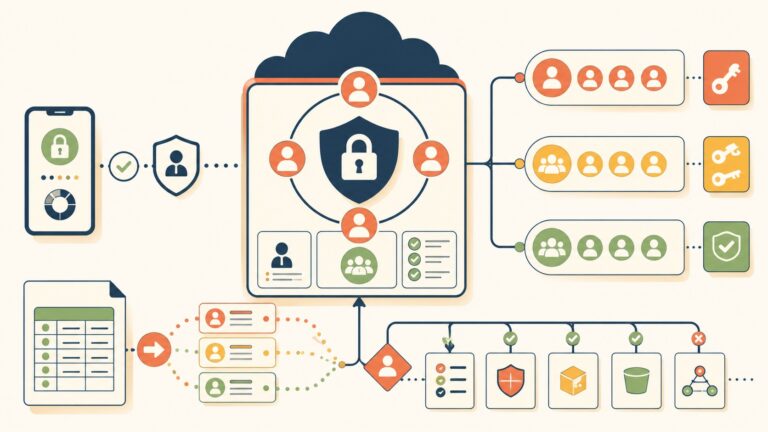
Guía práctica 2026 para implementar IAM en AWS: grupos, migración de usuarios por script, MFA obligatorio y políticas de seguridad.
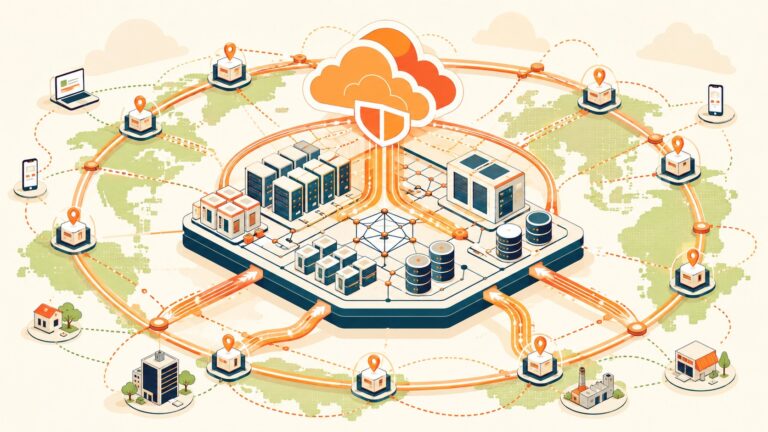
Cloudflare y Oracle anunciaron Cloudflare@OCI, una integración con conectividad privada entre ambas redes para mejorar seguridad y performance en workloads cloud.
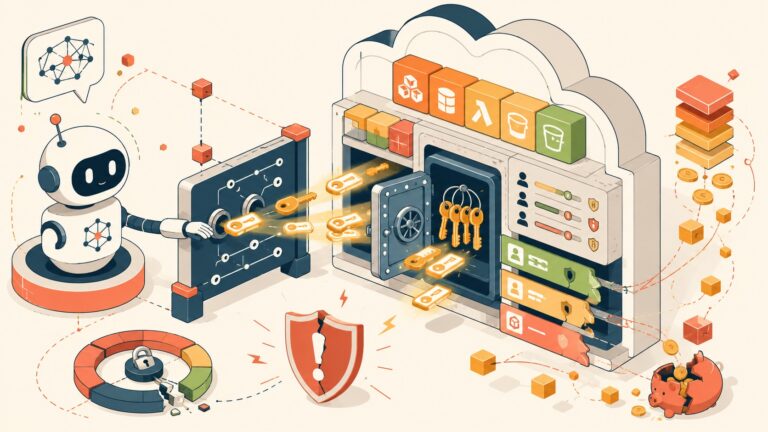
AWS MCP Server salió a GA en mayo 2026 y ya generó incidentes reales. Qué hacer antes de conectar un agente IA a tu infraestructura.
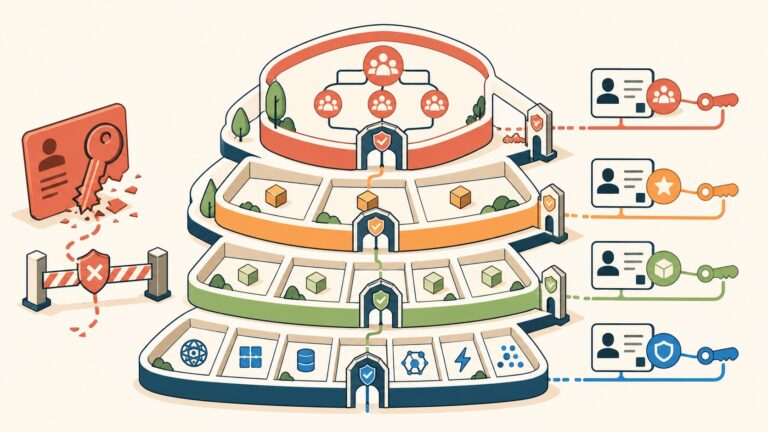
Cómo funciona la gestión de identidades en Azure: jerarquía de acceso, RBAC, identidades administradas y los errores más comunes que exponen producción.
End of content
End of content