Verificación de dominio DNS: control de zona no es permiso
Un check verde en el panel de un proveedor de DNS dice bastante menos de lo que suele suponerse. Dice que alguien con acceso a publicar registros en una zona cooperó con una verificación. No dice quién es esa persona, ni si tiene permiso para redirigir un servicio de pagos. El artículo Go Fintech Cutovers — What Domain Verification Proves About DNS Control, publicado el 11 de noviembre de 2026, ordena esa discusión en tres piezas que conviene no mezclar: evidencia de control de zona, reconciliación de registros y autorización del release.
El caso de Microsoft ayuda a ver el mecanismo sin abstracciones. Azure Front Door pide dos registros distintos para un dominio personalizado: un TXT en el nombre _dnsauth.{subdominio} que valida la propiedad del nombre, y un CNAME que controla el flujo de tráfico hacia el servicio. La documentación de Azure sugiere incluso publicar primero el TXT y después el CNAME, para validar antes de mover tráfico y evitar cortes durante una migración. Son dos registros, dos funciones y, sobre todo, dos momentos distintos del cambio.
En este artículo:
- ¿Qué es la verificación de dominio DNS y qué demuestra exactamente?
- ¿Cómo se valida el control de un dominio con un registro TXT?
- Go Fintech Cutovers: qué prueba la verificación de dominio sobre el control del DNS
- ¿Por qué un dominio verificado no autoriza un cutover de pagos?
- Un gate de release en Go: congelar la intención y no mezclar la evidencia
- ¿Cada cuánto hay que volver a verificar un dominio?
- ¿Qué hago si los registros publicados no coinciden con los que aprobé?
- Fuentes
¿Qué es la verificación de dominio DNS y qué demuestra exactamente?
Es el proceso por el cual un proveedor confirma que quien le pide algo sobre un dominio puede publicar un registro en su zona DNS. Demuestra control de la zona en un momento puntual del flujo. No demuestra identidad, ni autoridad para una acción concreta, ni que los registros de ruteo publicados coincidan con los que se aprobaron. Esa distinción es el corazón del asunto.
El borrador del IETF Domain Control Validation using DNS (versión 10, del 13 de octubre de 2025, con vencimiento previsto para el 16 de abril de 2026) describe el método: el proveedor genera un token único y pide publicarlo en un registro DNS dentro del dominio a verificar. La recomendación es usar TXT, específico de la aplicación y con un valor imposible de adivinar. Vale la aclaración de estado: se trata de un Internet-Draft, un documento de trabajo, no de un estándar aprobado. Más contexto en nuestra comparativa entre Microsoft y GitHub.
El mismo borrador distingue dos usos. La validación puntual es acotada en el tiempo y el registro puede borrarse cuando el proveedor confirma su presencia; encaja en acciones como pedir un certificado. La validación persistente asume que el registro queda publicado y que su presencia sostenida solo prueba que alguien lo dejó ahí, quizá sin intención, o que un nuevo dueño del dominio lo reintrodujo. También advierte sobre el alcance: no es lo mismo validar un hostname que un comodín o todo el dominio con sus subdominios, y el desafío DNS-01 de ACME no distingue esos casos en el registro, así que el administrador puede tener que confirmar el pedido por fuera.
¿Cómo se valida el control de un dominio con un registro TXT?
El proveedor entrega un nombre de registro y un valor. El responsable del dominio crea el TXT con ese valor, el proveedor consulta el DNS público y compara lo publicado con lo que esperaba. Si coincide, la validación se marca como completada. La escritura del registro y la confirmación son pasos separados, porque la propagación es asíncrona.
Ahí aparecen los detalles que suelen complicar un cambio real. Azure Front Door usa un TTL de una hora por defecto para ese TXT y advierte que, al regenerar el valor para una revalidación, el registro viejo tiene que expirar antes de que la validación nueva funcione. El borrador del IETF incluye una sección sobre consideraciones de TTL, un factor que conviene tener en cuenta para no demorar la observación. La guía de SSL Dragon sobre validación de control de dominio, actualizada en septiembre de 2026, agrega el mismo punto desde el lado de las autoridades certificantes: TTL bajos antes de publicar el desafío reducen el tiempo de espera.
Dejar el registro publicado para siempre tampoco es gratis. El borrador lo nombra como «persistencia no intencional»: un TXT de validación que sobrevive meses o años sigue siendo una prueba reutilizable para terceros. En nuestra guía sobre servidores DNS autoritativos profundizamos sobre esto.
Go Fintech Cutovers: qué prueba la verificación de dominio sobre el control del DNS
El artículo sostiene que publicar el registro solicitado prueba control de la zona, que es la prueba práctica más cercana a la propiedad del dominio, y que no prueba nada sobre la identidad ni la autoridad de quien pide el cambio. La brecha entre «hay control de zona» y «este empleado, contratista o servicio está autorizado a redirigir un servicio financiero» es grande, y un check verde no la cubre.
Para ubicar el problema, el texto propone un release ilustrativo sobre payments.example.com donde conviven tres acciones distintas: el equipo de plataforma quiere que un nuevo deployment reciba tráfico, un aprobador acepta ese release y un operador de DNS publica el registro de verificación. El resultado de la verificación no dice si el aprobador aceptó este deployment, ni si el operador sigue asignado al cambio, ni si los registros de ruteo publicados apuntan al destino aprobado. Son preguntas de los controles de release, no del protocolo DNS.
¿Por qué un dominio verificado no autoriza un cutover de pagos?
Porque el riesgo operativo concreto es el desvío entre la intención y lo que DNS publica. Un acuse de creación de registro y una aprobación humana pueden ser ambos válidos y, aun así, la configuración observable ser distinta del plan. Cuando eso pasa en un hostname que procesa pagos, el check verde no solo es insuficiente: es engañoso si se lo lee como luz verde.
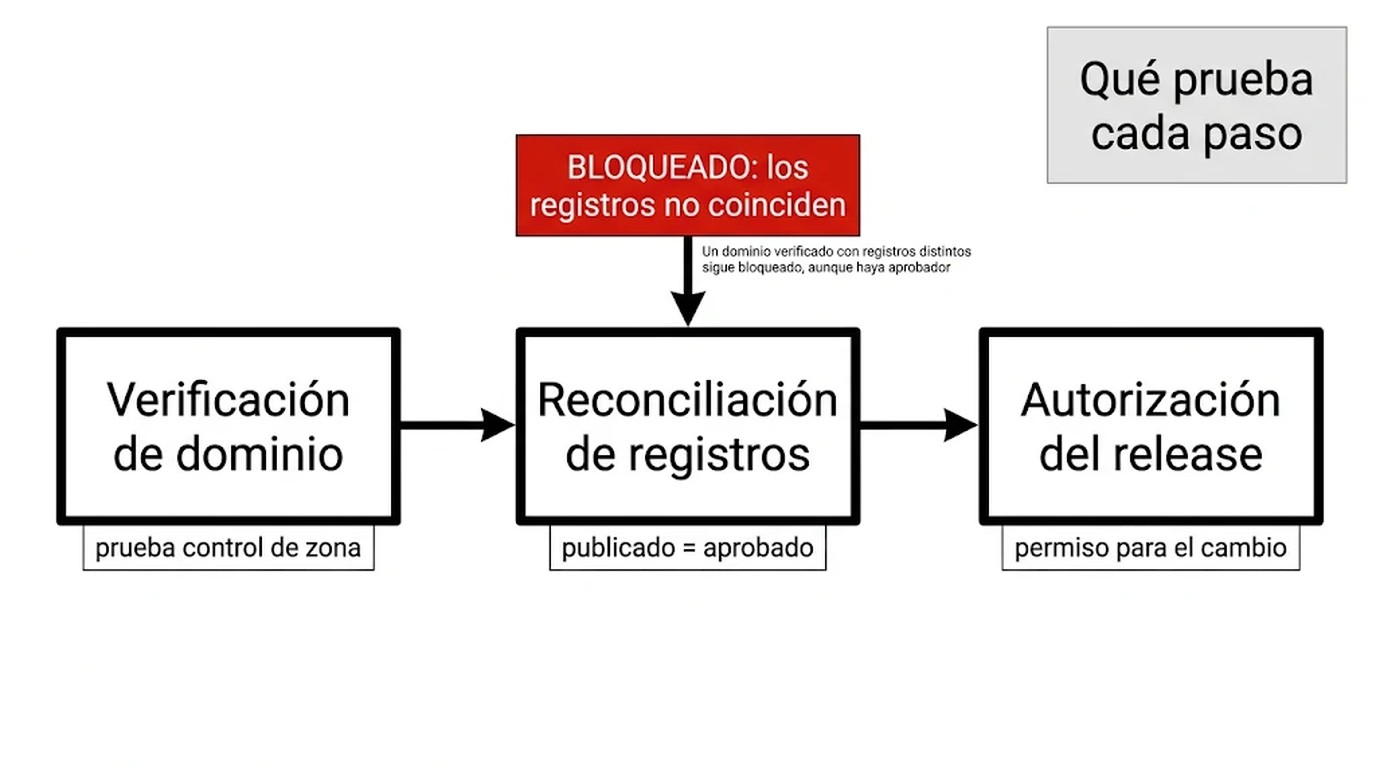
La regla que propone el artículo es dura y fácil de auditar: un dominio verificado con registros publicados que no coinciden con los aprobados queda bloqueado, aunque exista un aprobador. La verificación es evidencia de control de zona en un punto del flujo; la autorización es permiso para una acción particular; la reconciliación compara lo publicado con lo deseado. Ninguna reemplaza a otra. Complementá con nuestra guía de SSH en Azure.
| Pieza | Qué responde | Qué deja afuera |
|---|---|---|
| Verificación de dominio | ¿Alguien puede publicar el registro pedido en esta zona? | Quién es esa persona y qué está habilitada a autorizar |
| Reconciliación de registros | ¿Lo publicado coincide con el conjunto aprobado para este hostname? | Si el cambio está aprobado para este release |
| Autorización del release | ¿Esta persona aprobó este cambio, en este momento? | Si la zona sigue bajo control del equipo |
Un gate de release en Go: congelar la intención y no mezclar la evidencia
La parte aprovechable del artículo es el diseño del control. Antes de publicar nada, el equipo congela dos configuraciones atadas al hostname y a la aprobación del release: el conjunto de registros deseado y el conjunto previamente aprobado. Con esos artefactos, un operador puede responder qué se suponía que cambiaba sin reconstruir la intención a partir de una secuencia de llamadas exitosas. El texto aclara que son artefactos del runbook, no requisitos del protocolo DNS ni de ningún proveedor.
Después separa creación de verificación. Como la propagación es asíncrona, una escritura exitosa mueve el cambio a un estado de «esperando observación», no a «cutover aprobado». Ese estado intermedio necesita dueño y plazo, y el bucle de consultas no debería decidir quién aprueba: conviene darle un schedule acotado y un tratamiento explícito para la propagación que no se resuelve. El SLO del servicio de pagos se define aparte, porque la salud del servicio y el control del dominio son propiedades diferentes.
El ejemplo en Go que acompaña la fuente es, deliberadamente, mucho menos de lo que parece: lee un manifiesto público de descubrimiento en /v1/discovery, valida que el origen sea HTTPS sin path, acepta una clave opcional por variable de entorno, hace como máximo tres intentos con timeout de 15 segundos y respeta Retry-After hasta 60 segundos. Es una inspección de interfaz, de solo lectura. No verifica dominios ni aprueba releases, y el propio texto lo aclara. La utilidad está en el contraste: aprender a hacer una llamada no dice nada sobre lo que una observación posterior de DNS va a probar.
¿Cada cuánto hay que volver a verificar un dominio?
No hay un intervalo universal. El resultado de la verificación no trae una expiración incorporada, y el artículo es explícito: el equipo elige una política de frescura y registra el fundamento. La razón es simple: los dominios cambian de manos y las personas cambian de rol, así que un éxito viejo no debería convertirse en un permiso indefinido para futuros releases. Para más detalles técnicos, mirá la guía de certificaciones Azure por roles.
Los proveedores ya operan con relojes propios. Azure Front Door marca «revalidación pendiente» cuando faltan menos de 45 días para que expire el certificado administrado, y rota certificados de forma automática si el CNAME del dominio apunta directamente al endpoint de Front Door; si apunta a otro destino, hay que revalidar. Los dominios de vértice pueden exigir revalidación para la rotación. Del lado de las autoridades certificantes, la guía de SSL Dragon recuerda que la validación es reutilizable 397 días para certificados OV y EV, que los DV no reutilizan validación y que el calendario del CA/Browser Forum ya fijó topes de vida útil de 200 días desde el 15 de marzo de 2026, con recortes a 100 días en marzo de 2027 y 47 días en marzo de 2029.
Conviene no confundir esos plazos con evidencia de control de zona. Que un certificado se renueve solo no dice nada sobre quién puede cambiar el ruteo del hostname.
¿Qué hago si los registros publicados no coinciden con los que aprobé?
Primero, frenar. Un desvío entre lo publicado y lo aprobado es un incidente de configuración hasta que se explique, no una demora a resolver apurando el cutover. El artículo lo resume en una instrucción: pausar ante desvío inexplicado. Y sumar la reconciliación al registro de evidencia, con la fecha y el resultado de la comparación.
Segundo, revisar el plan de rollback con el mismo rigor que el cambio hacia adelante. El artefacto de reversión también necesita aprobación: antes del cutover hay que confirmar que el deployment anterior sigue siendo un destino de recuperación aceptable, definir qué señal dispara la restauración y quién tiene autoridad para ejecutarla, y mantener ese destino elegible para el tráfico durante la ventana prevista. Restaurar es otro cambio de DNS, con la misma distinción entre escrituras aceptadas y estado observado. Ningún plan que prometa recuperación instantánea está describiendo lo que pasa en la zona.
Criterio práctico de verificación (propuesta editorial)
Para un cutover de un hostname que procesa pagos, este blog propone seis comprobaciones antes de mover tráfico. No surgen de una prueba que hayamos corrido: son un ordenamiento de las advertencias de las fuentes.
- Congelar el conjunto de registros deseado y el previamente aprobado, atados al hostname y al identificador del release.
- Registrar el nombre y el valor exactos del TXT solicitado, y confirmar que el alcance de la validación es el hostname que se va a mover, no un comodín ni el dominio completo.
- Consultar la zona desde fuera del proveedor y comparar lo publicado con lo aprobado, incluidos CNAME y TTL.
- Verificar que la aprobación del release mencione este cambio y este destino, no un release anterior.
- Fijar plazo y responsable para el estado de espera de propagación, y un umbral para escalar si no se resuelve.
- Comprobar que el destino de rollback sigue resolviendo y sigue siendo aceptable antes de empezar.
Elegir dónde vive la zona es, en el fondo, decidir quién es dueño de la evidencia y del proceso de cambio. Un proveedor administrado deja igual al equipo de plataforma la responsabilidad de conectar intención aprobada con registros publicados; un controlador propio da un lugar donde expresar esa conexión, pero suma un componente que hay que operar. Si el dominio se registra y se gestiona desde Argentina, Donweb permite registrar y gestionar el dominio como punto de partida para ordenar ese proceso.
La conclusión útil no es desconfiar de la verificación, sino darle el lugar que tiene: una pieza de evidencia, acotada en el tiempo y en el alcance. El permiso para mover un hostname de pagos se construye con otras piezas, y ninguna aparece en el panel por artefacto.
Fuentes
- Go Fintech Cutovers — What Domain Verification Proves About DNS Control (dev.to, 11 de noviembre de 2026).
- draft-ietf-dnsop-domain-verification-techniques-10 — Domain Control Validation using DNS (IETF, Internet-Draft, 13 de octubre de 2025).
- Dominios en Azure Front Door (Microsoft Learn).
- ¿Qué es la Validación de Control de Dominio (DCV)? (SSL Dragon, actualizado en septiembre de 2026).