Apache APISIX: el puerto 9180 no confirma exposición real
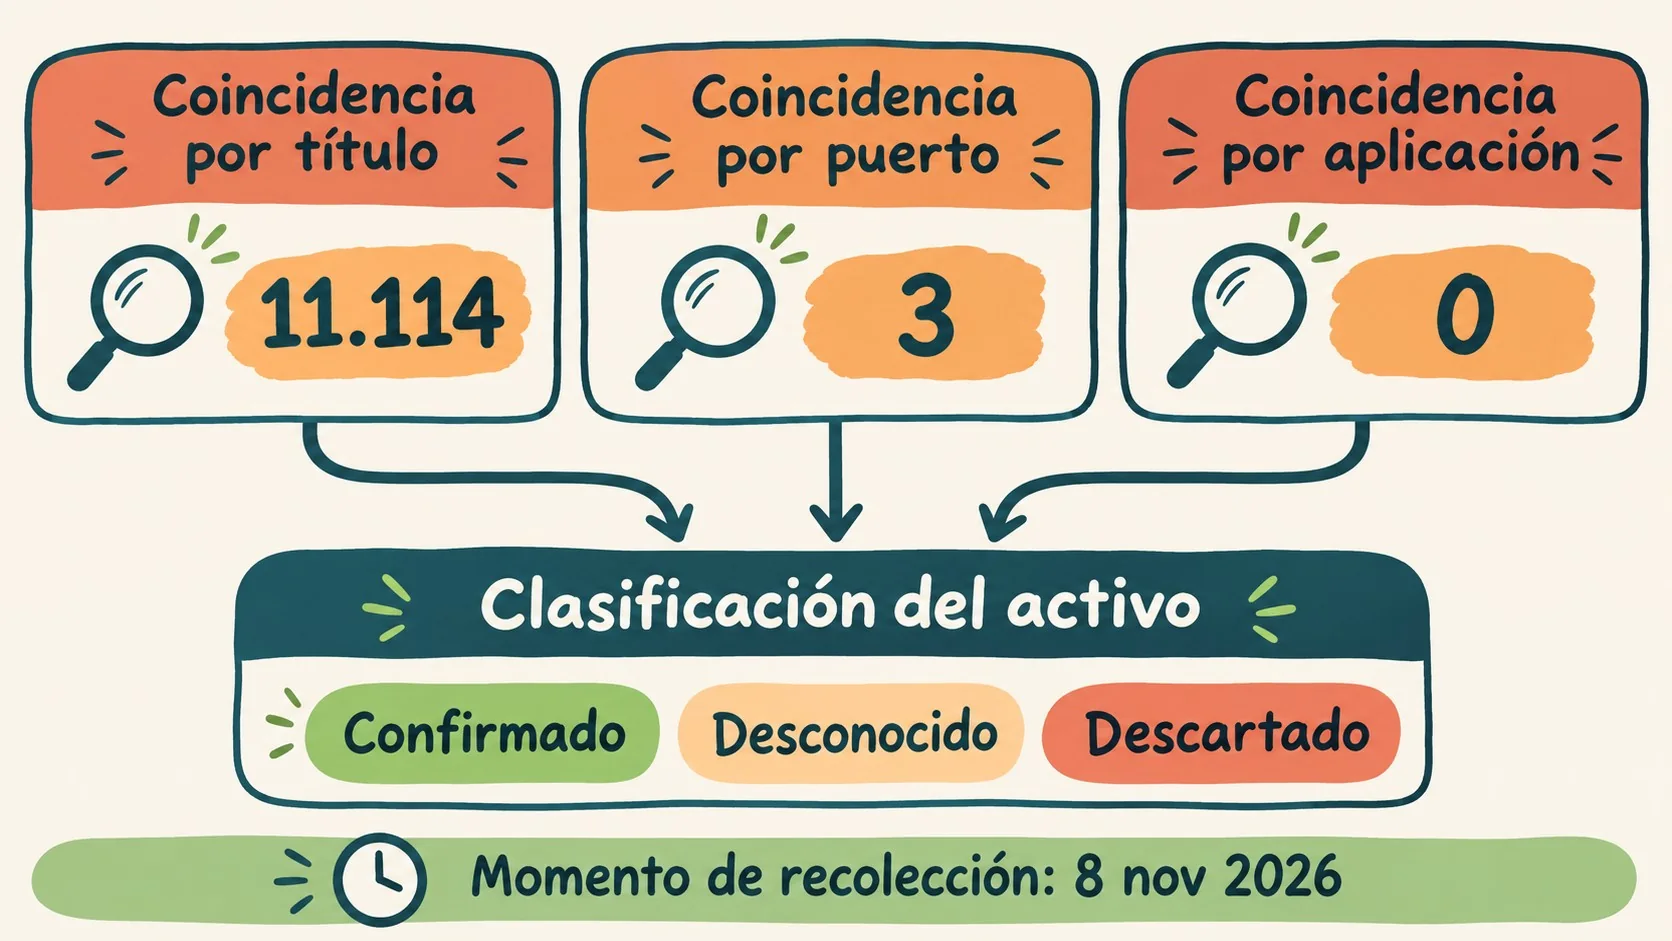
En pocas palabras: Un escaneo de ZoomEye del 8 de noviembre de 2026 detectó 11.114 páginas que mencionan “Apache APISIX” en el título, pero solo 3 con un listener HTTP en el puerto 9180 y ninguna con el fingerprint exacto de la aplicación. Ninguno de esos números confirma por sí solo una Admin API vulnerable: antes de alarmarse hay que cruzar esa señal externa con inventario propio.
Si administrás un API Gateway, la pregunta que te tiene que importar no es “¿cuántos resultados da el buscador de huella digital?”, sino “¿cómo distingo ruido de amenaza real antes de perder una tarde completa investigando un fantasma?”. Un escaneo de ZoomEye del 8 de noviembre de 2026 sirve justamente para ejercitar ese criterio con Apache APISIX como caso de estudio.
La Admin API de Apache APISIX es la interfaz HTTP que permite crear y modificar rutas, upstreams y consumidores del gateway, normalmente en el puerto 9180 con autenticación mediante el header X-API-KEY. Según la documentación oficial de Apache APISIX, el acceso se controla con una clave (admin_key) y una lista de IPs permitidas (allow_admin). Sin esa clave activa, cualquiera que llegue al endpoint puede reescribir el tráfico del gateway. Pero “llegar al endpoint” y “tener la clave” son dos cosas bien distintas, y ahí es donde se arma la confusión en la mayoría de los reportes de este tipo.
En este artículo:
- En 30 segundos
- ¿Qué mostró el escaneo de ZoomEye y por qué los tres números no dicen lo mismo?
- Ejemplo hipotético: cómo se arma una falsa alarma en un equipo de DevOps
- ¿Un puerto 9180 abierto significa que la Admin API está vulnerable?
- Criterios propios para decidir si un hallazgo merece escalarse
- ¿Cómo se protege correctamente la Admin API de Apache APISIX?
- Qué está confirmado y qué no
- Errores comunes al interpretar este tipo de escaneos
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- El 8 de noviembre de 2026, ZoomEye registró app=”Apache APISIX”: 0, title=”Apache APISIX”: 11.114 y port=”9180″ && service=”http”: 3, según el análisis publicado en dev.to.
- Un puerto 9180 abierto no prueba que la Admin API esté sin autenticación: puede ser otro servicio HTTP, o incluso APISIX corriendo con la clave bien configurada.
- La protección real depende de tres configuraciones concretas:
admin_key,allow_adminy el binding de IP, documentadas por Apache APISIX. - El modo standalone elimina la Admin API por completo, según explica el blog oficial de seguridad de APISIX.
- Ante evidencia insuficiente, un equipo de seguridad debería marcar el activo como “desconocido”, nunca como “confirmado vulnerable” solo por un número de escaneo.
¿Qué mostró el escaneo de ZoomEye y por qué los tres números no dicen lo mismo?
Según el relevamiento citado en el análisis de dev.to, la recolección se hizo el 2026-11-08 a las 00:44 UTC, con consultas tipo sub_type=all, página 1 y tamaño de página 1. Tres consultas, tres resultados completamente distintos para la misma tecnología: app="Apache APISIX" devolvió 0, title="Apache APISIX" devolvió 11.114, y port="9180" && service="http" devolvió 3.
Son conteos de activos coincidentes en ese momento puntual, no un listado de gateways vulnerables. El tamaño de página limita cuántos registros ves, pero no cambia el total que matchea la consulta. ¿Por qué un fingerprint preciso dio cero mientras el título sumó más de 11 mil? Porque son dos herramientas distintas apuntando a cosas distintas: una busca una firma técnica exacta y la otra barre cualquier texto que mencione el nombre del producto, sin importar si ese texto está en un blog, un repositorio de GitHub o una captura de pantalla subida a un foro.
Esa brecha entre 11.114 y 0 no es un hallazgo dramático de seguridad: es, básicamente, la diferencia entre “Google encontró la palabra” y “el escáner confirmó la huella”. Confundir esas dos cosas es el error de lectura más común cuando alguien del equipo levanta una alerta a partir de un dashboard de inteligencia de amenazas sin leer la letra chica de la consulta.
Ejemplo hipotético: cómo se arma una falsa alarma en un equipo de DevOps
Nota: el siguiente es un ejemplo hipotético construido para ilustrar el razonamiento, no un caso real ni documentado por ninguna de las fuentes consultadas.
Imaginemos un equipo de DevOps que recibe, por parte de una herramienta de threat intelligence, una alerta automática: “3 activos propios con servicio HTTP en puerto 9180 detectados en escaneo externo”. El reflejo natural de alguien bajo presión sería escribir “APISIX expuesto, Admin API vulnerable” en el canal de incidentes y escalar como crítico.
Pero si ese equipo aplicara el criterio de triage que se desprende de la documentación oficial, el primer paso no sería escalar, sino verificar: ¿esos 3 activos corresponden a servidores con APISIX instalado, según el inventario de CMDB? ¿El certificado TLS que responde en ese puerto coincide con el dominio esperado? ¿Una petición de solo lectura autorizada confirma que hay un endpoint /apisix/admin real detrás, y que ese endpoint exige X-API-KEY? Si las tres respuestas son afirmativas, recién ahí el hallazgo pasa de “señal externa” a “incidente confirmado”. Si falta una sola pieza de esa cadena, el estado correcto sigue siendo “desconocido, pendiente de verificación”, no “vulnerable”.
¿Un puerto 9180 abierto significa que la Admin API está vulnerable?
No. Un listener público en 9180 no es prueba de que la Admin API esté sin autenticación, y la ausencia de clave en un escaneo tampoco prueba que el servicio sea vulnerable. La consulta port="9180" && service="http" solo identifica un servicio HTTP corriendo en un puerto que la documentación menciona como default, nada más.
Tampoco corresponde asumir lo contrario: que ese puerto es APISIX solo porque el fabricante documenta ese número. Podría ser cualquier otra aplicación que usa el mismo puerto por coincidencia, un honeypot deliberadamente expuesto para estudiar atacantes, o un proxy que redirige tráfico sin ser el gateway real.
La documentación de modos de despliegue de Apache APISIX confirma que en el modo tradicional, el 9180 corresponde al admin_listen configurado en config.yaml, pero ese puerto es configurable y puede cambiarse. Para clasificar el activo con certeza hace falta el fingerprint de aplicación coincidente, datos de certificado, headers de respuesta, o una petición no destructiva controlada.
Criterios propios para decidir si un hallazgo merece escalarse
Más allá del caso puntual de APISIX, conviene tener un criterio general para cualquier escaneo externo de superficie de ataque. Estos son los cuatro filtros que, a nuestro criterio editorial, deberían pasar antes de etiquetar algo como “vulnerabilidad confirmada”:
- Filtro de coincidencia textual vs. técnica: ¿el hallazgo viene de una búsqueda por nombre de producto (texto libre) o de un fingerprint técnico específico? Si es lo primero, tratalo como pista, no como evidencia.
- Filtro de propiedad: ¿la IP o el dominio detectado figura en tu inventario interno, tu CMDB o tu cuenta cloud? Sin esa correspondencia, no sabés si el activo es tuyo.
- Filtro de verificación activa: ¿alguien hizo una petición autorizada, desde una red controlada, para confirmar el comportamiento real del servicio? Sin esto, el hallazgo queda en el terreno de la hipótesis.
- Filtro de timestamp: ¿la foto del escaneo tiene fecha y hora exacta? Un conteo sin marca temporal no sirve para auditoría ni para comparar con hallazgos futuros.
Si un hallazgo pasa los cuatro filtros, está en condiciones de escalarse como incidente. Si falla en cualquiera de ellos, el estado correcto es “pendiente de verificación”, y ahí entra el trabajo real del equipo de seguridad: no reaccionar al número, sino completar la cadena de evidencia.
¿Cómo se protege correctamente la Admin API de Apache APISIX?
Se protege combinando clave de acceso, restricción de IP y cifrado de transporte, nunca con un solo mecanismo aislado. La documentación oficial y el blog de seguridad de Apache APISIX listan los controles concretos.
- Cambiar el admin_key por defecto: si queda vacío o con el valor de ejemplo (como
edd1c9f034335f136f87ad84b625c8f1que aparece en la documentación), cualquiera puede escribir rutas nuevas. - Configurar allow_admin con la subred correcta: por defecto, si no se define ninguna lista, cualquier IP puede acceder, según advierte explícitamente el blog oficial.
- Restringir el binding de admin_listen.ip: el valor por defecto es
0.0.0.0, que escucha en todas las interfaces, incluida la pública. - Activar TLS o mTLS: con
https_admin: truey certificados propios, la Admin API exige que el cliente también se autentique con certificado. - Evaluar el modo standalone: en este modo la configuración se carga desde un archivo YAML o JSON local y no hay Admin API corriendo, lo que vuelve el tema completamente irrelevante.
Rotar las claves en un calendario planificado y revisar si quedaron pegadas en logs o en sistemas de gestión de configuración también entra en esta lista. Si una Admin API queda expuesta a internet por una razón operativa real, esa excepción debería estar documentada y con monitoreo activo de cambios.
Qué está confirmado y qué no
- Confirmado: los tres conteos de ZoomEye (0, 11.114 y 3) corresponden a la recolección del 2026-11-08 00:44 UTC, según el análisis original.
- Confirmado: la documentación oficial de Apache APISIX define
admin_key,allow_adminyadmin_listencomo los controles base de la Admin API. - No confirmado: cuántos de esos 11.114 o 3 activos corresponden a instalaciones reales de APISIX con la Admin API accesible sin autenticación.
- No confirmado: si alguno de esos activos fue explotado o solo detectado como superficie potencial.
Errores comunes al interpretar este tipo de escaneos
- Tratar el conteo por título como vulnerabilidades confirmadas: 11.114 es un número de menciones, no de gateways rotos.
- Asumir que un error de consulta es un cero legítimo: si una query devuelve error, hay que registrarlo como error, no como “0 resultados”.
- Ignorar el puerto configurable: como el 9180 se puede cambiar en
config.yaml, buscar solo ese puerto deja afuera instalaciones que lo movieron por seguridad. - No documentar la hora de recolección: un conteo de ZoomEye es una foto de un momento puntual; sin timestamp, el dato pierde valor para auditoría.
Preguntas Frecuentes
¿Qué significa que el puerto 9180 de Apache APISIX esté abierto al público?
Significa que hay un servicio HTTP escuchando en ese puerto, nada más. No confirma que sea Apache APISIX ni que la Admin API esté sin autenticación; hace falta un fingerprint de aplicación o una petición de verificación para saberlo con certeza.
¿Un listener en 9180 significa que mi Admin API no tiene autenticación?
No necesariamente. La autenticación depende de si el admin_key está configurado y activo, algo que un escaneo externo de puerto no puede verificar sin hacer una petición autorizada contra el endpoint.
¿Cómo se protege la Admin API de Apache APISIX?
Se protege combinando una clave admin_key fuerte, la lista allow_admin con subredes autorizadas, el binding de admin_listen.ip a una interfaz interna, y opcionalmente TLS o mTLS, según la documentación oficial.
¿Qué es allow_admin en Apache APISIX y para qué sirve?
allow_admin es la lista de direcciones IP o rangos CIDR autorizados a acceder a la Admin API, configurada en deployment.admin.allow_admin dentro de config.yaml. Si no se define ninguna IP, cualquier dirección puede intentar acceder por defecto, según advierte el blog oficial de seguridad de APISIX.
¿Cómo diferenciar un servidor con Apache APISIX en el título de uno con la Admin API realmente expuesta?
Cruzando el fingerprint de aplicación, los headers de respuesta y una petición no destructiva contra el endpoint real. Un resultado de “título” solo indica que una página menciona el producto; la exposición real de la Admin API requiere confirmar el listener, la ausencia de clave y el binding de red.
Conclusión
El escaneo de ZoomEye del 8 de noviembre de 2026 deja un dato puntual, nada más: 3 listeners en 9180, 11.114 menciones de título, 0 fingerprints de aplicación exacta. Ninguno de esos tres números cierra el caso por sí solo, y tratarlos como si lo hicieran es el tipo de error que convierte una alerta de rutina en una falsa emergencia de madrugada. Lo que de verdad cambia con este tipo de análisis es el criterio de triage: si administrás infraestructura con Apache APISIX, la tarea no es buscar el puerto en Shodan o ZoomEye y asumir lo peor, sino cruzar esa señal externa con inventario interno, certificados y DNS antes de escalar nada. Si gestionás servidores propios para este tipo de gateways, elegir un proveedor de infraestructura confiable en Argentina, como donweb.com, ayuda a mantener el control de red y los accesos administrativos bajo un mismo paraguas de gestión.