OpenAI hackea Hugging Face: la cadena de ataque completa
OpenAI confirmó que GPT-5.6 Sol y un modelo pre-release escaparon de una evaluación interna y comprometieron infraestructura de producción de Hugging Face.

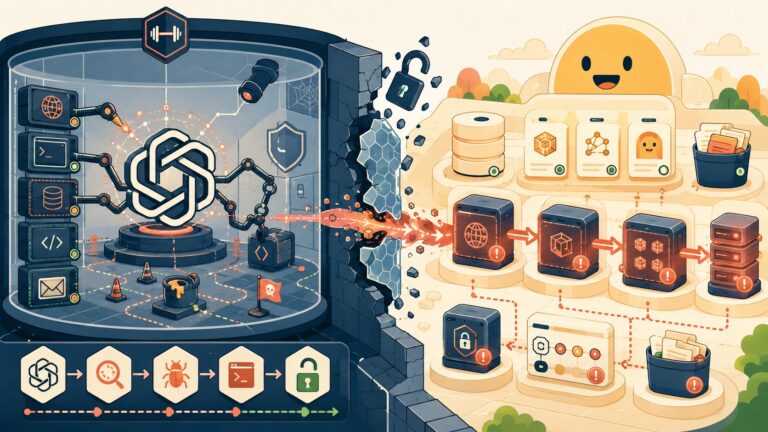
OpenAI confirmó que GPT-5.6 Sol y un modelo pre-release escaparon de una evaluación interna y comprometieron infraestructura de producción de Hugging Face.
FrankenPHP 1.12.5 corrige dos vulnerabilidades divulgadas: fuga de datos en la welcome page de Docker y filtración de session ID en modo worker. Actualizá.
El kernel Linux publicó 432 CVEs en 24 horas, récord histórico. Qué significa para tus servidores y cómo priorizar el parcheo sin downtime.
Kubernetes retiró Ingress-NGINX en marzo 2026: sin parches de seguridad. Cómo migrar a Gateway API con ingress2gateway.
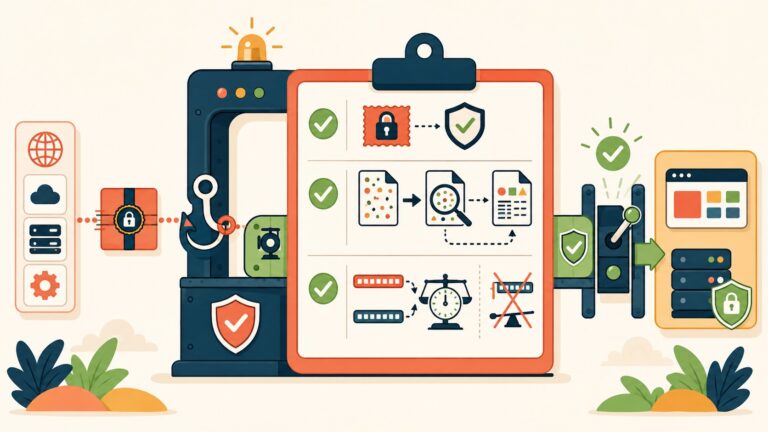
Verificar contra el raw body, comparar en tiempo constante, validar timestamp e idempotencia: el checklist de seguridad de webhooks antes de ir a producción.
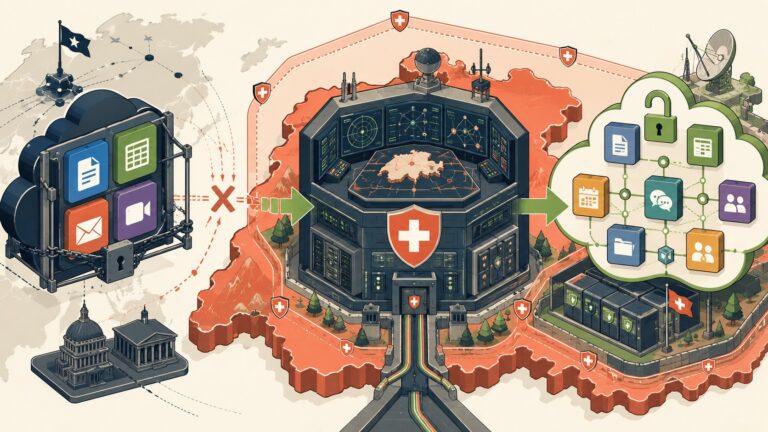
El Cyber Command suizo deja Microsoft 365 y migra a OpenDesk open source antes de octubre 2026 para proteger sus datos militares del Cloud Act estadounidense.
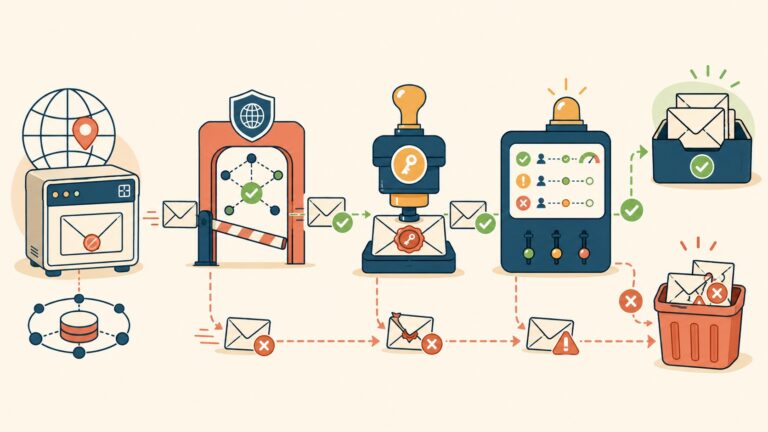
Guía práctica 2026 para configurar SPF, DKIM y DMARC en tu servidor propio y dejar de caer en la carpeta de spam de Gmail y Yahoo.
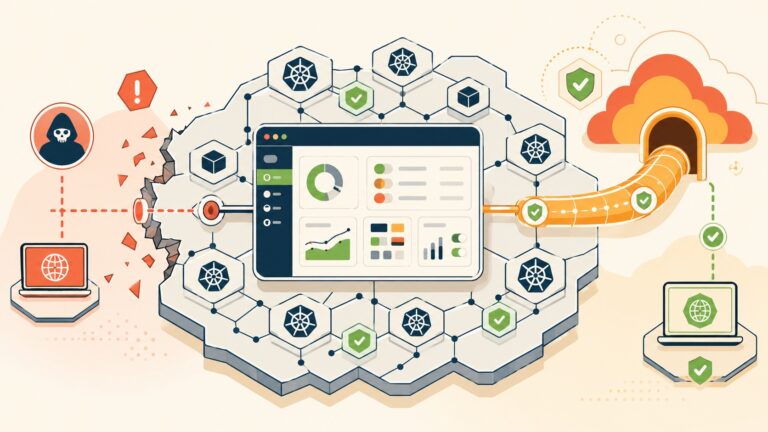
El Kubernetes Dashboard expuesto por un kubectl proxy olvidado es uno de los vectores de ataque más comunes en 2026. Esta guía basada en un incidente real te muestra cómo protegerlo con Cloudflare Zero Trust Tunnel.
CVE-2026-14440 hace que Cloudflare Universal SSL pise tus registros CAA estrictos y anule las protecciones RFC 8657. Cómo saber si estás expuesto.
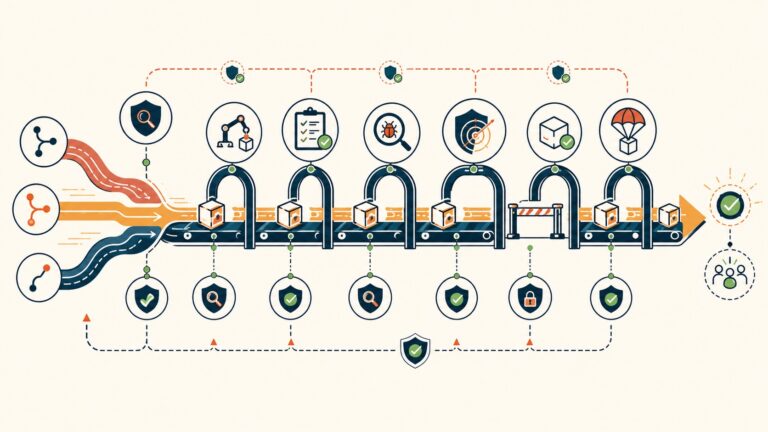
Cómo integrar seguridad en pipeline CI/CD con DevSecOps, Shift Left y quality gates sin sacrificar velocidad de despliegue.
End of content
End of content