Bulletproof Hosting: qué es y por qué es peligroso
El Bulletproof Hosting aloja malware, phishing y ransomware ignorando a la justicia. Qué es, cómo funciona y por qué te afecta aunque no lo uses.

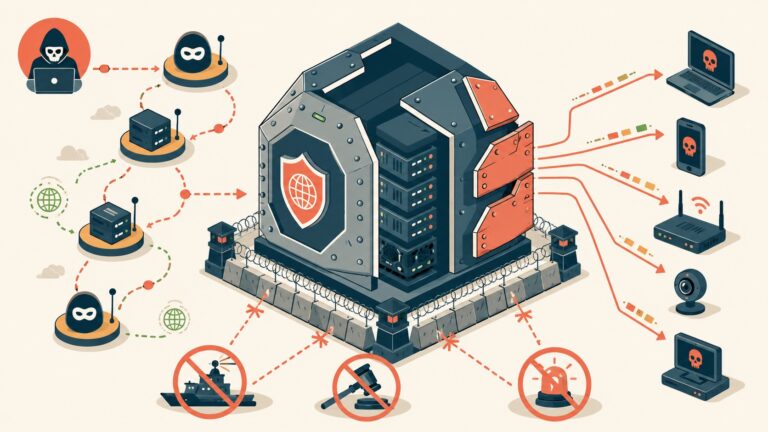
El Bulletproof Hosting aloja malware, phishing y ransomware ignorando a la justicia. Qué es, cómo funciona y por qué te afecta aunque no lo uses.
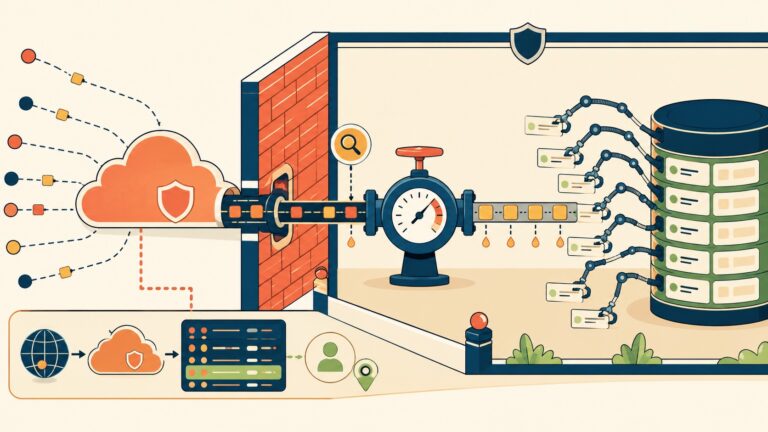
Un bot copió el 100% de un pasaporte desde una API sin superar el límite de 3.000 llamadas. Por qué el rate limiting no protege tus datos y cómo defenderte.
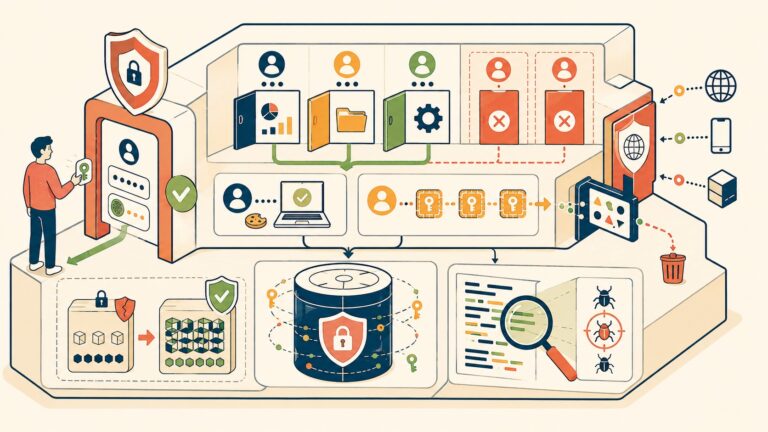
Guía 2026 de prácticas de seguridad SaaS: autenticación con Argon2id, RBAC, cifrado AES-256, CSRF y rate limiting explicados con checklist accionable.
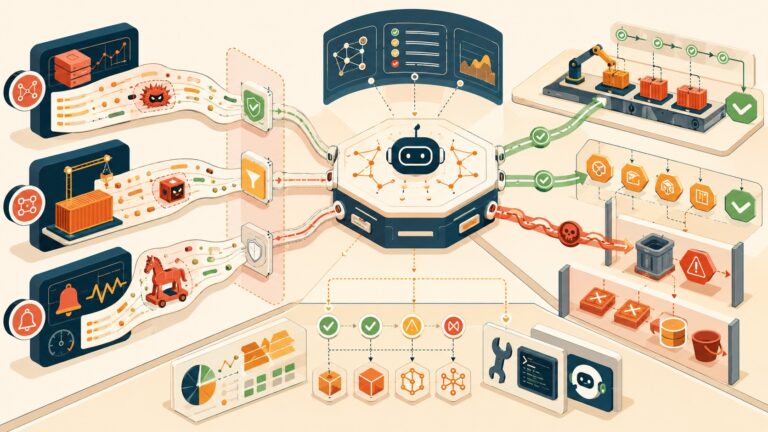
Un investigador diseñó ataques de prompt injection contra AWS DevOps Agent usando logs como vector. Vectores, riesgos y defensas por capas.
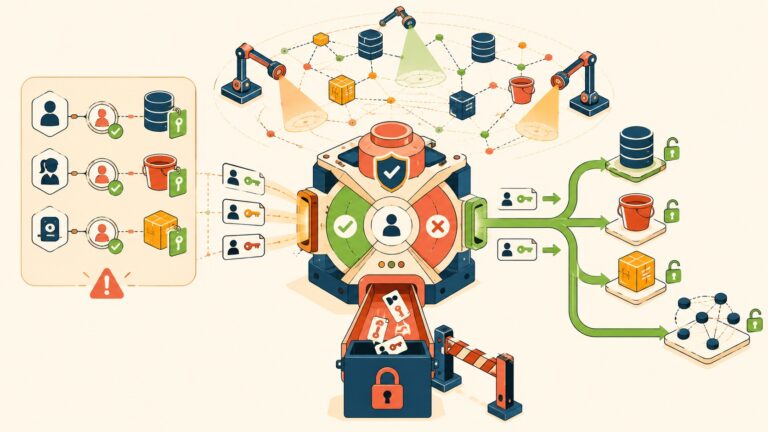
La mayoría de las recertificaciones de acceso en AWS mienten: registran una decisión pero no modifican los recursos reales. VIGIL, un motor open-source publicado en aws-samples, cierra esa brecha al ejecutar la revocación en el mismo paso.
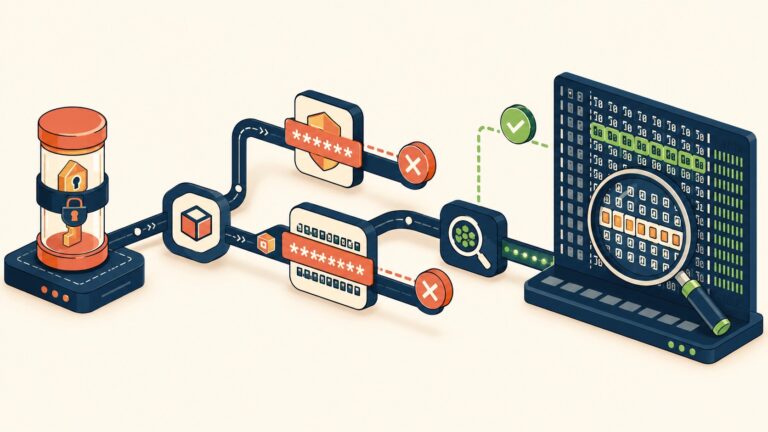
GitHub no te deja ver un secreto después de guardarlo, pero con acceso de escritura al repo podés recuperarlo usando transformaciones que evaden el sistema de enmascaramiento. El método más confiable es el hex dump con od.
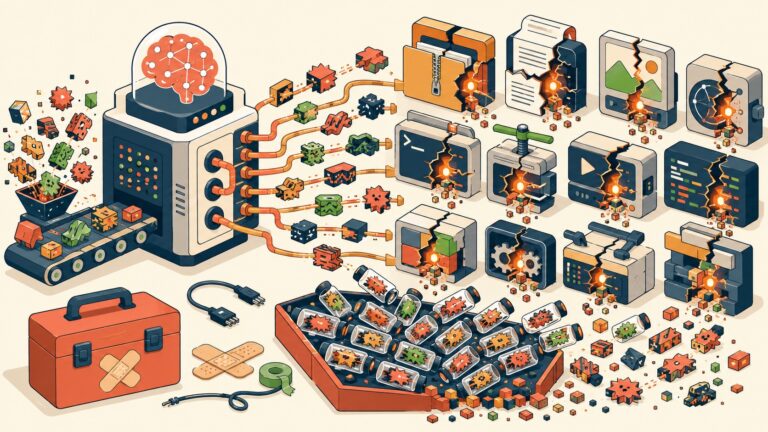
Un dump anónimo en GitHub expuso 23 pruebas de concepto con zero-days contra herramientas como nmap, FFmpeg, VLC y OpenVPN. El fuzzing lo hizo un agente de IA por ~USD 1000, sin notificar a los mantenedores.
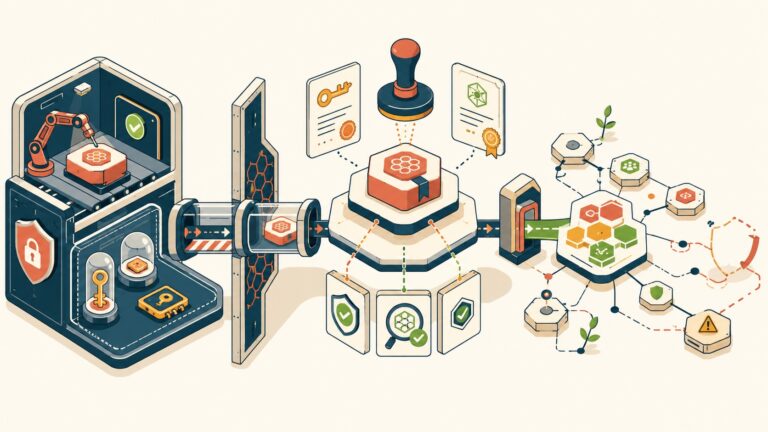
La tercera parte de la serie de Cilium sobre endurecimiento de CI/CD detalla el aislamiento de credenciales, la firma keyless con Cosign y los gaps que aún no cierran.
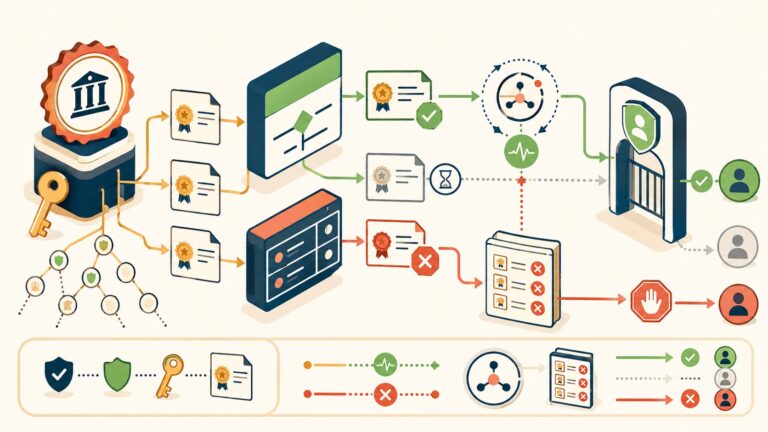
Guía práctica para revocar certificados SSL con OpenSSL y configurar CRL y OCSP stapling en nginx y Apache, con comandos reales y troubleshooting.
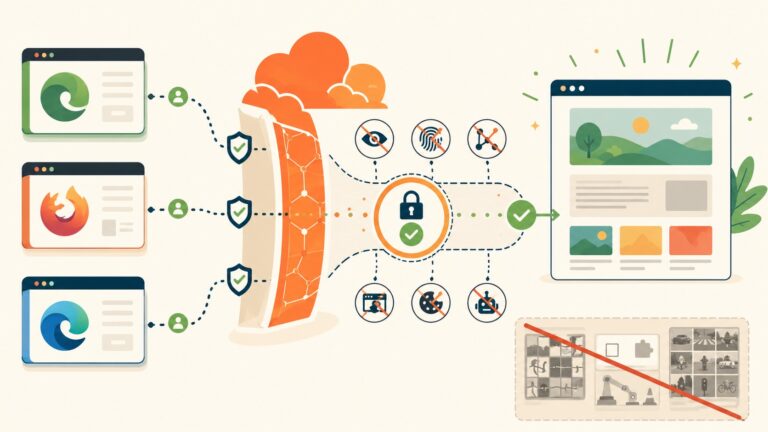
Cloudflare presentó PACT, un protocolo que valida humanos con tokens criptográficos para reemplazar a los CAPTCHAs sin rastrear al usuario.
End of content
End of content