Dashboard Traefik seguridad: qué halló ZoomEye en 2026
En pocas palabras: No hay una cifra única. El 31/10/2026, ZoomEye registró 32.376 coincidencias para app=”Traefik” y 54.146 para title=”Traefik”, pero ninguna confirma que api.insecure esté activo: son candidatos que requieren verificar el listener, el middleware y la configuración estática real antes de hablar de exposición.
¿Tu dashboard de Traefik queda visible para cualquiera que sepa dónde mirar? El 31 de octubre de 2026, una consulta en ZoomEye con el campo app=”Traefik” devolvió 32.376 coincidencias y otra con title=”Traefik” llegó a 54.146, según el análisis publicado en Dev.to. Ninguna de las dos cifras confirma que la API insegura esté activa: solo marcan candidatos para revisar.
Traefik es un proxy inverso de código abierto que enruta tráfico HTTP, TCP y UDP hacia servicios backend. Su dashboard es una interfaz web que lee datos de la API interna de Traefik y muestra routers, servicios, middlewares y providers activos. Cuando la opción api.insecure queda en true, esa misma API se publica en el entry point de Traefik sin el filtro normal de routing ni middleware, lo que puede dejar configuración sensible visible sin pedir autenticación.
En este artículo:
- Resumen rápido
- ¿Qué relación hay entre el dashboard y la API de Traefik?
- ¿Qué mostró el relevamiento de ZoomEye sobre instancias de Traefik el 31 de octubre?
- ¿Por qué el conteo de ZoomEye no prueba que la API esté expuesta?
- ¿Cómo auditar la configuración de Traefik para mejorar la seguridad del dashboard?
- Criterios para decidir si tu dashboard está en un riesgo razonable
- ¿Qué datos sensibles puede revelar el dashboard si queda expuesto?
- ¿Qué está confirmado y qué queda pendiente de verificar?
- Errores comunes al evaluar la seguridad del dashboard de Traefik
- Preguntas Frecuentes
- Conclusión
- Fuentes
Resumen rápido
- ZoomEye registró 32.376 matches para app=”Traefik” y 54.146 para title=”Traefik” (observación del 31/10/2026), dos huellas distintas que no se suman.
- El dashboard no genera información propia: lee routers, servicios y middlewares desde la API interna de Traefik.
- api.insecure=true publica la API y el dashboard en el entry point de Traefik sin el límite normal de routing, según la documentación oficial.
- La documentación oficial desaconseja habilitar API y dashboard en producción sin autenticación ni restricción de red.
- Un conteo de reconocimiento no prueba exposición real: hace falta auditar la configuración estática y los logs de acceso a /api.
¿Qué relación hay entre el dashboard y la API de Traefik?
El dashboard de Traefik no genera información propia: renderiza lo que devuelve la API interna, con los routers activos, los servicios, los middlewares y los providers configurados. La documentación oficial de Traefik dice que habilitar API y dashboard en producción sin controles expone elementos de configuración, incluidos datos sensibles, porque ambos comparten la misma fuente de datos.
Activar el dashboard es trivial: con api: {} en la configuración estática, Traefik habilita api.dashboard por defecto y publica la interfaz en /dashboard/, según la referencia de instalación. El problema no suele ser activarlo, sino cómo queda expuesto después.
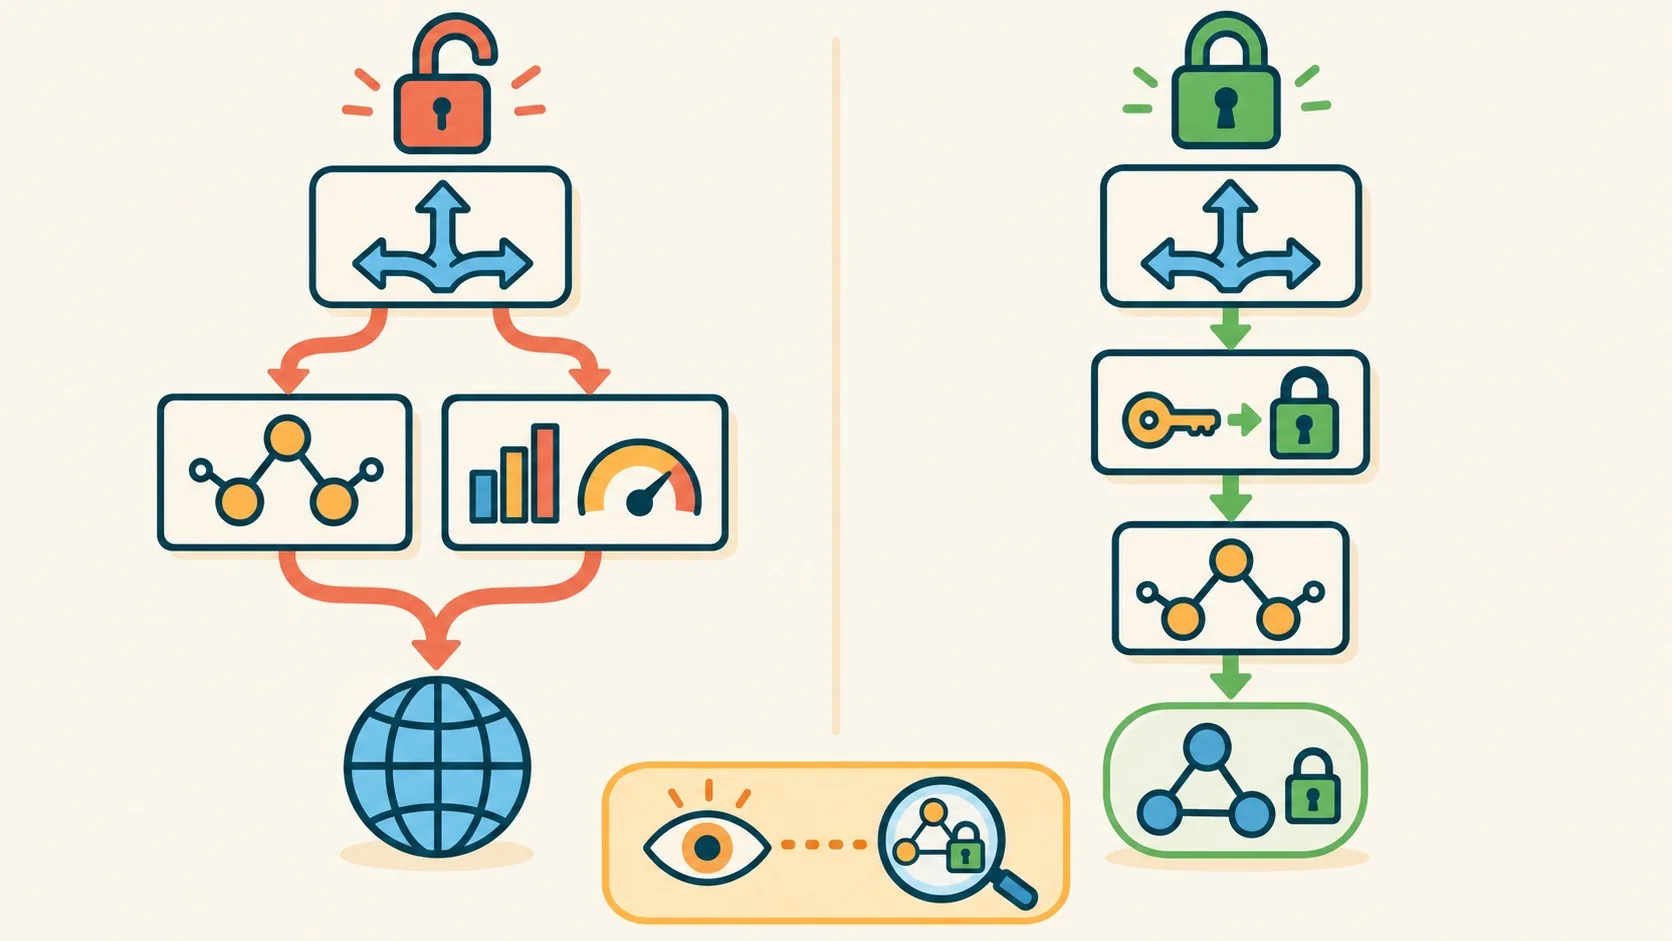
La opción api.insecure hace algo distinto. Publica la API, y con ella el dashboard, directamente en el entry point llamado traefik, sin pasar por el enrutamiento normal ni por ningún middleware de autenticación. Es cómoda para debuggear en local (spoiler: ahí es donde debería quedarse), pero en un servidor con IP pública equivale a dejar la puerta sin llave.
¿Qué mostró el relevamiento de ZoomEye sobre instancias de Traefik el 31 de octubre?
El 31 de octubre de 2026, una consulta en ZoomEye con app=”Traefik” devolvió 32.376 coincidencias, mientras que title=”Traefik” devolvió 54.146, según el reporte de Dev.to. Ambas búsquedas usaron page=1, page_size=1 y sub_type=all, lo que significa que apuntan al total de resultados, no a una muestra paginada.
La huella por app y la huella por título son fingerprints distintos. Uno identifica el producto detectado por el escáner. El otro busca la palabra “Traefik” en el título de la página, algo mucho más amplio. Mezclar ambos números en una sola cifra de “instancias expuestas” sería un error de lectura, no un hallazgo.
¿Por qué el conteo de ZoomEye no prueba que la API esté expuesta?
Porque la consulta por título es amplia y puede sumar páginas de documentación, páginas de error o contenido que menciona la palabra Traefik sin que haya ningún dashboard real detrás. Ningún conteo de ZoomEye confirma que api.insecure esté en true, que el dashboard esté habilitado o que la configuración sea legible sin autenticación.
¿Entonces para qué sirve el dato? Para priorizar, no para denunciar. Usar el número como motivo para revisar el inventario de despliegues propios y después verificar el listener real, el middleware aplicado y la ruta de red es lo único que convierte un conteo de reconocimiento en un hallazgo útil. Esa secuencia mantiene el reporte apegado a los hechos y le da al operador algo concreto para testear, en vez de un titular alarmista sobre “miles de servidores vulnerables” que nadie puede sostener con esos dos números solos.
Ejemplo hipotético (no corresponde a un caso real): imaginemos un equipo que corre tres entornos —dev, staging y producción— con el mismo docker-compose base. En dev, alguien agregó api.insecure=true hace meses para ver los routers sin pelear con basicAuth. El archivo se copió a staging sin revisión y, en un deploy apurado, también llegó a producción. Si ese servidor tiene IP pública y el puerto del entry point traefik no está filtrado por firewall, un escaneo de reconocimiento como el de ZoomEye lo va a listar junto a otros 32.000 candidatos. La única forma de saber si ese caso hipotético es real en tu infraestructura es grep-eando insecure en los tres archivos de configuración y comparando entry points expuestos entre entornos, no mirando un conteo externo.
¿Cómo auditar la configuración de Traefik para mejorar la seguridad del dashboard?
Auditar arranca por encontrar cada entry point y router que pueda llegar a la API o al dashboard, revisando si api.insecure está en true, si api.dashboard quedó habilitado y qué dirección tiene asignada el entry point de Traefik. Después hay que repetir el chequeo sobre los routers y middlewares dinámicos, porque el mismo servicio puede quedar accesible por un segundo hostname con reglas más débiles.
- Revisá la configuración estática: buscá api.insecure, api.dashboard y la dirección del entry point llamado traefik en el archivo de configuración.
- Revisá routers y middlewares dinámicos: un servicio puede quedar expuesto por un segundo hostname con reglas más débiles, aunque la ruta “oficial” del dashboard tenga autenticación.
- Separá el entry point de administración: atalo a una interfaz de management y restringí los rangos de origen a nivel de host y de red.
- Probá la ruta externa real: si usás un middleware de auth, confirmá que una request directa al listener interno se rechaza, no solo que la ruta pública pide usuario y contraseña.
Elegir infraestructura con redes privadas y firewall perimetral facilita este último punto, que es básicamente lo que pide la documentación oficial de Traefik cuando recomienda no publicar el puerto de la API.
Criterios para decidir si tu dashboard está en un riesgo razonable
No todo dashboard accesible desde afuera es un incidente. La diferencia está en qué controles quedan entre el request externo y la API interna. Como criterio de decisión práctico, antes de tratar esto como urgente conviene chequear tres cosas por separado:
- ¿Hay autenticación en la ruta real que recibe el tráfico externo? No alcanza con que exista un middleware de auth definido en algún lado; tiene que estar aplicado al router que efectivamente responde en el dominio o IP pública.
- ¿El entry point traefik (el que usa api.insecure) es alcanzable desde afuera? Si api.insecure está en true pero ese entry point solo escucha en una interfaz interna o está bloqueado por firewall, el riesgo cambia de naturaleza: ya no es “cualquiera en internet”, es “cualquiera con acceso a esa red”.
- ¿La API responde en modo lectura o también permite escritura? Los endpoints documentados por Traefik (como /api/rawdata o /api/overview) son de lectura, pero si el despliegue combina eso con proveedores que aceptan configuración dinámica vía API, el impacto de una exposición no autenticada es mayor que “alguien ve mis nombres de servicio”.
Si las tres respuestas son “no hay autenticación aplicada”, “sí, es alcanzable desde afuera” y “permite escritura”, ahí no hay zona gris: es exposición real y hay que cerrarla ese mismo día. Si en cambio el entry point está bloqueado por red aunque la variable esté en true, el problema sigue siendo un error de configuración, pero no es una emergencia con la misma urgencia.
¿Qué datos sensibles puede revelar el dashboard si queda expuesto?
Un dashboard expuesto puede mostrar nombres de rutas, host rules, direcciones de backend, nombres de middlewares, detalles de providers y configuración TLS, suficiente para que alguien mapee la arquitectura completa de una plataforma sin tocar un solo servidor.
La API expone endpoints como /api/http/routers, /api/overview y /api/rawdata, que devuelven exactamente lo mismo que ve el dashboard, pero sin pasar por el navegador. Revisar los logs de acceso a /api importa tanto como mirar la interfaz visual. Una request directa a ese endpoint puede traer la misma información o, si la API queda en modo de escritura, habilitar un cambio de configuración. Confirmar que el acceso de lectura y el de escritura están separados por los controles del despliegue es parte de la auditoría, no un extra.
| Aspecto | api.insecure=true | Dashboard con middleware de autenticación |
|---|---|---|
| Puerto expuesto | Entry point traefik sin filtro | Ruta definida por router con regla Host/PathPrefix |
| Autenticación | Ninguna | basicAuth, digestAuth o forwardAuth |
| Acceso a /api/rawdata | Abierto a quien llegue al puerto | Protegido por el mismo middleware que el dashboard |
| Compatibilidad con basePath personalizado | Incompatible, según la referencia oficial | Compatible |
| Visibilidad en escáneres como ZoomEye | Alta, responde en el entry point público | Exige credenciales aunque el router sea público |
¿Qué está confirmado y qué queda pendiente de verificar?
- Confirmado: el 31/10/2026 ZoomEye registró 32.376 matches para app=”Traefik” y 54.146 para title=”Traefik”, con page=1, page_size=1 y sub_type=all.
- Confirmado: la documentación oficial de Traefik desaconseja habilitar API y dashboard en producción sin autenticación, y marca que api.insecure es incompatible con api.basePath.
- Pendiente de verificar: cuántas de esas instancias detectadas tienen api.insecure realmente en true.
- Pendiente de verificar: cuántas permiten lectura de configuración sin ningún tipo de autenticación.
Errores comunes al evaluar la seguridad del dashboard de Traefik
- Confundir un conteo de título con exposición confirmada: que ZoomEye devuelva 54.146 resultados para title=”Traefik” no dice nada sobre cuántos tienen la API abierta; la consulta suma documentación y páginas que solo mencionan el nombre.
- Dejar api.insecure=true “momentáneamente” y olvidarlo: es común activarlo para debuggear en staging y nunca volver a desactivarlo antes de pasar a producción.
- Asegurar la ruta pública pero no el listener interno: proteger el router con basicAuth no sirve si el mismo servicio sigue respondiendo sin controles en otra interfaz o puerto.
- Mirar solo el dashboard y no los logs de /api: la interfaz visual es apenas una puerta de entrada; la API responde igual a cualquier cliente que sepa la ruta.
Preguntas Frecuentes
¿Qué es api.insecure en Traefik y por qué es riesgoso?
Api.insecure es una opción de configuración estática que, en true, publica la API y el dashboard directamente en el entry point llamado traefik, sin pasar por el enrutamiento normal ni por middlewares de autenticación. Es riesgosa en producción porque cualquiera que llegue a ese puerto puede leer routers, servicios y configuración sensible sin credenciales.
¿Cómo saber si el dashboard de Traefik está expuesto públicamente?
Hay que revisar la configuración estática en busca de api.insecure y api.dashboard, y después probar manualmente si una request directa al entry point de administración responde sin pedir autenticación. Un conteo de ZoomEye o similar solo señala candidatos para esa verificación, no confirma la exposición.
¿Cómo proteger el dashboard de Traefik en producción?
La documentación oficial recomienda definir un router con una regla de Host o PathPrefix y asociarle un middleware de autenticación como basicAuth, digestAuth o forwardAuth, además de mantener el puerto de la API fuera de la red pública. Conviene también restringir los rangos de origen a nivel de red y confirmar que el listener interno quede inaccesible desde afuera.
¿Qué significa que ZoomEye detecte miles de instancias de Traefik?
Significa que existen miles de hosts que responden a ese fingerprint, no que todos tengan la API insegura habilitada. El 31 de octubre de 2026 el conteo fue de 32.376 para app=”Traefik” y 54.146 para title=”Traefik”, dos huellas distintas que sirven como lista de candidatos para auditar, no como cifra de exposición confirmada.
¿Qué información puede ver un atacante en el dashboard de Traefik?
Puede ver nombres de rutas, reglas de host, direcciones de los servicios backend, nombres de middlewares, detalles de providers y configuración TLS, datos suficientes para mapear la arquitectura de una plataforma. Si la API queda en modo de escritura además de lectura, el riesgo pasa de exposición de información a posible modificación de la configuración.
Conclusión
El dato de ZoomEye sirve como punto de partida, no como diagnóstico cerrado. Si administrás un despliegue de Traefik, el ejercicio útil es auditar la configuración estática en busca de api.insecure, revisar qué routers y middlewares dinámicos pueden llegar a la API, y confirmar con una prueba directa que el listener interno rechaza tráfico no autenticado. La diferencia entre un dashboard expuesto y uno protegido rara vez está en el conteo de un motor de reconocimiento: está en cómo quedó armada la configuración el día que alguien activó api: {} para debuggear y se olvidó de volver a cerrarla antes de pasar a producción.