LinuxBoot y coreboot: el firmware abierto que usa Google
Actualizado el 09/09/2026 — Este artículo fue actualizado con información reciente y secciones nuevas.
Google viene corriendo firmware abierto en sus servidores de producción desde diciembre de 2020, y en la OSFC 2021 contó cómo le fue. La combinación de LinuxBoot coreboot firmware abierto reemplazó al firmware propietario tipo BIOS/UEFI por un kernel Linux mínimo que arranca la máquina. ¿El resultado? Arranque mucho más rápido, código auditable y menos dependencia del fabricante.
LinuxBoot es un proyecto de firmware de código abierto que usa un kernel Linux recortado como bootloader en reemplazo del firmware propietario de la placa. coreboot es el firmware minimalista y abierto que hace la inicialización de bajo nivel del hardware y que puede cargar a LinuxBoot como payload. Juntos sirven para reemplazar BIOS o UEFI en servidores y notebooks, con código que cualquiera puede auditar línea por línea.
En este artículo:
- En 30 segundos
- ¿Qué es LinuxBoot coreboot firmware abierto y por qué Google lo eligió?
- ¿Cuál es la diferencia entre LinuxBoot, coreboot, BIOS y UEFI?
- ¿coreboot y libreboot son lo mismo?
- ¿Cómo desplegó Google coreboot y LinuxBoot a escala productiva?
- ¿Qué ventajas tiene el firmware abierto frente al propietario?
- ¿Cuáles son las limitaciones y riesgos de coreboot?
- ¿Qué empresas y equipos usan coreboot hoy?
- ¿Cómo instalar coreboot o LinuxBoot paso a paso?
- ¿coreboot funciona en laptops modernas en 2026?
- El futuro del firmware abierto en 2026
- Errores comunes con LinuxBoot y coreboot
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- Qué es: LinuxBoot usa un kernel Linux como firmware de arranque; coreboot hace la inicialización de hardware de bajo nivel. Los dos son código abierto y auditable.
- Quién lo usa: Google lo desplegó en producción desde diciembre de 2020 y ByteDance se sumó en 2021, según lo que presentaron en la OSFC 2021.
- El número que importa: el proyecto LinuxBoot dice que el arranque puede ser hasta 20 veces más rápido que con firmware UEFI tradicional.
- Por qué importa: menos código propietario significa menos superficie de ataque, parches más rápidos y cero telemetría del fabricante.
- La contra: no es plug and play. Necesitás flashear el chip, el soporte de hardware es limitado y no hay menú gráfico tipo BIOS.
¿Qué es LinuxBoot coreboot firmware abierto y por qué Google lo eligió?
Google eligió LinuxBoot coreboot firmware abierto para dejar de depender de firmware propietario que no podía auditar ni parchear a su propio ritmo. La decisión responde a una lógica simple: en una flota de miles de servidores, cada firmware cerrado es una caja negra que solo el fabricante puede modificar, y eso es un problema para una empresa que vive de la confiabilidad.
La idea central es reemplazar la mayor parte del firmware UEFI por un kernel Linux que la placa ya conoce bien. Una vez que el hardware mínimo está vivo, Linux toma el control y arranca lo que tenga que arrancar usando sus propios drivers, probados a una escala que ningún firmware propietario alcanza. Para más contexto sobre cómo Google encara sus proyectos de infraestructura, podés ver el ecosistema de desarrollo de Google.
Según el proyecto LinuxBoot, los beneficios concretos son arranque más rápido, drivers endurecidos por años de uso en producción y la posibilidad de parchear vulnerabilidades sin esperar al proveedor. En la práctica, eso se traduce en servidores que vuelven a estar online en segundos en lugar de minutos.
¿Cuál es la diferencia entre LinuxBoot, coreboot, BIOS y UEFI?
La diferencia central es de capas: BIOS y UEFI son firmwares completos y en su mayoría propietarios, mientras que coreboot y LinuxBoot son piezas abiertas que se combinan entre sí. BIOS es el estándar viejo, hoy en retirada. UEFI es el estándar moderno pero sigue siendo mayormente propietario. coreboot es el firmware abierto y minimalista que arranca la máquina, y LinuxBoot es el kernel Linux que actúa como payload, es decir, lo que coreboot carga después de inicializar el hardware.
| Tecnología | Qué es | Apertura | Control del usuario |
|---|---|---|---|
| BIOS | Firmware heredado de los 80, hoy en retirada | Propietario | Bajo |
| UEFI | Estándar moderno de arranque, dominante en hardware nuevo | Mayormente propietario | Bajo a medio |
| coreboot | Firmware abierto y minimalista de inicialización de hardware | Código abierto | Alto |
| LinuxBoot | Kernel Linux usado como bootloader (payload de coreboot o UEFI) | Código abierto | Muy alto |
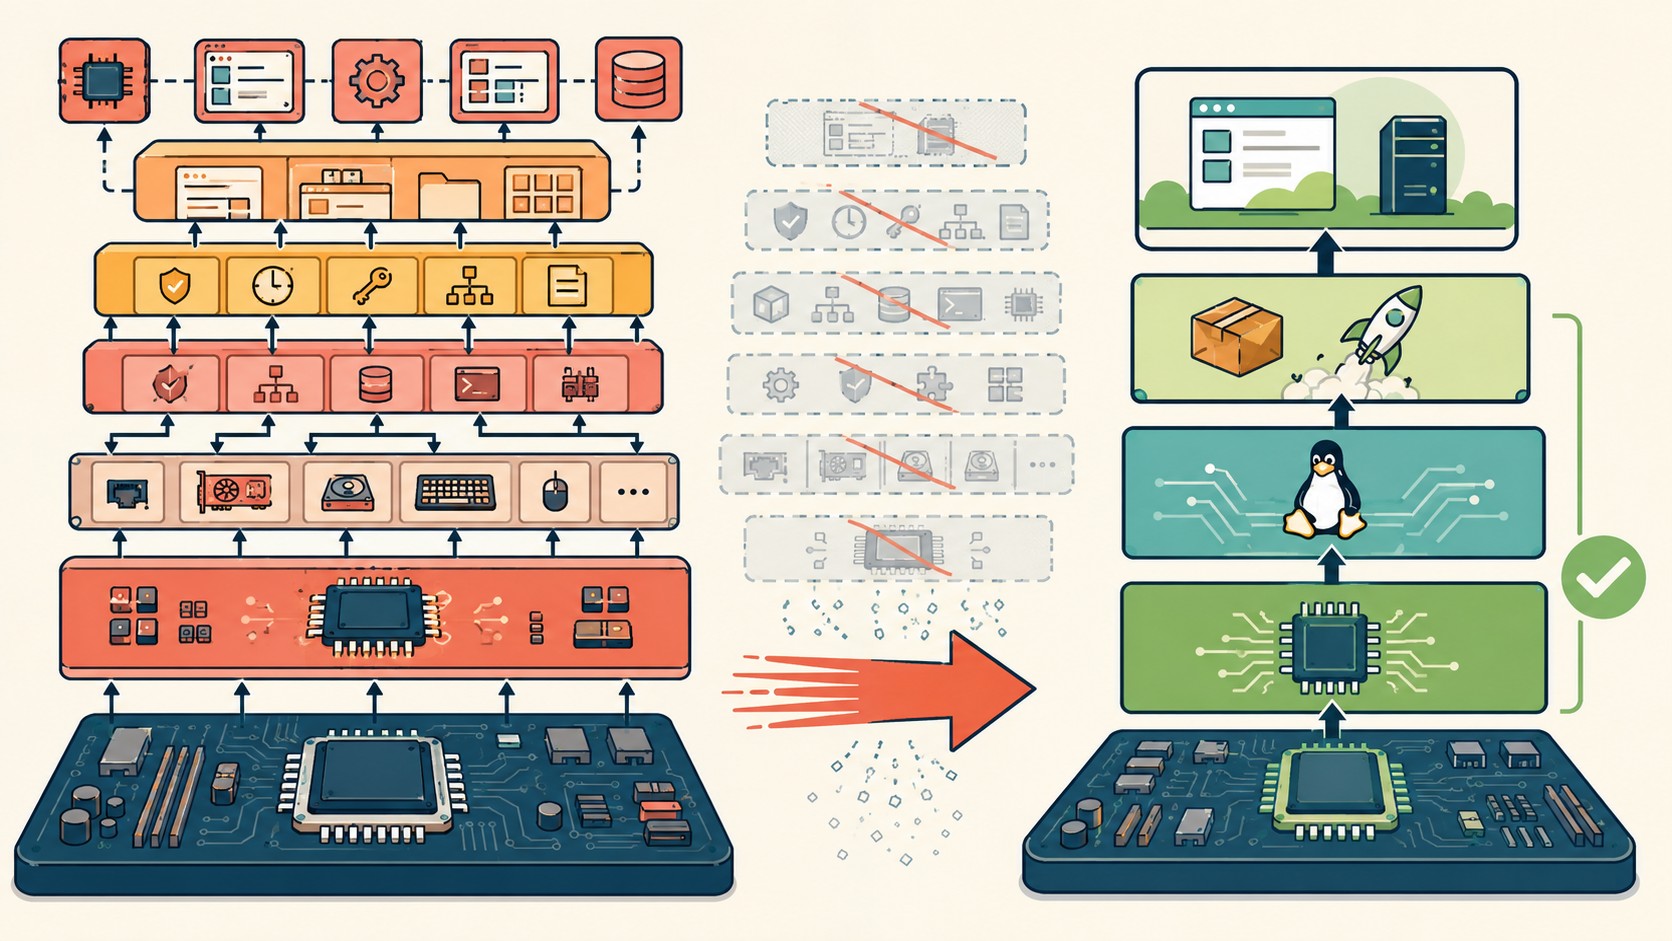
La diferencia de fondo es filosófica y técnica al mismo tiempo. UEFI te da un sistema enorme, con su propio entorno de ejecución, drivers y stack de red, todo dentro del firmware. coreboot y LinuxBoot apuntan a lo contrario: hacé lo mínimo en el firmware y dejá que el sistema operativo, que conocés y controlás, haga el resto.
¿coreboot y libreboot son lo mismo?
No, libreboot es un fork de coreboot que va un paso más allá: elimina todo blob binario, incluido el microcódigo de la CPU y cualquier componente que no sea código abierto verificable. coreboot en cambio permite, en algunos casos, incluir blobs propietarios cuando el hardware los exige para funcionar.
Esa diferencia tiene un costo directo en compatibilidad. libreboot soporta muchísimo menos hardware que coreboot, justamente porque muchas placas modernas necesitan blobs para inicializar la memoria o la gráfica. Si buscás la libertad más estricta posible, libreboot es la opción. Si buscás el mejor balance entre apertura y hardware soportado, coreboot suele ser el punto de partida.
¿Cómo desplegó Google coreboot y LinuxBoot a escala productiva?
Google desplegó coreboot y LinuxBoot metiendo un kernel Linux más un initramfs basado en u-root directo en la memoria FLASH de la placa, arrancando en diciembre de 2020 antes de la charla pública en la OSFC 2021. u-root es un entorno escrito en Go que arma el espacio de usuario inicial con las utilidades de arranque necesarias.
¿Por qué u-root y no un initramfs cualquiera? Porque permite escribir la lógica de boot en un lenguaje moderno, testearla y mantenerla como cualquier otro software, en vez de pelearte con scripts de firmware crípticos. Sobre automatización de infraestructura hablamos en automatización de despliegue en producción.
ByteDance siguió el mismo camino en 2021. Cualquiera que haya operado una flota grande de servidores entiende el atractivo: si el arranque es Linux, podés debuggearlo con las herramientas de siempre, automatizarlo, versionarlo y tratarlo como infraestructura de verdad. Para quien levanta servicios sobre infraestructura propia o de un proveedor de hosting serio, la idea de un arranque transparente y reproducible no es un detalle menor.
¿Qué ventajas tiene el firmware abierto frente al propietario?
La ventaja principal del firmware abierto es que podés auditarlo, parchearlo vos mismo y sacarte de encima la telemetría oculta del fabricante. A eso se suma una mejora real de velocidad de arranque, según los propios datos del proyecto LinuxBoot.
- Arranque mucho más rápido: el proyecto LinuxBoot habla de hasta 20 veces más rápido que UEFI tradicional, porque te salteás buena parte del stack del firmware propietario.
- Drivers endurecidos: los controladores de Linux pasaron por millones de máquinas. El driver propietario de tu firmware, no tanto.
- Código auditable: podés leer cada línea. Sin blobs misteriosos, sin puertas traseras escondidas en la FLASH.
- Parches a tu ritmo: si aparece una vulnerabilidad, no dependés del calendario del fabricante para taparla.
- Sin telemetría: nadie manda datos a ningún lado sin que vos lo sepas.
Eso sí: la velocidad de arranque es el dato que más circula, y conviene tomarlo con pinzas. El número viene del propio proyecto LinuxBoot y depende muchísimo del hardware y de cuánto firmware propietario estés salteando. Es real, pero no es magia universal.
¿Cuáles son las limitaciones y riesgos de coreboot?
La limitación más grande de coreboot es el soporte de hardware: si tu placa no está portada, no hay forma fácil de usarlo. A eso se suman riesgos operativos que conviene conocer antes de meter mano.
- Soporte de hardware limitado: el hardware más nuevo no siempre está soportado. coreboot necesita que alguien haga el trabajo de portarlo a cada placa.
- Flasheo manual: instalarlo suele requerir flashear el chip con un programador externo. Un paso en falso y te quedás con un pisapapeles.
- Sin menús gráficos: olvidate del setup de BIOS bonito. Acá hablamos de recompilar y de línea de comandos.
- Windows sufre: con un ACPI reducido, Windows puede dar problemas. Esto está pensado para entornos Linux.
- Conocimiento técnico alto: no es para el usuario promedio. Si nunca tocaste firmware, la curva es empinada.
¿Vale la pena igual? Para un hiperscaler con equipos dedicados, sin dudas. Para tu notebook de todos los días, habría que evaluar cuánto tiempo estás dispuesto a invertir.
¿Qué empresas y equipos usan coreboot hoy?
coreboot ya no es un experimento de laboratorio: corre en Chromebooks desde hace más de una década, en servidores de Google y ByteDance, y en notebooks comerciales que se venden con firmware abierto de fábrica.
Google lo usa hace años en sus Chromebooks y en servidores. Las Chromebook, de hecho, son probablemente el despliegue de coreboot más masivo del planeta. ByteDance se sumó en 2021. Purism vende sus notebooks Librem con coreboot de fábrica, apuntando a gente que quiere control real sobre su máquina. System76 arrancó en 2022 un proyecto de firmware abierto basado en coreboot para varios modelos de sus notebooks, trabajando junto a la empresa Dasharo (3mdeb), en reemplazo del firmware propietario que traían de fábrica.
Del lado del hobbyista, hay ThinkPads clásicos (la X230, la T430, la T530) que la comunidad portó a coreboot. Para la X230 existe la herramienta 1vyrain, que flashea sin necesidad de abrir la máquina y conectar pinzas. ¿Resultado? Notebooks de hace más de una década corriendo firmware abierto y arrancando más rápido que de fábrica. Esto se conecta con lo que analizamos en infraestructura cloud de Google.
¿Cómo instalar coreboot o LinuxBoot paso a paso?
El primer paso para instalar coreboot es confirmar que tu modelo de hardware esté soportado, porque sin eso no hay instalación posible. Esto no reemplaza una guía completa, pero sí te da el mapa general para saber dónde estás parado.
La lista oficial de hardware soportado está en la documentación de coreboot. Si tu placa no está, el camino es largo y probablemente implica portar el código vos mismo. Si está, el proceso general implica conseguir o compilar la imagen y flashearla, a veces por software (como 1vyrain en la ThinkPad X230) y a veces con un programador externo conectado al chip.
El riesgo central es el brick: si el flasheo falla a la mitad, la máquina no arranca. Por eso se recomienda siempre tener un backup del firmware original y, en lo posible, un programador externo para recuperar. Para aprender en serio, los dos puntos de partida son coreboot.org y linuxboot.org, más el libro de LinuxBoot que está online.
¿coreboot funciona en laptops modernas en 2026?
Sí, pero en un catálogo acotado de modelos, no en cualquier notebook que compres hoy. El grueso del hardware de consumo masivo sigue saliendo de fábrica con UEFI propietario, y portar coreboot a una placa nueva exige trabajo de ingeniería que no todos los fabricantes están dispuestos a financiar.
Los casos donde sí funciona bien son los que ya mencionamos: Chromebooks con soporte nativo, los Librem de Purism y los modelos de System76 con firmware Dasharo. Fuera de esa lista, la opción realista para hardware moderno sigue siendo esperar a que la comunidad porte tu placa específica, algo que no siempre sucede.
El futuro del firmware abierto en 2026
El movimiento de firmware abierto no se quedó quieto desde la charla de Google en 2021. Google empujó varias iniciativas de seguridad en firmware: Wasefire, un framework para escribir firmware seguro apoyado en Rust y WebAssembly; OpenSK, una implementación abierta de llaves de seguridad; y OpenTitan, un proyecto de chip de seguridad (root of trust) abierto.
En paralelo, el LVFS (Linux Vendor Firmware Service) se consolidó como el lugar donde los fabricantes publican actualizaciones de firmware que Linux puede aplicar de forma automática, sin pasar por utilitarios propietarios de Windows. Y proyectos como Dasharo y Heads llevan coreboot a un público que quiere algo más empaquetado y menos artesanal, con foco en arranque medido y verificado para entornos que necesitan garantías de integridad.
¿Significa esto que el firmware propietario tiene los días contados? No. UEFI sigue dominando el hardware nuevo por amplio margen. Pero la dirección está clara: cada vez más control en manos de quien opera la máquina. Tema relacionado: herramientas de CI/CD modernas.
Errores comunes con LinuxBoot y coreboot
- Confundir coreboot con LinuxBoot. No son lo mismo ni compiten. coreboot inicializa el hardware; LinuxBoot es uno de los payloads que coreboot puede cargar. Trabajan juntos.
- Flashear sin backup del firmware original. Es el error que más bricks causa. Antes de tocar nada, guardá una copia del firmware de fábrica y conseguí forma de recuperar.
- Asumir que tu hardware está soportado. Mucha gente compra una placa pensando que va a poder ponerle coreboot y después descubre que no está en la lista. Verificá primero, comprá después.
- Esperar una experiencia tipo BIOS gráfico. Acá no hay menús bonitos. Si necesitás configurar mucho desde una interfaz visual, esto te va a frustrar.
- Confundir coreboot con libreboot. libreboot es más estricto y soporta mucho menos hardware porque elimina todo blob binario, incluso los que coreboot sí permite.
Preguntas Frecuentes
¿Qué es LinuxBoot y cómo funciona?
LinuxBoot es un firmware de arranque que usa un kernel Linux recortado en lugar del firmware propietario de la placa. Inicializa el hardware mínimo, carga un espacio de usuario (en general con u-root) desde la FLASH y desde ahí arranca el sistema operativo definitivo usando los drivers de Linux.
¿Cuál es la diferencia entre coreboot y UEFI?
coreboot es firmware abierto y minimalista que hace solo la inicialización de bajo nivel. UEFI es un estándar moderno, mayormente propietario, que incluye un entorno completo con drivers y stack de red dentro del propio firmware. coreboot prioriza un firmware chico y auditable; UEFI, uno grande y autónomo.
¿Cuánto más rápido arranca una máquina con LinuxBoot?
El proyecto LinuxBoot afirma que el arranque puede ser hasta 20 veces más rápido que con UEFI tradicional. El número depende del hardware y de cuánto firmware propietario se reemplace, así que conviene tomarlo como un techo y no como una garantía universal.
¿Puedo instalar coreboot en mi computadora?
Solo si tu modelo está en la lista de hardware soportado de coreboot. Algunos equipos, como la ThinkPad X230, tienen herramientas de flasheo por software (1vyrain); otros requieren un programador externo conectado al chip. Siempre con riesgo de brick si el proceso falla.
¿Es seguro usar firmware abierto?
El firmware abierto es auditable, recibe parches sin depender del fabricante y no trae telemetría oculta, lo que reduce la superficie de ataque. El riesgo no está en el código sino en el proceso de instalación: un flasheo mal hecho puede dejar el equipo inutilizable.
¿coreboot y libreboot son la misma cosa?
No. libreboot es un fork de coreboot que elimina todo blob binario, incluido el microcódigo de la CPU. Eso lo hace más estricto en materia de apertura, pero también compatible con muchísimo menos hardware que coreboot.
¿Windows funciona con coreboot?
Puede tener problemas. coreboot suele exponer un ACPI reducido pensado para Linux, y eso hace que Windows no siempre arranque o funcione de forma estable. El ecosistema de coreboot y LinuxBoot está orientado principalmente a entornos Linux.
Conclusión
Lo que Google mostró en la OSFC 2021 dejó de ser una curiosidad de hiperscaler. En 2026, con coreboot corriendo en millones de Chromebooks, notebooks comerciales como los Librem de Purism y los modelos de System76 con Dasharo, y proyectos de seguridad como OpenTitan y Wasefire empujando desde arriba, el firmware abierto es una opción real para quien quiere control sobre su hardware.
¿Qué hacés con esto? Si operás servidores, vale la pena entender LinuxBoot y u-root, aunque no los adoptes ya. Si sos entusiasta, una ThinkPad vieja o un modelo con soporte comercial es el mejor lugar para experimentar sin arriesgar tu máquina de trabajo. Y si nada de esto es para vos, igual ganaste algo: ahora sabés qué corre por debajo cuando apretás el botón de encendido.