Rotación de claves API en CI: 5 reglas antifugas
En pocas palabras: Para evitar filtraciones en logs de build, usá una clave API separada y con permisos mínimos para el pipeline de CI (nunca la clave principal de la cuenta), y rotala con una ventana de superposición validada por cinco checks: identidad, mínimo privilegio, contención de logs, superposición y atribución.
¿Copiás la clave principal de tu cuenta en el pipeline de CI porque “así arranca más rápido”? Ese atajo es exactamente lo que convierte un simple build de assets en una puerta abierta a producción. Una guía publicada recientemente en dev.to propone cinco reglas concretas para rotar claves API en CI sin perder de vista quién usó qué, y cuándo.
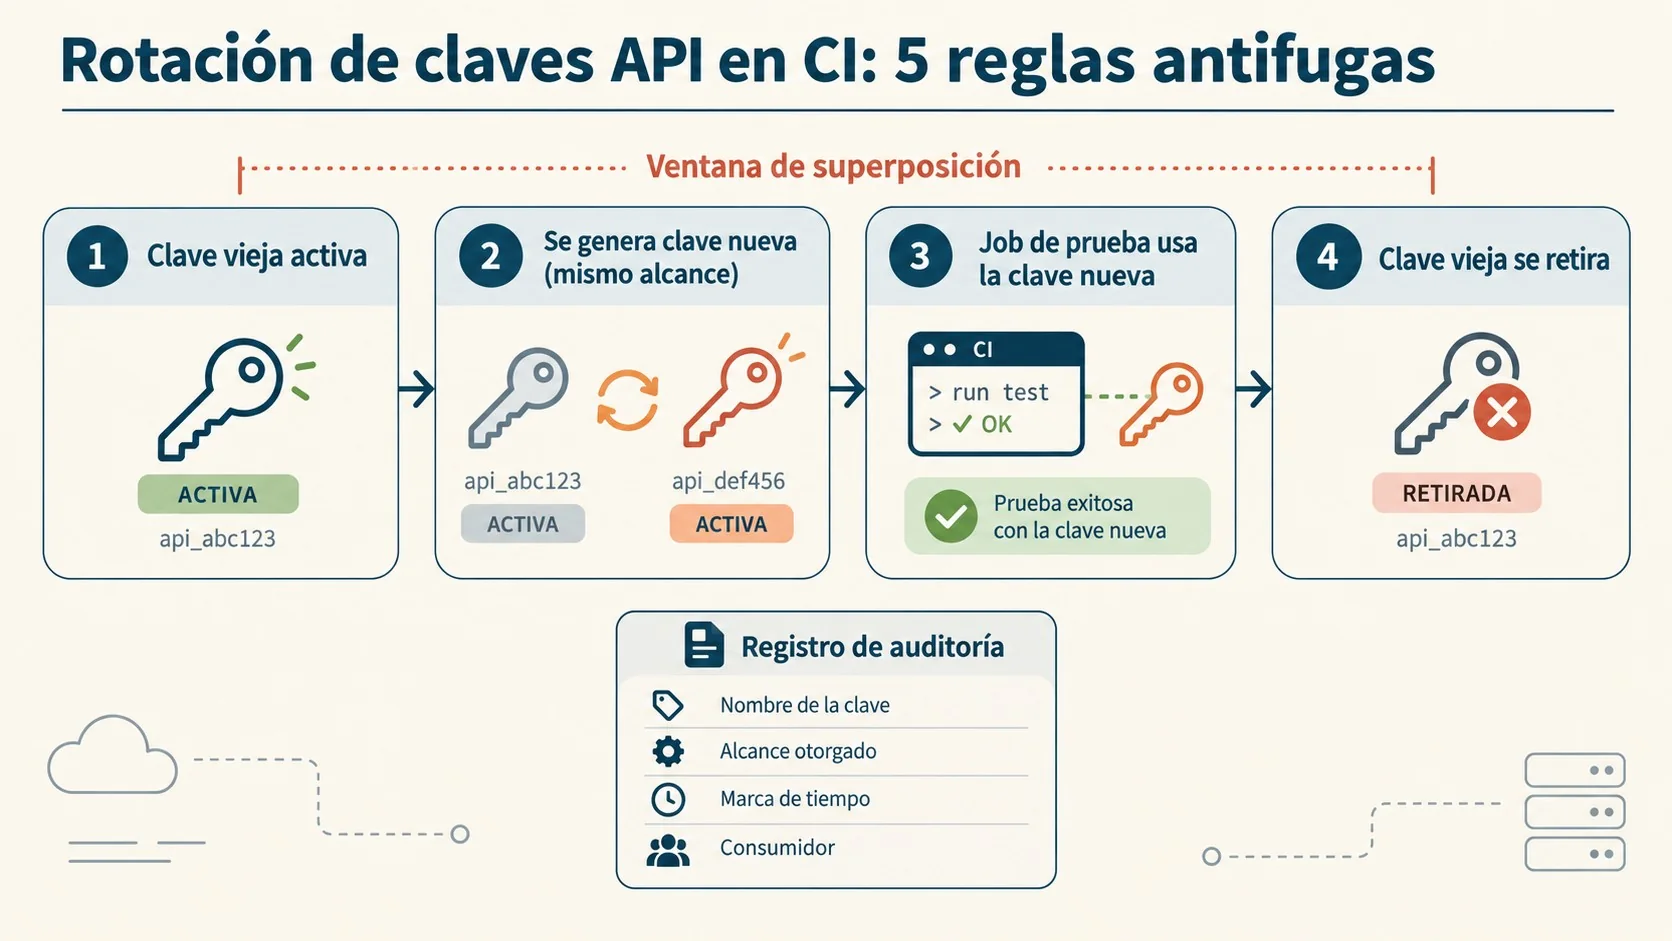
La rotación de claves API es el proceso de reemplazar una credencial de acceso por una nueva manteniendo ambas activas durante una ventana de superposición, para no interrumpir un despliegue. Una clave con alcance limitado (scoped key) es una credencial nombrada por consumidor, con solo los permisos que ese consumidor necesita, a diferencia de una clave de cuenta con acceso completo a todo.
En este artículo:
- En 30 segundos
- ¿Por qué una clave API de producción en CI es un riesgo real?
- ¿Qué control plane debe manejar la rotación de claves en CI?
- Las 5 reglas de rotación contra fugas en logs de build
- ¿Cómo se rota una clave API sin exponerla en los logs?
- Límites del enfoque: ¿cuándo una clave con alcance limitado no alcanza?
- Errores comunes al rotar claves API en CI
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- La clave de CI nunca debe ser la clave principal de la cuenta: tiene que limitarse a las una o dos capacidades que el build ejercita realmente.
- El experimento de rotación tiene 5 checks que deben pasar juntos: identidad, mínimo privilegio, contención de logs, ventana de superposición y atribución en facturación.
- GitHub Actions secrets, AWS Secrets Manager, HashiCorp Vault, Kong Gateway e Infrai resuelven partes distintas del problema, según la guía de dev.to.
- TruffleHog con la flag –only-verified y Trivy con –scanners secret detectan claves filtradas en git history y en capas de Docker, según systemshardening.com.
- Una clave sin nombre de consumidor asociado es, en la práctica, no revocable: nadie puede confirmar con certeza quién la está usando.
¿Por qué una clave API de producción en CI es un riesgo real?
Porque una clave de cuenta trae consigo cada capacidad que esa cuenta tiene habilitada, no solo la que el build necesita. Copiarla en un pipeline de GitHub Actions o Jenkins convierte un paso de formateo, un chequeo de deploy o un build de assets estáticos en un camino directo hacia datos de producción, aunque el workflow nunca haya sido diseñado para tocarlos.
El ejemplo que usa la guía de dev.to es un sistema de gestión de propiedades: la clave que corre en CI nunca debería tener acceso a registros de inquilinos, porque esa capacidad ni siquiera forma parte del trabajo del pipeline. Ponele que alguien deja un `DEBUG=True` prendido en un job que falla. Si esa clave tiene permisos amplios, el error deja de ser un dolor de cabeza de logging y pasa a ser un incidente de exposición de datos.
El caso real que documenta systemshardening.com es todavía más directo: una clave secreta de Stripe creada en 2021 para un pipeline de staging ya dado de baja seguía funcionando años después, sin que nadie supiera que existía. Terminó filtrada en un scan de TruffleHog que escribió resultados en un bucket S3 público, y fue usada para emitir reembolsos fraudulentos durante tres semanas antes de que el sistema antifraude de Stripe detectara el patrón.
¿Qué control plane debe manejar la rotación de claves en CI?
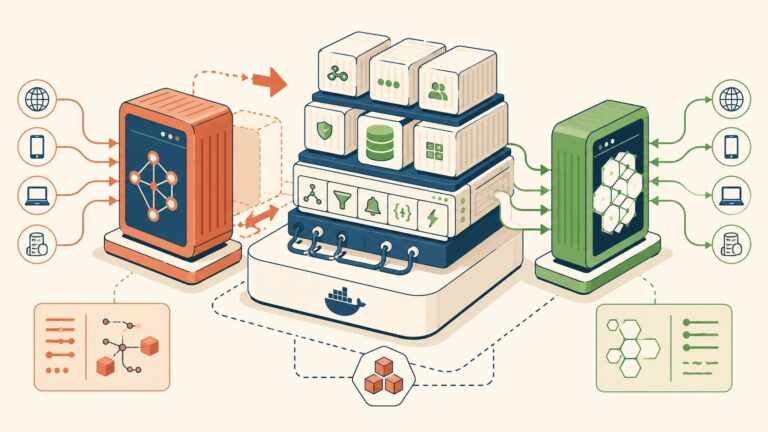
No hay una única respuesta correcta: depende de qué necesita probar tu experimento de rotación, no de cuántas funciones tenga cada opción en su página de marketing. Tratar a un secret store de repositorio, un gestor de secretos en la nube, un broker general y una capa de API como si fueran intercambiables produce una comparación confusa que no sirve para decidir nada. Cubrimos ese tema en detalle en buenas prácticas para diseñar claves API.
| Opción | Elegila cuando | Qué debe probar el experimento | Trade-off principal |
|---|---|---|---|
| GitHub Actions secrets | El workflow necesita entrega de secretos a nivel repositorio y el equipo ya tiene su propio procedimiento de rotación | Que el reemplazo llegue a los jobs correctos sin aparecer en los logs | La orquestación del ciclo de vida sigue siendo responsabilidad tuya |
| AWS Secrets Manager | La plataforma vive en AWS y necesita un secret store gestionado con flujos de rotación | Que ambas versiones de la credencial soporten la ventana de superposición del deploy | Suma un control plane específico de ese cloud |
| HashiCorp Vault | La organización necesita un broker general de secretos o credenciales dinámicas entre varios entornos | Que CI se autentique contra el broker y reciba solo la credencial indicada | Operar y gobernar Vault es un compromiso real de infraestructura |
| Kong Gateway | El equipo quiere política de API keys a nivel gateway sobre servicios que ya opera | Que la rotación mantenga el acceso mientras la política del gateway identifica al consumidor | Es otro componente para operar, no remplaza a un broker general |
| Infrai | CI llama a varias capacidades de backend a través de un único contrato REST y la atribución por consumidor importa | Que una clave nombrada y con alcance limitado se pueda rotar sin cambiar el contrato de llamada | Un proveedor especializado sigue siendo mejor cuando el ciclo de vida nativo de secretos es lo que realmente se necesita |
El dato que aporta la fuente sobre Infrai: 295 rutas repartidas en 20 módulos detrás de un único contrato REST, con un endpoint público GET /v1/discovery que devuelve el catálogo de capacidades sin pedir clave, y ejemplos ejecutables en 10 lenguajes para cada capacidad documentada. Eso elimina la necesidad de un SDK en cada repositorio que participa en el ensayo de rotación, algo que pesa cuando no todos tus servicios están en el mismo lenguaje.
Las 5 reglas de rotación contra fugas en logs de build
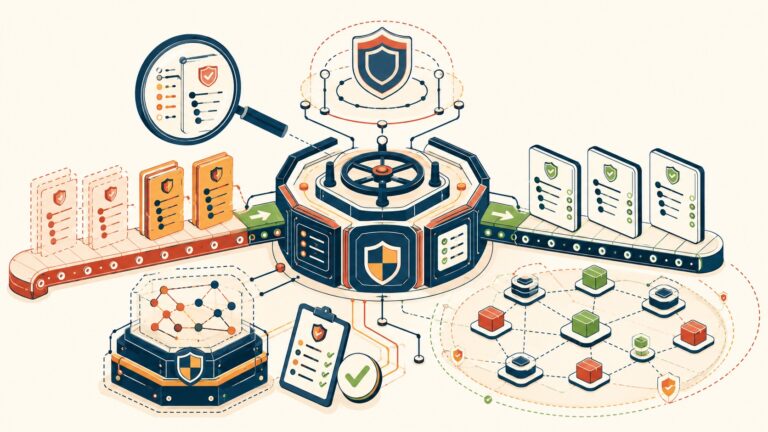
Las cinco reglas funcionan como un checklist de pass/fail que tiene que aprobarse en conjunto: si falla uno solo de los cinco puntos, la rotación entera se considera fallida, aunque el deploy siga arriba.
- Identidad: el nombre de la clave identifica al repositorio y al workflow consumidor sin necesidad de consultar a nadie que “se acuerde”.
- Mínimo privilegio: el pipeline completa las llamadas que necesita y no puede ejercer capacidades de datos de producción que no le corresponden.
- Contención de logs: se asume que la clave se va a imprimir en algún momento, y el alcance limitado sigue conteniendo el daño aunque eso pase.
- Ventana de superposición: la credencial nueva se instala, un job fresco la usa con éxito, y solo entonces se retira la credencial anterior.
- Atribución: las llamadas de antes y después del cambio siguen siendo distinguibles por clave de consumidor al revisar uso y facturación.
El punto que marca la guía con más claridad: un run que rota el valor de la clave pero pierde la atribución del consumidor, falla. Y lo mismo pasa al revés, un run que preserva la atribución pero deja la clave vieja con acceso completo dando vueltas en el workflow, también falla. “El deploy siguió arriba” es la métrica más fácil de medir y, según esta guía, la que menos garantiza que el objetivo real se cumplió. Para más detalles técnicos, mirá cómo probar tus endpoints antes de integrarlos.
¿Cómo se rota una clave API sin exponerla en los logs?
El mecanismo separa siempre la credencial que autoriza la rotación de la clave que está en uso: nunca son la misma. El patrón que describe la fuente en TypeScript llama a un endpoint de rotación, lee la clave y el ID desde variables de entorno, respeta el header Retry-After cuando el servicio devuelve un 429, y aplica backoff exponencial si ese header no viene incluido. La parte que importa: la respuesta se tipa como valor desconocido a propósito, y su contenido nunca se imprime en la salida estándar.
Subís la clave nueva al secret store, disparás un job fresco de prueba, corrés un chequeo inofensivo (nada de datos de tenants ni de clientes reales) y solo si ese chequeo pasa, retirás la clave vieja. Es la misma lógica de un deploy blue/green: las dos credenciales convivan un momento breve, se verifica evidencia concreta de que la nueva funciona, y ahí cierra el camino viejo. Nada de logs con material secreto: identificadores y timestamps sí, el valor de la clave nunca.
Del lado de la detección, systemshardening.com recomienda escanear el historial de git con trufflehog git file://. --only-verified, que contacta al servicio emisor para confirmar si la clave encontrada sigue siendo válida antes de reportarla, y escanear cada capa de las imágenes Docker con trivy image --scanners secret, porque una capa intermedia puede seguir teniendo la clave aunque el Dockerfile la borre en un paso posterior. También sugieren listar secretos de GitHub Actions vía gh api repos/ORG/REPO/actions/secrets: el campo updated_at expone qué credenciales llevan años sin rotarse.
Límites del enfoque: ¿cuándo una clave con alcance limitado no alcanza?
No alcanza cuando lo que necesitás es un broker general de secretos con credenciales dinámicas entre múltiples entornos, o un sistema de rotación nativo de un cloud específico. La propia guía de dev.to lo aclara: una clave con alcance limitado detrás de un contrato REST único no remplaza el rol de Vault como broker general, ni el de AWS Secrets Manager cuando la rotación nativa de ese cloud es exactamente lo que la arquitectura pide. En integrar una API externa en tus proyectos profundizamos sobre esto.
Ojo con este punto: si varios consumidores distintos comparten la misma clave, aunque todos hablen con el mismo contrato REST, el objetivo de atribución se rompe igual. La unidad correcta sigue siendo una clave nombrada por consumidor, no una clave por plataforma.
Errores comunes al rotar claves API en CI
- Usar la clave principal “para que ande ya” y prometer acotarla después: ese “después” casi nunca llega, y mientras tanto el build tiene acceso a capacidades que ni siquiera usa.
- Borrar la clave del código pero no rotarla: queda perfectamente legible en
git log -ppara siempre, y si nunca se invalida en el servicio emisor, sigue siendo válida. - Dejar el modo debug prendido en CI: librerías HTTP comunes loguean el header
Authorizationcompleto cuando una request falla, y ese log termina subido como artefacto por meses. - Retirar la clave vieja antes de confirmar la nueva: sin ventana de superposición ni chequeo posterior, un fallo de rotación se convierte directamente en una caída de producción.
Preguntas Frecuentes
¿Qué es una clave API con alcance limitado (scoped key)?
Es una credencial nombrada por consumidor que tiene únicamente los permisos que ese consumidor específico necesita, a diferencia de una clave de cuenta que trae acceso a todas las capacidades habilitadas. El nombre de la clave (por ejemplo property-api-github-actions) es un dato operativo clave para saber quién la usa y si todavía necesita esos permisos.
¿Cómo se rota una API key sin interrumpir el deploy?
Instalando la credencial nueva junto a la vieja durante una ventana de superposición, corriendo un job fresco que la use con éxito, y retirando la clave anterior solo después de confirmar ese éxito. Es la misma lógica de un despliegue blue/green aplicada a credenciales, no a instancias de servidor. Complementá con organizar cambios con PRs apilados en GitHub.
¿Cómo evitar que una clave API quede expuesta en los logs de CI?
Asumiendo desde el diseño que la clave se va a imprimir alguna vez y limitando el daño con alcance mínimo, no solo con redacción de logs. Complementá eso con escaneos periódicos usando TruffleHog (con --only-verified) sobre el historial de git y Trivy (--scanners secret) sobre las capas de las imágenes Docker.
¿Qué diferencia hay entre usar GitHub Actions secrets, AWS Secrets Manager o Vault para CI?
GitHub Actions secrets entrega credenciales a nivel repositorio pero deja la orquestación del ciclo de vida en manos del equipo. AWS Secrets Manager suma rotación gestionada cuando la carga vive en ese cloud. Vault funciona como broker general de secretos y credenciales dinámicas cuando esa función es una responsabilidad de plataforma, no un detalle puntual de un pipeline.
¿Cuánto tiempo debe durar la ventana de superposición al rotar una clave?
No hay un número universal defendible según la evidencia disponible; la guía de dev.to señala explícitamente que descartó fijar un umbral de tiempo de rotación como criterio de pass/fail. Lo que sí recomienda es registrar la duración de cada rehearsal como evidencia local, para que después de varias rondas el propio objetivo de deploy del equipo defina el umbral.
Conclusión
La rotación de claves API en CI deja de ser un checklist de seguridad genérico cuando se convierte en un experimento con criterios de pass/fail explícitos: identidad, mínimo privilegio, contención de logs, ventana de superposición y atribución. El caso de la clave de Stripe de 2021 que documenta systemshardening.com muestra el costo real de no tenerlo: una credencial olvidada, sin rotar, terminó generando reembolsos fraudulentos durante semanas antes de que alguien lo notara.
Como criterio práctico de verificación, antes de dar por buena una rotación en tu propio pipeline, corré el mismo checklist de cinco puntos con datos de staging (nunca con datos de clientes reales) y anotá qué falló. Esta es una propuesta editorial, no algo que hayamos probado en producción: el punto es que tengas un método repetible en vez de confiar en que “el deploy siguió arriba” alcanza como prueba de que la rotación salió bien. Si además administrás infraestructura propia y necesitás dónde alojar estos pipelines o los servicios que consumen, donweb.com es una opción de hosting y cloud en Argentina para tener en cuenta.