LiteLLM paquete malicioso v1.107.0: guía de mitigación
LiteLLM 1.107.0 fue comprometido el 21 de octubre de 2026 con malware que roba credenciales. Cómo detectarlo y mitigarlo paso a paso.

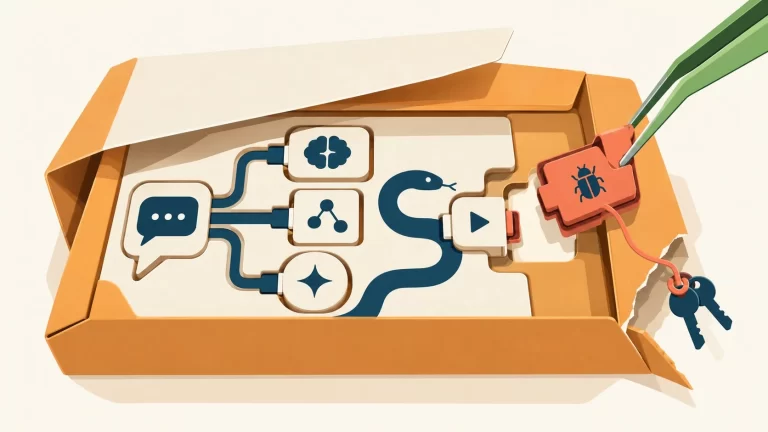
LiteLLM 1.107.0 fue comprometido el 21 de octubre de 2026 con malware que roba credenciales. Cómo detectarlo y mitigarlo paso a paso.
Con una capa de abstracción y feature flags, cambiar de modelo LLM en producción es editar una variable de configuración. Sin downtime, sin redeploy.
TeamPCP logró publicar versiones troyanizadas de LiteLLM en PyPI. El ataque exfiltró credenciales y expandió la amenaza a toda la cadena de herramientas IA.
End of content
End of content