Atacó su propia API en AWS 4 veces: esto encontró
Un desarrollador atacó su propia API de Todo en AWS cuatro veces y documentó cada falla y su fix con código y capturas reales.

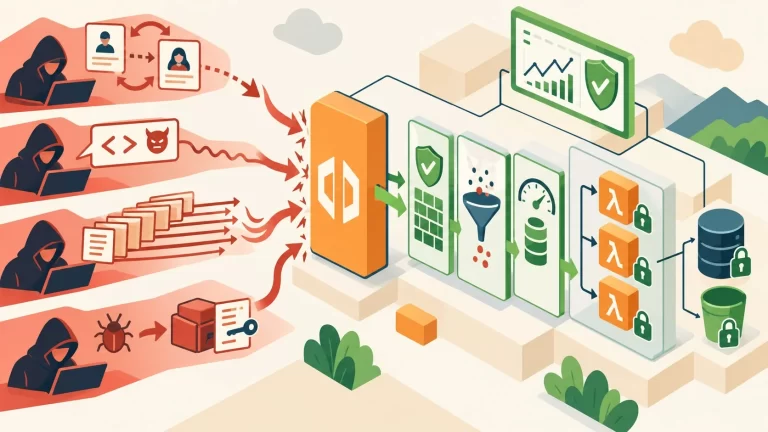
Un desarrollador atacó su propia API de Todo en AWS cuatro veces y documentó cada falla y su fix con código y capturas reales.
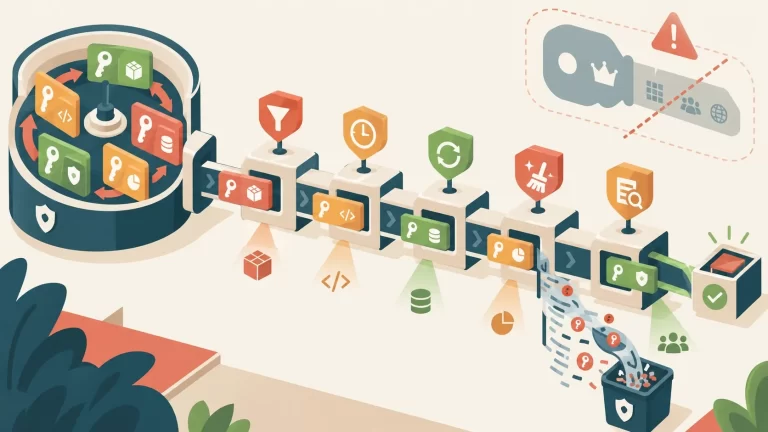
Guía práctica sobre rotación de claves API en pipelines de CI: alcance limitado, ventana de superposición y cómo evitar fugas en logs de build.
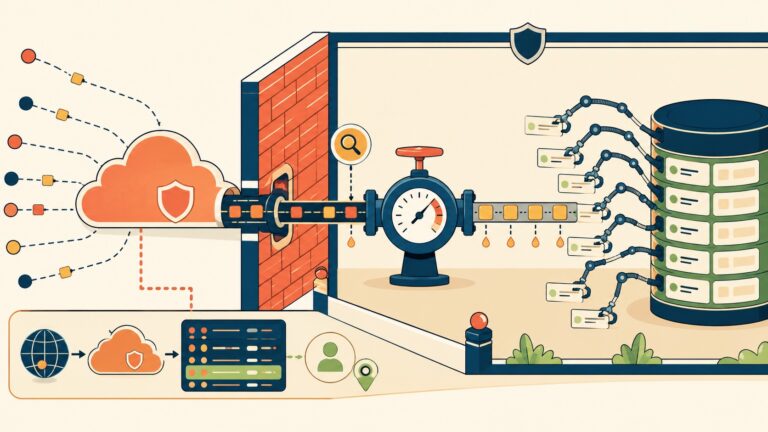
Un bot copió el 100% de un pasaporte desde una API sin superar el límite de 3.000 llamadas. Por qué el rate limiting no protege tus datos y cómo defenderte.
End of content
End of content