LiteLLM paquete malicioso v1.107.0: guía de mitigación
LiteLLM 1.107.0 fue comprometido el 21 de octubre de 2026 con malware que roba credenciales. Cómo detectarlo y mitigarlo paso a paso.

LiteLLM 1.107.0 fue comprometido el 21 de octubre de 2026 con malware que roba credenciales. Cómo detectarlo y mitigarlo paso a paso.
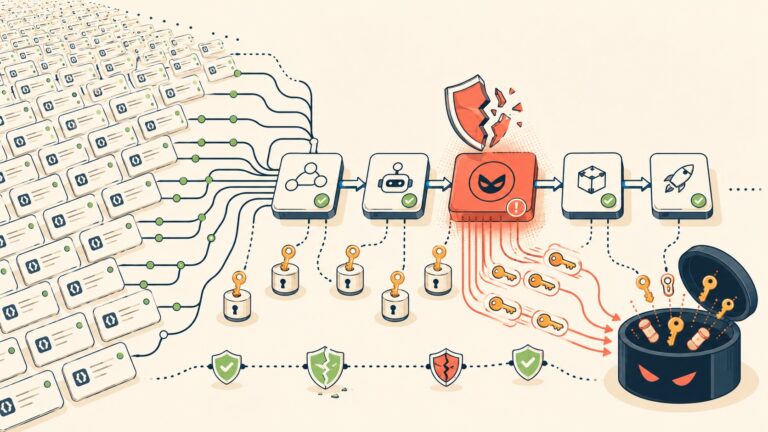
El ataque al tj-actions/changed-files comprometió 23,000 repositorios en marzo de 2025, exponiendo tokens AWS y claves privadas a través de los logs del pipeline.
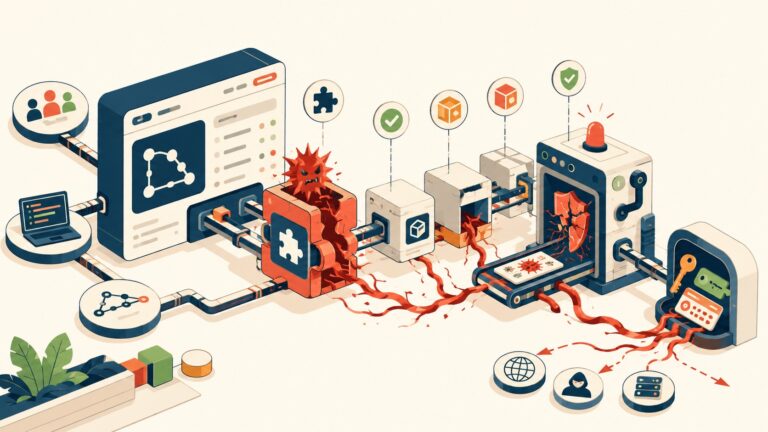
TeamPCP comprometió GitHub, Trivy y TanStack en 2026 mediante ataques a herramientas de desarrollo. Qué pasó, qué está en riesgo y las 5 acciones inmediatas para tu equipo.
Un ataque de cadena de suministro comprometió BuddyBoss, distribuyendo plugins maliciosos que roban credenciales y bases de datos de cientos de sitios WordPress.

OpenClaw, el agente IA con 180.000+ estrellas en GitHub, enfrenta una crisis de seguridad con vulnerabilidades críticas que exponen a miles de instancias.

Atacantes secuestraron 75 tags del scanner Trivy en GitHub Actions para robar secretos de pipelines CI/CD. Te contamos el alcance y cómo proteger tus workflows.

La campaña GlassWorm comprometió más de 433 repos en GitHub inyectando malware en proyectos Python mediante tokens robados. Usa Solana como canal de comando y control.
End of content
End of content