SonicWall SMA1000 vulnerabilidad crítica CVE-2026-83549
En pocas palabras: CVE-2026-83549 es un command injection (CVSS 7.8) en la consola AMC de SonicWall SMA1000, explotado activamente y encadenado con el SSRF CVE-2026-83548 (CVSS 10.0) para lograr ejecución de comandos con privilegios root. SonicWall parchó el 1 de septiembre de 2026 con las versiones 12.4.3-03526 y 12.5.0-02952.
SonicWall confirmó que dos fallas de día cero en su línea SMA1000 fueron explotadas en ataques reales antes del parche. CVE-2026-83549, un command injection en la consola de administración (AMC), se encadena con CVE-2026-83548 (SSRF pre-autenticación, CVSS 10.0) para lograr ejecución de comandos con privilegios root en el appliance de acceso remoto.
CVE-2026-83549 es una vulnerabilidad de inyección de comandos del sistema operativo (CWE-78) que afecta la Appliance Management Console de los equipos SonicWall SMA 1000. Tiene un puntaje CVSS v3.1 de 7.8 y requiere autenticación de administrador para explotarse, pero cuando se combina con el SSRF previo, el resultado reportado es control total del dispositivo. Es, en criollo, la pieza que cierra la cadena de ataque.
En este artículo:
- En 30 segundos
- ¿Qué versiones de SonicWall SMA1000 están afectadas por CVE-2026-83549?
- ¿Cómo funciona la cadena de explotación SSRF + command injection?
- ¿Por qué CISA agregó CVE-2026-83549 al catálogo KEV?
- ¿Qué impacto real tiene el compromiso de un SMA1000 en la red?
- Cómo priorizar el parche según tu escenario
- ¿Cómo parchear y qué hacer si el appliance estuvo expuesto?
- Errores comunes al gestionar este parche
- Qué está confirmado y qué no
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- CVE-2026-83549 (CVSS 7.8, CWE-78) es un command injection en la AMC de SonicWall SMA1000, explotable por un administrador autenticado.
- Se encadena con CVE-2026-83548 (SSRF pre-auth, CVSS 10.0) para lograr ejecución de comandos root sin necesidad de credenciales previas.
- CISA sumó CVE-2026-83549 al catálogo KEV el 2 de septiembre de 2026, con plazo de remediación federal al 5 de septiembre.
- Modelos afectados: 6210, 7210 y 8200v en firmware 12.4.3-03453 o anterior, y 12.5.0-02835 o anterior. No hay workaround, solo parche.
- Si el equipo estuvo expuesto, SonicWall recomienda reimagear el dispositivo y resetear todas las credenciales, incluidos los enrolamientos TOTP.
¿Qué versiones de SonicWall SMA1000 están afectadas por CVE-2026-83549?
Los modelos afectados son SMA 6210, 7210 y 8200v con firmware 12.4.3-03453 o anterior en la rama 12.4.3, y 12.5.0-02835 o anterior en la rama 12.5.0. Los builds corregidos son 12.4.3-03526 y 12.5.0-02952, publicados por SonicWall el 1 de septiembre de 2026 en el aviso SNWLID-2026-0016.
Ojo con un detalle que se presta a confusión: el SSL-VPN de los firewalls SonicWall y la línea SMA100 no están afectados. Esto es específico de la serie SMA1000, el gateway de acceso remoto seguro que muchas empresas usan para conectar equipos distribuidos.
SonicWall fue clara en el aviso: no existe workaround. La única remediación real es actualizar el firmware. Si tenés un SMA1000 corriendo alguna de las versiones vulnerables, no hay configuración alternativa que te salve, hay que parchear.
¿Cómo funciona la cadena de explotación SSRF + command injection?
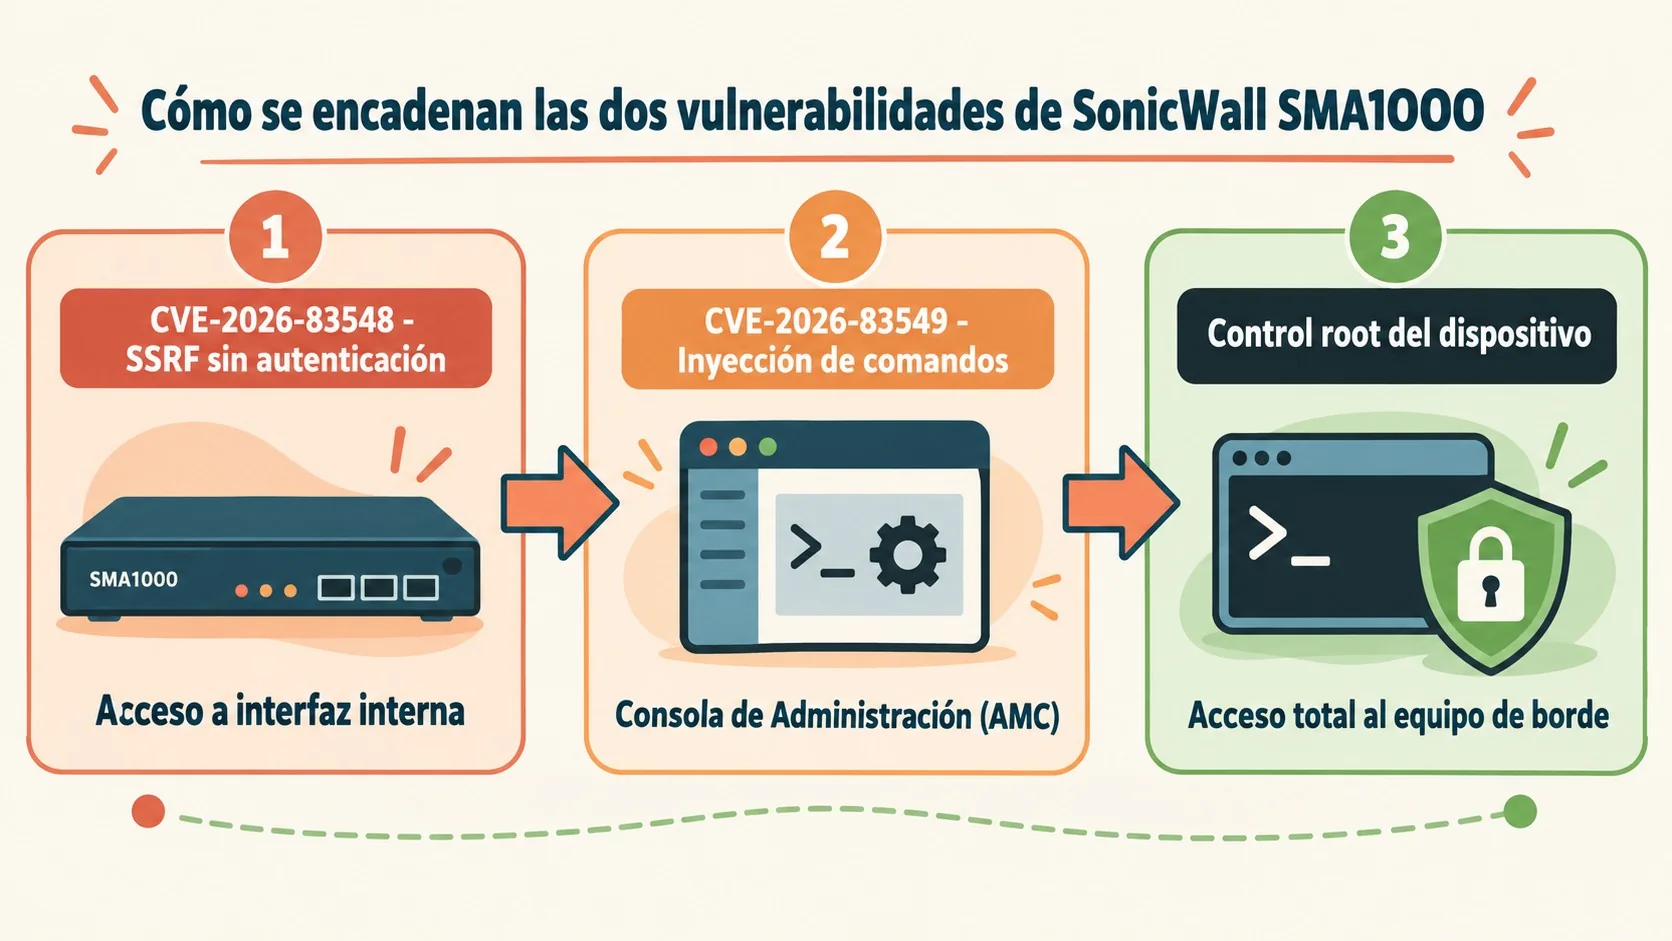
La cadena funciona en dos pasos: primero el SSRF pre-autenticación (CVE-2026-83548) permite que un atacante sin credenciales haga que el appliance emita solicitudes hacia sus propias interfaces internas de gestión, y después el command injection (CVE-2026-83549) ejecuta comandos arbitrarios a través de la AMC alcanzada por esa pivotada.
La AMC es la interfaz administrativa del equipo. El problema puntual es que toma input del administrador y lo pasa a un comando del sistema operativo sin neutralizar los caracteres especiales que interpreta el shell, lo cual es el CWE-78 clásico. Pedís algo, el sistema arma un comando por atrás, y si nadie sanitiza esa cadena, metés lo que quieras.
¿Por qué esta segunda falla está catalogada por debajo del SSRF si el resultado final es más grave? Porque en teoría necesita autenticación de administrador, mientras el SSRF no necesita nada. Ahí está el matiz que separa un CVSS 7.8 de un 10.0, aunque en la práctica el SSRF sirve justo para saltarse esa barrera y llegar a la AMC desde adentro.
La documentación describe el resultado de la cadena completa como ejecución de comandos con privilegios root en el appliance, algo que ninguna de las dos fallas por separado te da con tanta contundencia. Tener MFA activo en el panel de administración complica el paso de autenticación, pero no elimina la falla de inyección subyacente: sigue ahí, esperando a alguien que consiga cruzar esa puerta.
Ejemplo hipotético (a fines ilustrativos, no un caso reportado): pensemos en una empresa con un SMA1000 expuesto a internet para que su personal remoto se conecte. Un atacante externo, sin ninguna credencial, usa el SSRF para que el propio appliance le haga de puente hacia la AMC, que normalmente solo debería responder desde la red interna. Una vez ahí, si logra completar (o eludir) el paso de autenticación de administrador —por ejemplo, contra una cuenta de servicio mal protegida o sin MFA—, puede inyectar un comando que le da una shell con privilegios root. Desde ese punto, el atacante no necesitó comprometer ninguna estación de trabajo: entró por la puerta que la propia organización dejó abierta para sus empleados remotos. Este escenario es una simplificación didáctica de la cadena descripta en los avisos técnicos, no una reconstrucción de un incidente real.
¿Por qué CISA agregó CVE-2026-83549 al catálogo KEV?
CISA incorporó CVE-2026-83549 a su catálogo de Known Exploited Vulnerabilities el 2 de septiembre de 2026, un día después del aviso de SonicWall, según el boletín oficial de CISA. El criterio de inclusión en KEV no es teórico: requiere evidencia de explotación activa, y acá la hubo.
El plazo de remediación para agencias federales de Estados Unidos fue el 5 de septiembre de 2026, apenas tres días después de la inclusión. Ese apuro dice bastante sobre cómo lee CISA el riesgo real de esta falla en producción.
Lo que suma presión es el vínculo reportado entre la explotación del par SMA1000 y el despliegue de ransomware. No es la primera vez: SonicWall ya tenía, antes de esta suma, 17 fallas de producto en el catálogo KEV según reportó SecurityWeek. El historial de la marca con explotación activa no es precisamente auspicioso.
¿Qué impacto real tiene el compromiso de un SMA1000 en la red?
Un SMA1000 comprometido le da al atacante control root sobre el punto donde termina todo el tráfico de acceso remoto de la organización. No es un servidor cualquiera dando vueltas en un rincón de la red: es el equipo que autentica y encamina las conexiones de empleados remotos hacia los sistemas internos.
Con ese nivel de acceso, el atacante puede observar y manipular tráfico de acceso remoto en tiempo real, y usar el appliance como trampolín hacia sistemas internos que confían en él por definición. Pensalo así: subís tu VPN, te autenticás, todo funciona normal, y del otro lado hay alguien mirando cada paquete porque el equipo que debería protegerte ya no es tuyo.
Una consulta en ZoomEye con el fingerprint app="SonicWall SMA1000" devolvió 5.467 activos globales al momento de revisarlo, según el análisis publicado en dev.to. Ese número describe appliances que matchean la huella del producto, no equipos confirmados como vulnerables o explotados: es un indicador de exposición, no un conteo de víctimas.
Cómo priorizar el parche según tu escenario
No todas las organizaciones con un SMA1000 corren el mismo riesgo inmediato. Estos criterios, derivados de los datos técnicos publicados, ayudan a ordenar la urgencia:
- AMC expuesta directamente a internet: prioridad máxima. Es el escenario donde la cadena completa (SSRF + command injection) requiere menos pasos intermedios para el atacante.
- AMC accesible solo desde la red interna, pero el appliance está en la ruta del SSRF: prioridad alta igual. El SSRF pre-autenticación es justamente el mecanismo que salta esa segmentación, así que “estar adentro” no es una protección suficiente por sí sola.
- Firmware ya en 12.4.3-03526, 12.5.0-02952 o superior: el riesgo de esta cadena puntual queda cerrado, aunque conviene revisar si hubo exposición durante el período en que corrió una versión vulnerable.
- Sin certeza sobre el build exacto o el modelo: tratalo como no verificado y confirmá antes de asumir que estás a salvo. El aviso de SonicWall es específico por modelo y rango de firmware, no por familia de producto.
¿Cómo parchear y qué hacer si el appliance estuvo expuesto?
Actualizá a 12.4.3-03526 o 12.5.0-02952 (o cualquier build posterior de la misma rama) lo antes posible. Es el único camino: SonicWall no publicó workaround para ninguna de las dos fallas.
Si por algún motivo no podés parchear de inmediato, restringí el acceso a la AMC desde redes no confiables y monitoreá indicadores de explotación mientras gestionás la ventana de mantenimiento. No es una solución, es contención mientras llega el parche.
- Confirmá el build corriendo: después de actualizar, verificá que la versión reportada sea 12.4.3-03526, 12.5.0-02952 o superior.
- Aislá la AMC: asegurate de que la consola de administración no sea alcanzable desde internet ni desde segmentos de red que no la necesiten.
- Revisá logs de autenticación: buscá sesiones de administrador que no puedas justificar con un usuario o proceso conocido.
- Si hubo exposición confirmada: reimageá el dispositivo y reseteá todas las credenciales de usuario y administrador, incluidos los enrolamientos TOTP.
Tratá cualquier credencial que haya estado válida en el appliance durante la ventana de exposición como potencialmente filtrada. Es la postura conservadora, sí, pero cuando hablamos de un equipo con control root demostrado en manos ajenas, no hay margen para el optimismo.
Errores comunes al gestionar este parche
- Confundir SMA1000 con SMA100: son líneas distintas. SonicWall aclaró que el SSL-VPN de sus firewalls y la serie SMA100 no están afectados por este par de CVE, y asumir lo contrario te hace perder tiempo parchando lo que no hace falta.
- Parchear sin revisar si hubo exposición previa: actualizar el firmware cierra la puerta, pero no borra lo que ya haya pasado adentro. Si el equipo estuvo corriendo una versión vulnerable con la AMC expuesta, el parche solo no alcanza.
- Confiar en el conteo de ZoomEye como diagnóstico: que un fingerprint aparezca en un escaneo no confirma vulnerabilidad ni explotación. Sirve para dimensionar exposición global, no para saber si tu equipo puntual está comprometido.
- Asumir que el MFA resuelve todo: dificulta el paso de autenticación de la cadena, pero la falla de inyección en la AMC sigue existiendo hasta que actualices el firmware.
Qué está confirmado y qué no
Confirmado por SonicWall y CISA: existencia de ambas fallas, explotación activa en el mundo real, modelos y firmware afectados, builds corregidos y fecha de inclusión de CVE-2026-83549 en KEV. También está confirmado que SonicWall descubrió las fallas y su explotación de forma interna.
Lo que no está confirmado públicamente: indicadores de compromiso (IoC) detallados, número exacto de organizaciones afectadas y el vector inicial de acceso en cada caso reportado. El vínculo con despliegue de ransomware aparece en reportes públicos, pero SonicWall no publicó detalles técnicos de esas campañas en su aviso.
Preguntas Frecuentes
¿Qué es CVE-2026-83549 y qué riesgo tiene?
CVE-2026-83549 es una vulnerabilidad de command injection (CWE-78) en la Appliance Management Console de SonicWall SMA1000, con CVSS v3.1 de 7.8. El riesgo es ejecución de comandos arbitrarios en el sistema operativo del appliance, y encadenada con el SSRF previo, control root del dispositivo.
¿Qué versiones de SonicWall SMA1000 están afectadas por CVE-2026-83549?
Están afectados los modelos 6210, 7210 y 8200v con firmware 12.4.3-03453 o anterior, y 12.5.0-02835 o anterior. Los builds que corrigen la falla son 12.4.3-03526 y 12.5.0-02952.
¿Cómo se encadena CVE-2026-83548 con CVE-2026-83549 para lograr root?
Un atacante sin autenticar explota el SSRF pre-autenticación (CVE-2026-83548) para alcanzar interfaces internas del appliance, y desde ahí ejecuta el command injection (CVE-2026-83549) a través de la AMC. El resultado reportado es ejecución de comandos con privilegios root en el dispositivo.
¿Existe un workaround si no puedo parchear SonicWall SMA1000 de inmediato?
No, SonicWall no publicó ningún workaround para estas dos fallas. La recomendación mientras no puedas actualizar es restringir el acceso a la AMC desde redes no confiables y monitorear la actividad de administración.
¿Cómo sé si mi appliance SonicWall SMA1000 fue comprometido?
SonicWall no publicó indicadores de compromiso específicos en su aviso. La recomendación práctica es revisar logs de autenticación de administrador buscando sesiones que no puedas atribuir a personal conocido, y si el equipo estuvo expuesto con firmware vulnerable, tratarlo como comprometido: reimagear y resetear todas las credenciales, incluido TOTP.
Conclusión
La cadena CVE-2026-83548 más CVE-2026-83549 muestra algo que ya venimos viendo con SonicWall: no hace falta una sola falla crítica cuando dos vulnerabilidades medianas, bien combinadas, dan el mismo resultado que un exploit perfecto. Si administrás un SMA1000, el paso concreto es actualizar ya a 12.4.3-03526 o 12.5.0-02952, sin esperar la ventana de mantenimiento del mes que viene, porque CISA ya confirmó explotación activa y el plazo federal venció el 5 de septiembre.
Y si tu equipo estuvo corriendo firmware vulnerable con la AMC expuesta en algún momento de este período, no alcanza con parchear: hay que asumir compromiso y actuar en consecuencia con reimageo y reset de credenciales. Para equipos que manejan infraestructura crítica de acceso remoto, vale la pena revisar también la exposición general de appliances de borde a internet, más allá de este caso puntual.