Escaneo de vulnerabilidades interno y externo
En pocas palabras: El escaneo externo revisa qué puede ver y explotar cualquiera desde internet (firewall, VPN, servidores públicos); el interno revisa qué puede alcanzar un atacante que ya entró a la red (estaciones, servidores, switches). PCI DSS exige ambos: externo trimestral por un ASV homologado, e interno de forma periódica. Mezclarlos en un mismo informe distorsiona la prioridad de cada hallazgo.
Un escaneo externo de vulnerabilidades revisa qué ve un desconocido desde internet (firewall, VPN, servidores públicos); un escaneo interno revisa qué puede alcanzar alguien que ya entró a la red. Según el análisis de Varaxon, mezclar ambos en un mismo informe lleva a decisiones equivocadas.
El escaneo de vulnerabilidades interno y externo es un par de análisis de seguridad complementarios: el externo escanea desde internet las IPs públicas de una organización, y el interno escanea desde dentro de la red las estaciones de trabajo, servidores y dispositivos que no están expuestos. Cada uno responde una pregunta distinta y PCI DSS exige los dos, aunque con requisitos diferentes.
En este artículo:
- En 30 segundos
- ¿Qué mira un escaneo externo de vulnerabilidades?
- ¿Qué mira un escaneo interno de vulnerabilidades?
- Escaneo interno vs externo: comparación lado a lado
- ¿Por qué hace falta hacer ambos escaneos y no solo uno?
- ¿Cada cuánto hay que hacer cada escaneo?
- ¿Cómo se deben reportar los resultados de cada escaneo?
- Errores comunes al encarar estos escaneos
- Preguntas Frecuentes
- Conclusión
- Fuentes
En 30 segundos
- El escaneo externo mira IPs públicas y hostnames desde internet; el interno mira workstations, servidores y switches desde adentro de la red.
- Los dispositivos de borde (VPN, firewalls) aparecen seguido en la lista CISA Known Exploited Vulnerabilities, por eso el hallazgo externo suele ser pocos pero graves.
- El escaneo interno credenciado genera muchos más hallazgos porque hay mucha más superficie para revisar: parches de OS, protocolos viejos, credenciales default.
- PCI DSS exige escaneos externos trimestrales hechos por un ASV homologado, según detalla Internet Security Auditors. También contempla escaneos internos periódicos como parte del cumplimiento.
- Un baseline razonable: externo mensual (y después de cualquier cambio de firewall o DNS) e interno credenciado también mensual.
¿Qué mira un escaneo externo de vulnerabilidades?
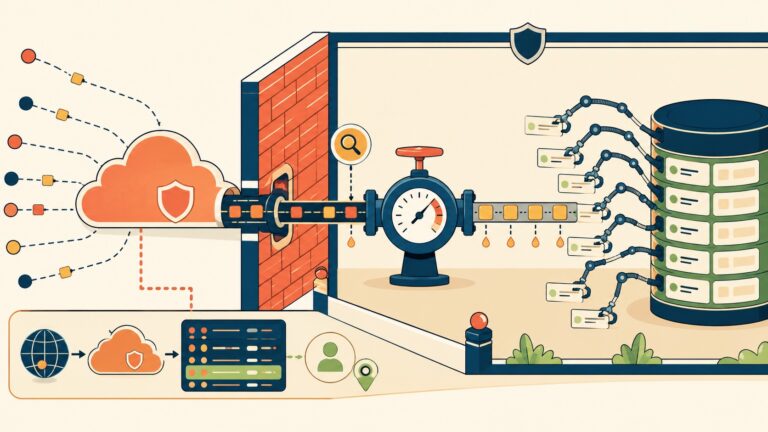
Un escaneo externo escanea desde internet las IPs públicas y hostnames de una organización: firewall, gateway VPN, servidor de correo, sitios web y servicios cloud expuestos. Responde una pregunta puntual: ¿qué puede alcanzar cualquiera desde afuera, y algo de eso tiene una falla explotable?
Ponele que una pyme tiene un firewall viejo con firmware de hace dos años. Un escaneo externo lo detecta en minutos, sin necesidad de pisar la red interna.
Según el análisis de Varaxon, los hallazgos típicos de un escaneo externo incluyen:
- Servicios de acceso remoto expuestos. RDP, SSH o portales VPN accesibles desde cualquier punto de internet, sin restricción de IP.
- Firmware desactualizado en firewalls y VPN. Estos dispositivos de borde aparecen seguido en la lista CISA Known Exploited Vulnerabilities, porque son la vía de entrada más fácil.
- Configuraciones TLS débiles o certificados vencidos. Cifrado obsoleto que un atacante puede romper sin mucho esfuerzo.
- Interfaces de administración públicas. Paneles que nunca deberían estar accesibles desde internet y lo están.
- Servidores de prueba olvidados y registros DNS viejos. Sistemas que nadie recuerda que siguen activos y apuntando a infraestructura real.
Los hallazgos externos suelen ser pocos en cantidad, pero de consecuencia alta. Un solo hallazgo crítico en la VPN pesa distinto a diez hallazgos menores en workstations internas (eso sí: hay que arreglarlo rápido, no es negociable). Relacionado: nuestra guía completa de seguridad y privacidad.
¿Qué mira un escaneo interno de vulnerabilidades?
Un escaneo interno corre desde una máquina o agente dentro de la red y revisa workstations, servidores, impresoras y switches, todo lo que no es público. Responde otra pregunta: si alguien logra entrar, ¿hasta dónde puede avanzar?
Acá el volumen cambia por completo. Mientras el externo mira un puñado de sistemas expuestos, el interno tiene que cubrir cada equipo conectado a la red, y eso multiplica los hallazgos de forma natural.
De acuerdo con la misma fuente, los hallazgos típicos de un escaneo interno son:
- Parches de sistema operativo y aplicaciones faltantes. Equipos que nunca se actualizaron por falta de proceso.
- Navegadores y lectores de PDF desactualizados. Software ofimático con vulnerabilidades conocidas y parche disponible hace meses.
- Protocolos viejos todavía habilitados. SMBv1, SMB sin firmar o TLS legacy, protocolos que deberían estar muertos y siguen activos.
- Credenciales por default en impresoras y cámaras. Dispositivos de red que nadie configuró después de instalarlos.
- Sistemas end-of-life sin reemplazar. Equipos que ya no reciben soporte del fabricante y siguen en producción.
¿Por qué un interno encuentra tantos más hallazgos que un externo? Porque cuando el escaneo es credenciado, el escáner entra con usuario y contraseña y revisa cada paquete instalado, cada configuración, cada protocolo habilitado. Es normal que el número de hallazgos sea mucho más alto: hay mucho más para mirar.
Escaneo interno vs externo: comparación lado a lado
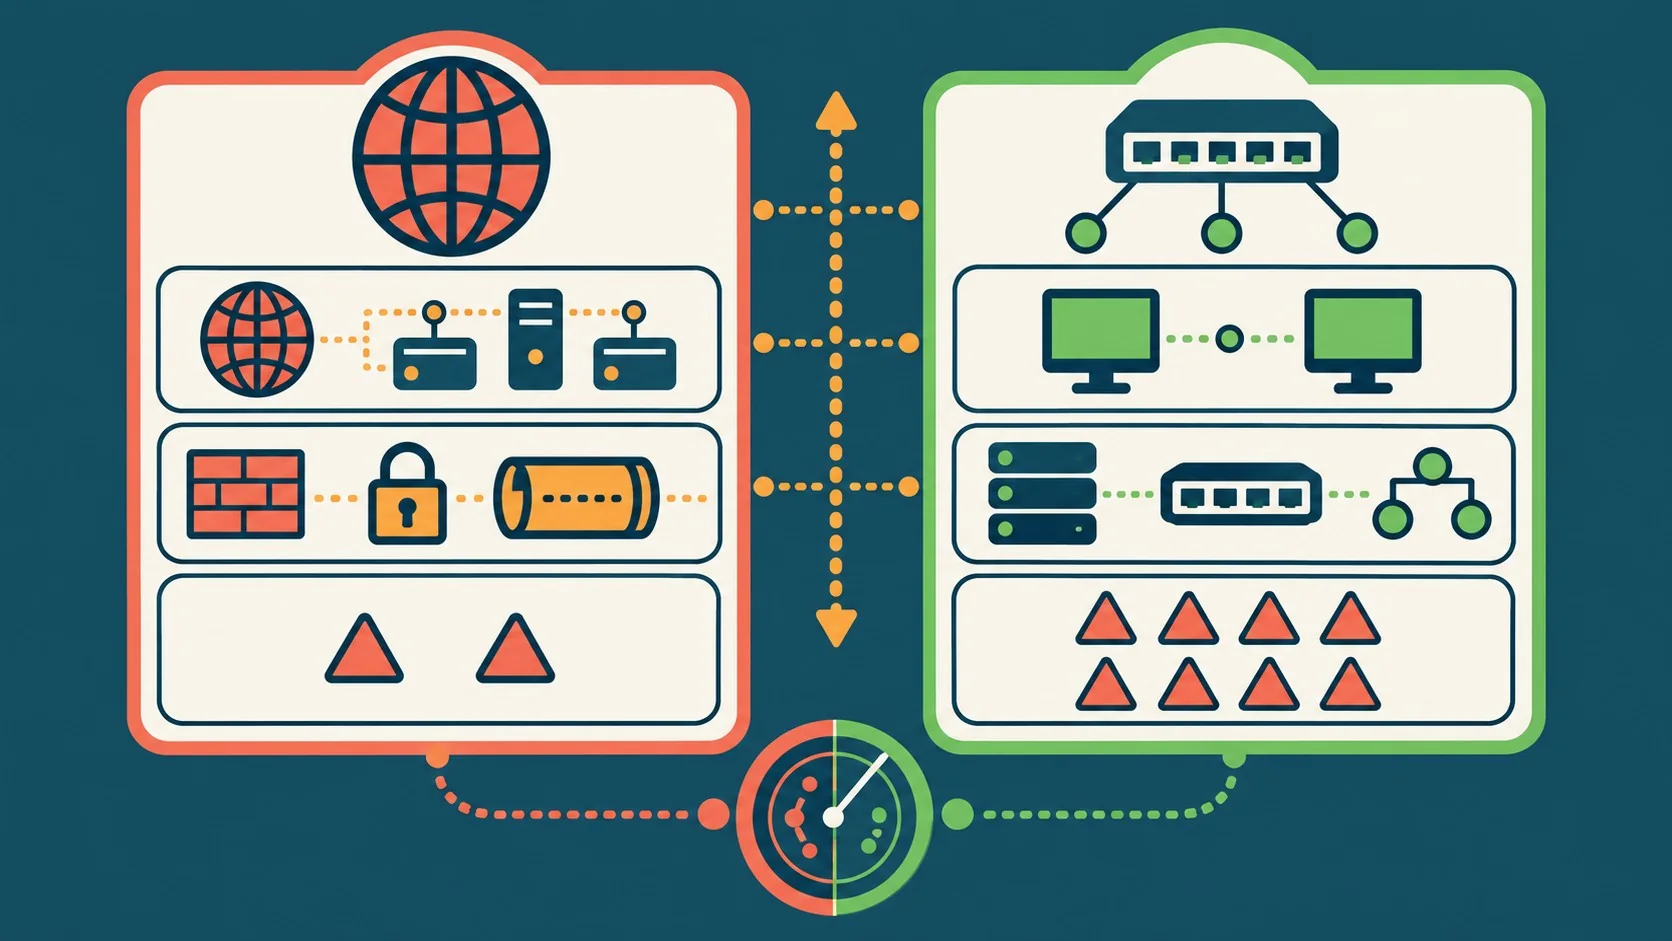
La diferencia entre un escaneo de vulnerabilidades interno y externo pasa por el origen, el objetivo y el requisito normativo que cada uno cubre. La siguiente tabla resume los puntos clave según Varaxon e Internet Security Auditors.
| Aspecto | Externo | Interno |
|---|---|---|
| Corre desde | Internet | Dentro de la red |
| Objetivos | IPs públicas, hostnames, apps web | Workstations, servidores, dispositivos de red |
| Pregunta principal | ¿Qué puede alcanzar un desconocido? | ¿Hasta dónde llegaría un intruso? |
| Volumen de hallazgos | Bajo | Alto |
| Prioridad típica | Arreglar rápido; suele estar expuesto y explotado | Priorizar por riesgo y por vulnerabilidades conocidas |
| Requisito normativo | PCI DSS trimestral, por un ASV homologado | PCI DSS interno, cuestionarios de ciberseguro |
¿Por qué hace falta hacer ambos escaneos y no solo uno?
Un escaneo externo solo te dice que las puertas están cerradas, pero no te dice nada de lo que hay adentro. El phishing, una contraseña robada o un proveedor comprometido le dan a un atacante acceso a la red sin tocar ninguna de esas puertas, y ahí es donde entran a jugar los hallazgos internos. Más contexto en los requisitos de escaneo bajo HIPAA.
Un escaneo interno solo, por otro lado, deja afuera justo los sistemas más expuestos. ¿Y qué pasa con esos sistemas cuando se anuncia una vulnerabilidad nueva? Exacto, los ataques automatizados los encuentran en cuestión de días.
Subís el firewall, lo configurás en una tarde, funciona bien durante meses, nadie vuelve a mirarlo, y un día aparece una CVE nueva para ese modelo exacto, el proveedor saca el parche, vos no te enterás porque nadie corrió un escaneo externo reciente, y el dispositivo queda expuesto hasta que alguien lo explota.
Esa secuencia no es hipotética: es literalmente el motivo por el que los dispositivos de borde (VPN, firewalls) aparecen una y otra vez en la lista CISA KEV. Son el camino más corto hacia adentro, y los equipos de seguridad suelen confiar en que “ya lo configuramos bien una vez” (spoiler: eso no alcanza).
¿Cada cuánto hay que hacer cada escaneo?
Un baseline razonable para la mayoría de las organizaciones chicas y medianas es escaneo externo al menos mensual, y siempre después de cualquier cambio de firewall o DNS, más un escaneo interno credenciado también mensual. Así lo plantea Varaxon como piso mínimo operativo.
Si tu organización procesa datos de tarjetas, PCI DSS marca un requisito específico: según detalla Internet Security Auditors, el Requisito 11.2 de PCI DSS obliga a escaneos trimestrales externos realizados por una empresa homologada como ASV (Approved Scanning Vendor), sobre todos los componentes del entorno de cumplimiento accesibles desde internet.
Esos componentes incluyen firewalls, switches, routers, servidores web, de aplicación, de base de datos, de correo, DNS, y aplicaciones propias o de terceros alojadas tanto en sistemas internos como externos. El proceso tiene fases definidas: definición del alcance, escaneo, reporting y remediación, resolución de falsos positivos, re-escaneo si hace falta, e informe final. En estas herramientas gratuitas de escaneo profundizamos sobre esto.
Mensual no es lo mismo que trimestral. Si tu negocio maneja tarjetas, el trimestral por ASV es el piso legal, pero correr escaneos con más frecuencia (mensual, por ejemplo) achica la ventana entre que aparece una vulnerabilidad y que alguien la detecta.
¿Cómo se deben reportar los resultados de cada escaneo?
El error más común es mezclar los dos escaneos en una sola lista larga. Tres hallazgos críticos en workstations internas y un hallazgo crítico en la VPN no son el mismo tipo de problema, y una tabla combinada los hace parecer equivalentes cuando no lo son.
La forma correcta, según plantea Varaxon, tiene tres reglas simples:
- Secciones separadas para cada tipo de escaneo. Cada una con su propio scope statement: qué IPs, qué subredes, si fue credenciado o no.
- El externo va primero. Son los hallazgos alcanzables por cualquiera desde internet, así que tienen prioridad en la lectura.
- Una nota clara cuando falta un tipo de escaneo. Por ejemplo: “Este informe cubre solo la red interna, no se realizó escaneo externo este mes”.
Esa última línea es fácil de saltear y es la más importante de todas. Si un cliente lee “sin hallazgos críticos” en un informe que solo cubrió la red interna, puede asumir razonablemente que sus sistemas de cara a internet también se revisaron, y eso simplemente no es cierto.
Errores comunes al encarar estos escaneos
- Correr solo el externo porque “es lo que pide PCI”. El requisito trimestral por ASV cubre solo una parte del cumplimiento; sin escaneo interno, los hallazgos de parches faltantes y protocolos viejos quedan sin detectar.
- Asumir que un escaneo no credenciado alcanza para el interno. Sin credenciales, el escáner ve mucho menos de lo que realmente hay instalado en cada equipo, y el volumen de hallazgos baja de forma artificial.
- Ignorar un hallazgo externo “menor” en un dispositivo de borde. Un firewall o VPN con firmware viejo pesa distinto que una estación de trabajo desactualizada, aunque el escáner le asigne la misma severidad numérica.
- No volver a escanear después de un cambio de DNS o firewall. Un cambio de configuración puede abrir una exposición nueva que el próximo escaneo programado tarde semanas en detectar.
Preguntas Frecuentes
¿Cuál es la diferencia entre un escaneo de vulnerabilidades interno y uno externo?
El externo escanea desde internet las IPs públicas y responde qué puede alcanzar un desconocido; el interno escanea desde dentro de la red las workstations y servidores y responde hasta dónde llegaría un intruso que ya entró. Producen tipos de hallazgos distintos y ninguno reemplaza al otro.
¿Necesito hacer los dos tipos de escaneo o alcanza con uno solo?
Hacen falta los dos. El externo solo no detecta lo que pasa si un atacante entra por phishing o una contraseña robada, y el interno solo deja afuera los sistemas más expuestos a internet, que son los primeros en sufrir ataques automatizados tras una vulnerabilidad nueva.
¿Qué tipo de escaneo exige PCI DSS, interno o externo?
PCI DSS exige escaneos externos trimestrales realizados por un ASV homologado (Requisito 11.2), según detalla Internet Security Auditors. También contempla escaneos internos de forma periódica como parte del cumplimiento, y los cuestionarios de ciberseguro suelen pedir el interno además.
¿Por qué un escaneo interno encuentra más hallazgos que uno externo?
Porque cubre muchos más sistemas: workstations, servidores, impresoras y switches, en vez del puñado de IPs públicas que mira el externo. Cuando es credenciado, revisa cada paquete y configuración instalada, lo que multiplica el número de hallazgos de forma normal, no alarmante.
¿Cada cuánto hay que correr un escaneo de vulnerabilidades externo?
Un baseline razonable es mensual, y siempre después de cualquier cambio de firewall o DNS. Si tu organización procesa datos de tarjetas, PCI DSS exige como mínimo un escaneo trimestral hecho por un ASV homologado.
Conclusión
El escaneo de vulnerabilidades interno y externo no es una elección entre uno u otro: son dos herramientas que responden preguntas distintas y que, combinadas, dan una foto completa de qué tan expuesta está una red. El externo prioriza lo que cualquiera puede tocar desde afuera; el interno mide qué tan lejos llega alguien que ya cruzó la puerta.
Si tu empresa todavía corre solo uno de los dos, el próximo paso concreto es simple: sumar el que falta, con un baseline de externo mensual más cambios de firewall/DNS, e interno credenciado también mensual. Y si manejás infraestructura propia para estos escaneos, armar un entorno separado y controlado (en donweb.com se puede levantar un servidor dedicado para correr herramientas de escaneo sin tocar producción) ayuda a mantener el proceso prolijo y auditable.