Tu rate limiter no protege tus datos: el caso del pasaporte
Un bot copió el 100% de un pasaporte desde una API sin superar el límite de 3.000 llamadas. Por qué el rate limiting no protege tus datos y cómo defenderte.

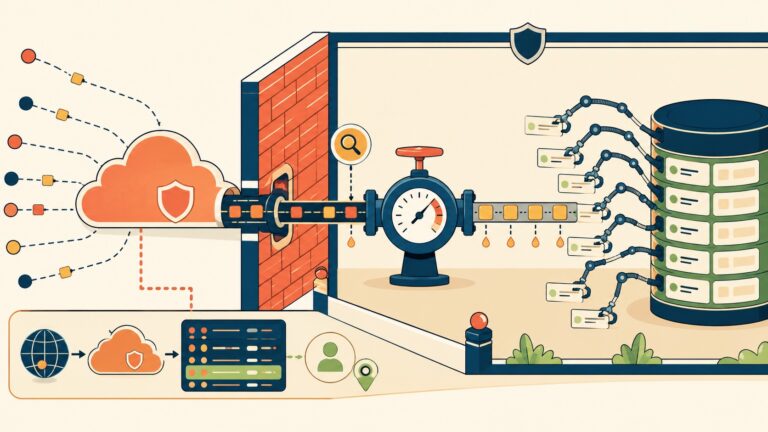
Un bot copió el 100% de un pasaporte desde una API sin superar el límite de 3.000 llamadas. Por qué el rate limiting no protege tus datos y cómo defenderte.
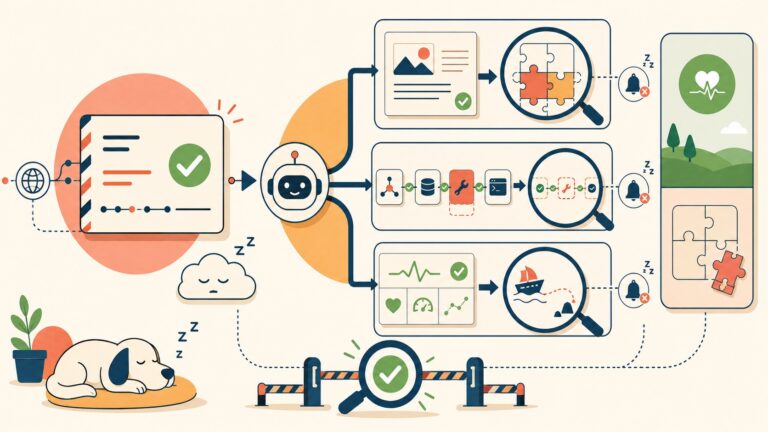
HTTP 200 solo confirma el transporte, no que tu agente de IA produjo algo. Cómo detectar los fallos silenciosos que no disparan alertas.
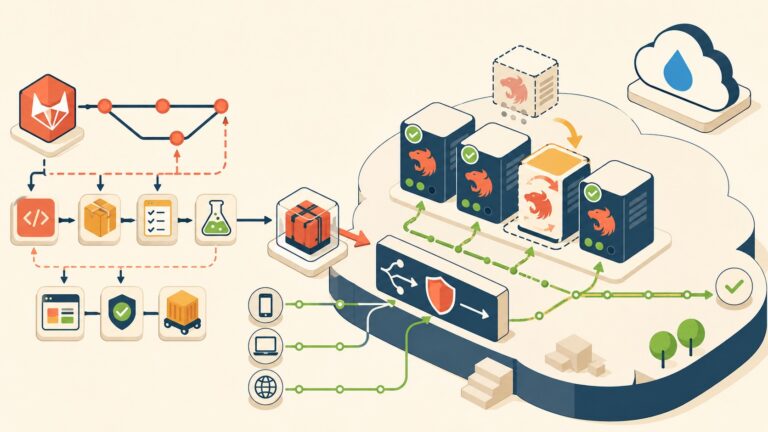
Cómo desplegar NestJS en producción sin cortar el servicio usando PM2 en modo cluster, Nginx y un pipeline de GitLab CI/CD.
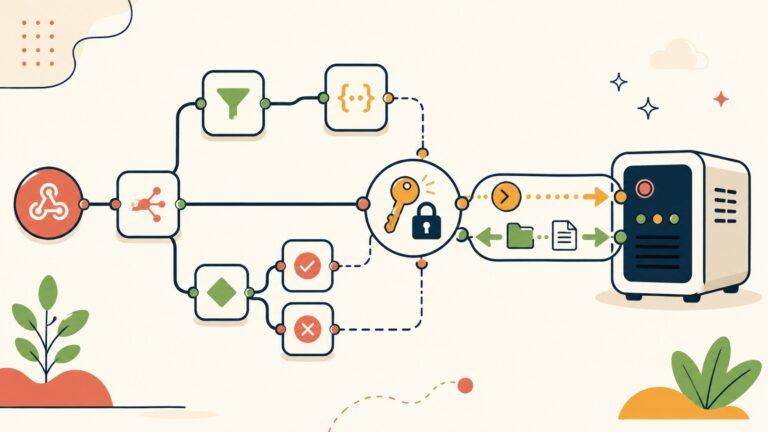
Cómo usar el nodo SSH de n8n para ejecutar comandos remotos, transferir archivos y automatizar deploys sin pipeline CI externo.
GitHub Actions te muestra un run a la vez y esconde si tu CI empeora. Una CLI zero-dep arma la tendencia semanal de éxito y compute desperdiciado.
Guía 2026 de servidores cloud gratuitos: free tiers de AWS, Azure y Google Cloud, opciones serverless y cómo evitar cargos sorpresa.
Cómo montar Gitea, Docker registry y reverse proxy con Docker Compose en una AI PC Copilot+, con consumo de RAM medido en 2026 y comparativa Nginx vs Traefik.
Por qué un cluster de Databricks tira BOOTSTRAP_TIMEOUT con los EC2 sanos, cómo trazar el paquete detrás de un firewall centralizado y por qué PrivateLink es la solución.
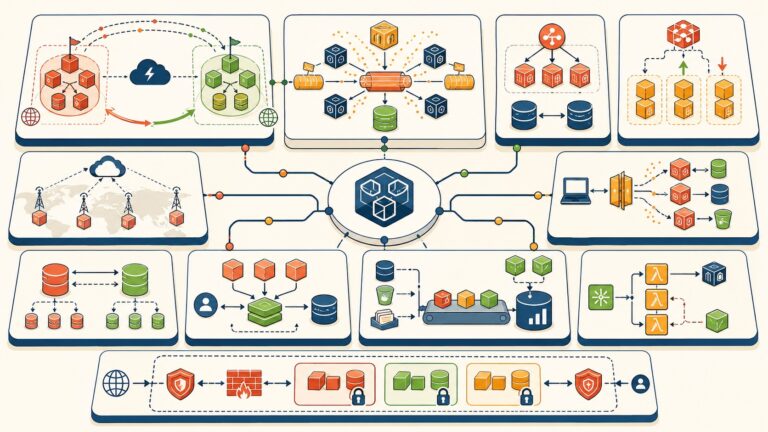
Los 12 patrones de arquitectura AWS que aparecen en toda entrevista de Solutions Architect, con casos de uso reales, gotchas y cuándo NO usarlos.
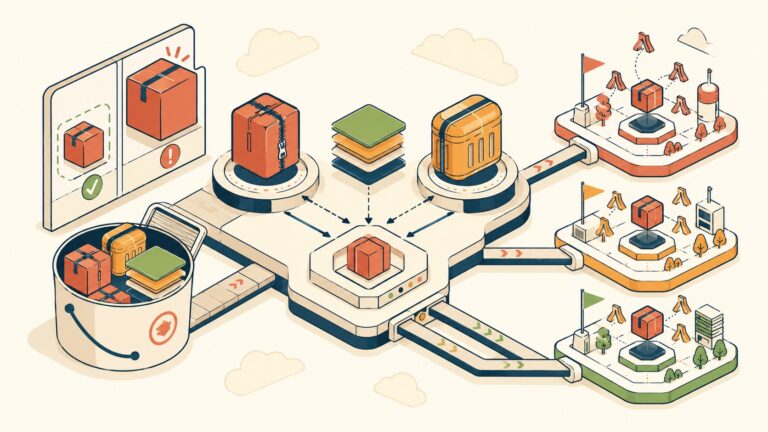
Guía práctica para empaquetar artefactos de AWS Lambda: límites de ZIP, capas, imágenes de contenedor y despliegue vía S3.
End of content
End of content