Brecha habilidades Kubernetes IA
Las herramientas de IA generan aplicaciones completas pero no configuran Kubernetes para producción. Fallas silenciosas de GPU, objetos de API ausentes y la brecha operativa que persiste en 2026.

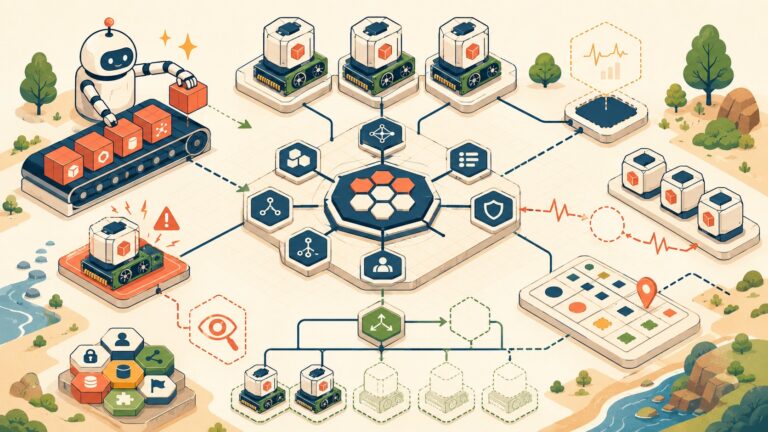
Las herramientas de IA generan aplicaciones completas pero no configuran Kubernetes para producción. Fallas silenciosas de GPU, objetos de API ausentes y la brecha operativa que persiste en 2026.
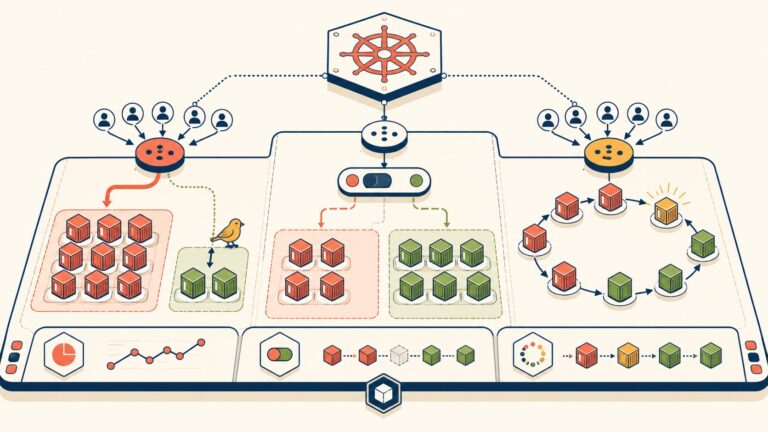
Las estrategias de despliegue definen cómo el código nuevo llega a producción y qué tan rápido podés volver atrás. En 2026, canary, blue-green y rolling no son opcionales si te importa dormir tranquilo después de un release.
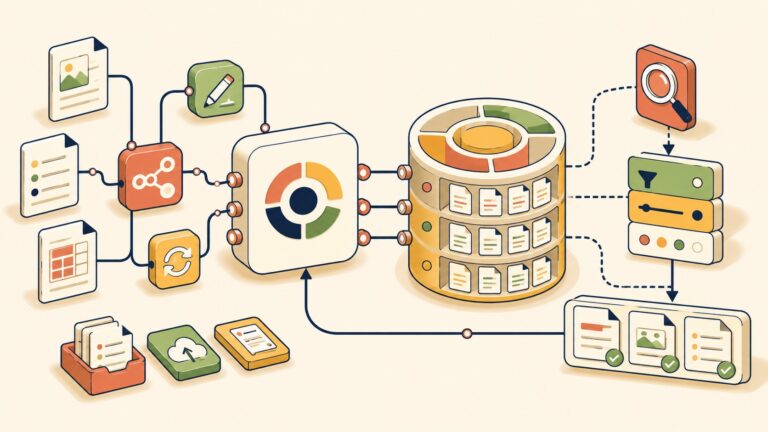
El nodo Elasticsearch de n8n permite indexar, buscar, actualizar y eliminar documentos directamente desde workflows, con soporte completo para Query DSL y variables dinámicas. Incluye workflow JSON gratuito para importar.
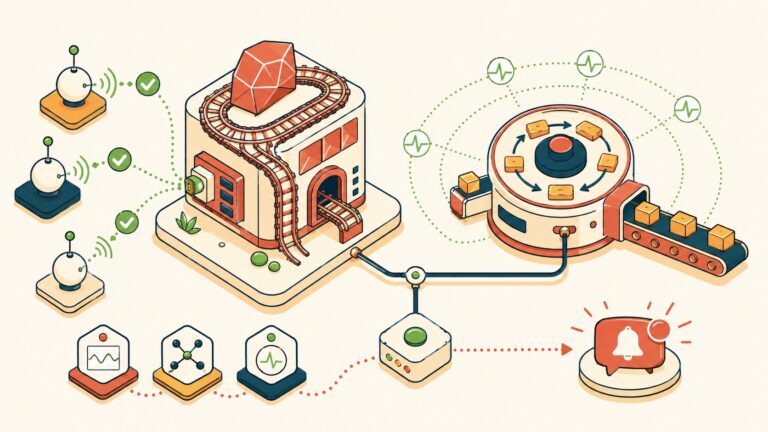
Con un health endpoint que chequea base de datos y Redis, un heartbeat de Sidekiq cada 5 minutos y un monitor externo gratuito, podés detectar caídas en segundos y recibir alertas en Slack. Sin poner un peso.
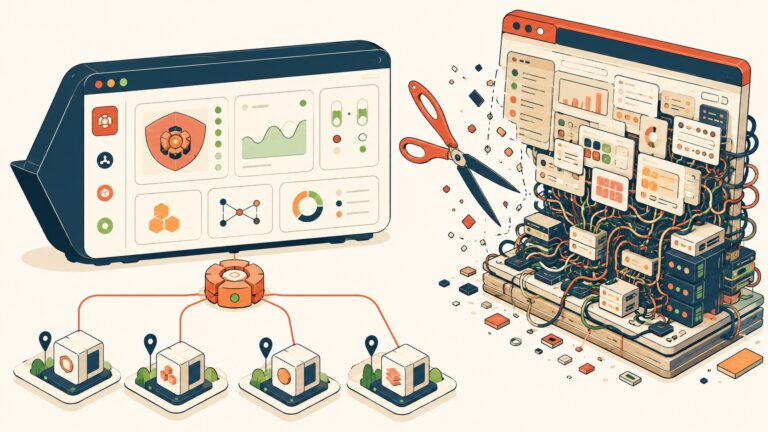
Vessel es un panel de control VPS de escritorio construido con Tauri v2, SolidJS y Rust. Se conecta solo por SSH, no instala agentes en el servidor y guarda credenciales en el keychain nativo. Licencia MIT, binario de ~15MB.
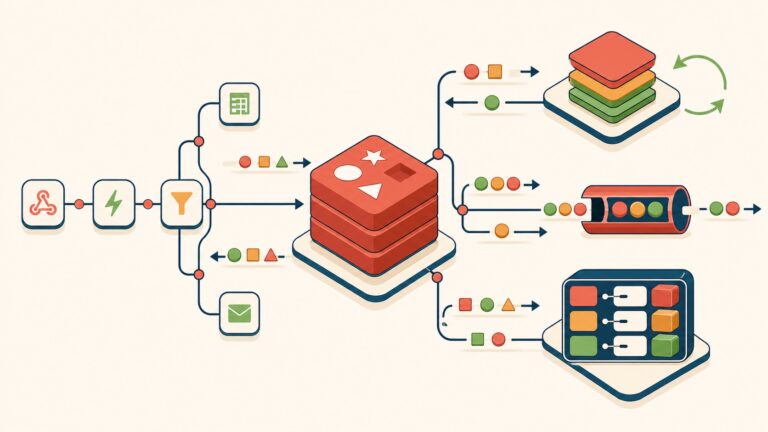
El nodo Redis de n8n permite leer, escribir y manipular datos en Redis desde cualquier flujo de automatización. Cubre 10 operaciones nativas más una operación Raw para comandos avanzados, ideal para caché, colas de trabajo y sesiones de usuario con estado.
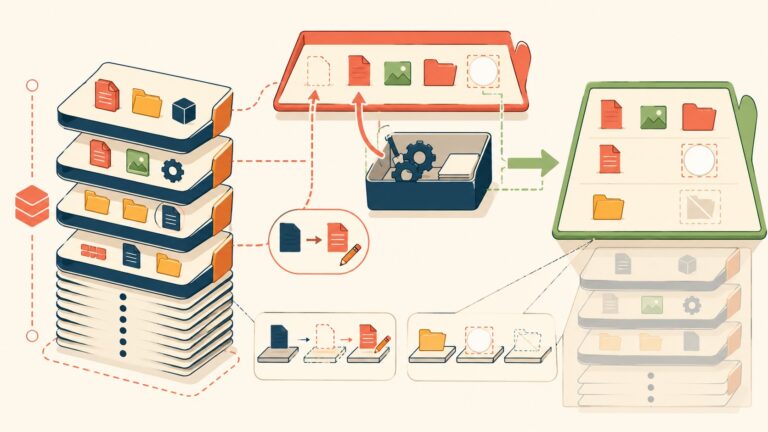
OverlayFS es el filesystem de unión que Docker usa para construir imágenes en capas y ejecutar contenedores sin duplicar espacio. Entendé lowerdir, upperdir, copy-up y los errores más comunes en producción.
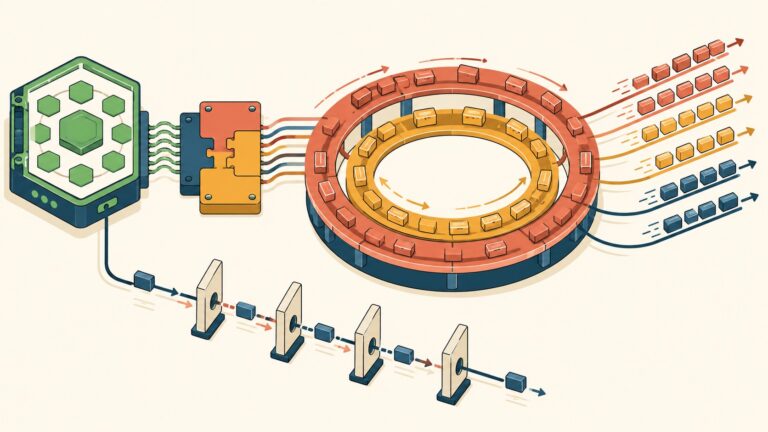
Node.js con io_uring y napi-rs logró más del doble de rendimiento en operaciones de E/S. Los benchmarks de 2026 muestran hasta 40% más throughput y latencia P99 reducida a la mitad usando addons nativos en Rust.
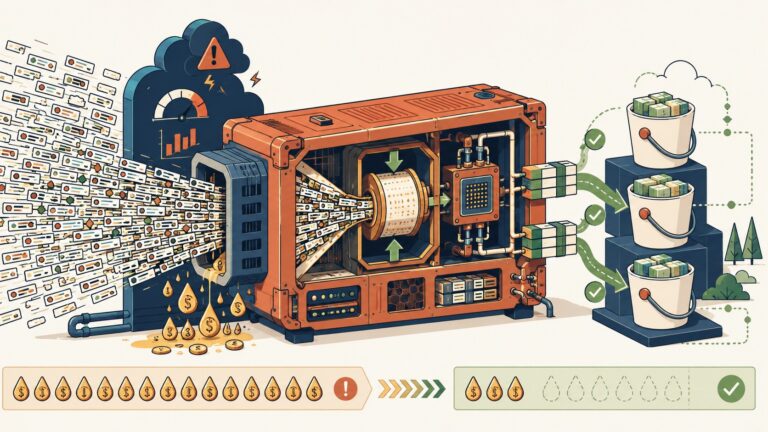
S4 es un gateway open source en Rust que comprime datos antes de subirlos a S3 o drena logs de CloudWatch a S3 con zstd, reduciendo costos de almacenamiento entre un 50% y un 80%.
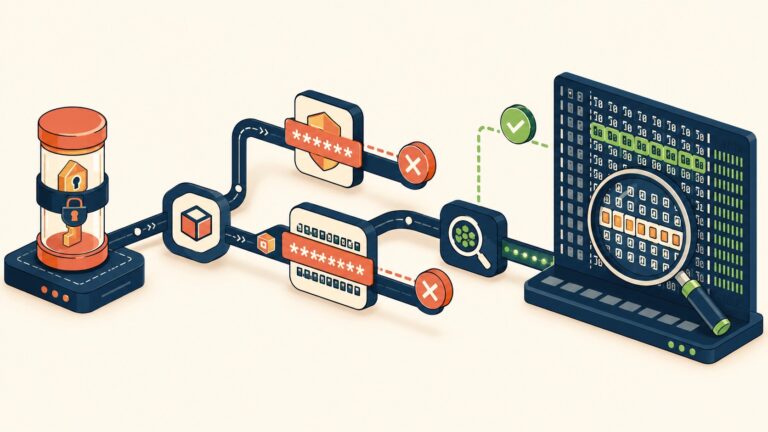
GitHub no te deja ver un secreto después de guardarlo, pero con acceso de escritura al repo podés recuperarlo usando transformaciones que evaden el sistema de enmascaramiento. El método más confiable es el hex dump con od.
End of content
End of content