Auditar recursos ociosos: ahorrar en costos de nube
Los recursos ociosos se comen hasta el 30% de la factura de nube. Guia practica para auditarlos en AWS y Google Cloud y recuperar esa plata.

Los recursos ociosos se comen hasta el 30% de la factura de nube. Guia practica para auditarlos en AWS y Google Cloud y recuperar esa plata.
Cómo usar las Terraform Lifecycle Rules para evitar downtime, borrados accidentales y drift, con ejemplos de código listos para producción.
Meta monta una nube de IA para monetizar su cómputo excedente, replicando el modelo que hizo rentable a AWS. Qué está confirmado y qué no en 2026.
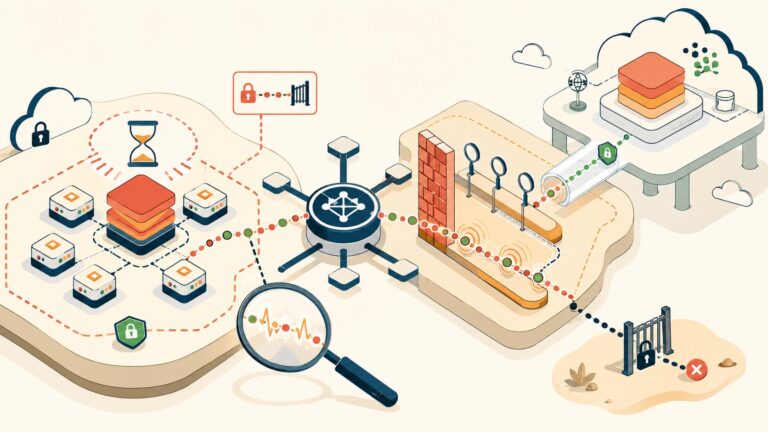
Por qué un cluster de Databricks tira BOOTSTRAP_TIMEOUT con los EC2 sanos, cómo trazar el paquete detrás de un firewall centralizado y por qué PrivateLink es la solución.
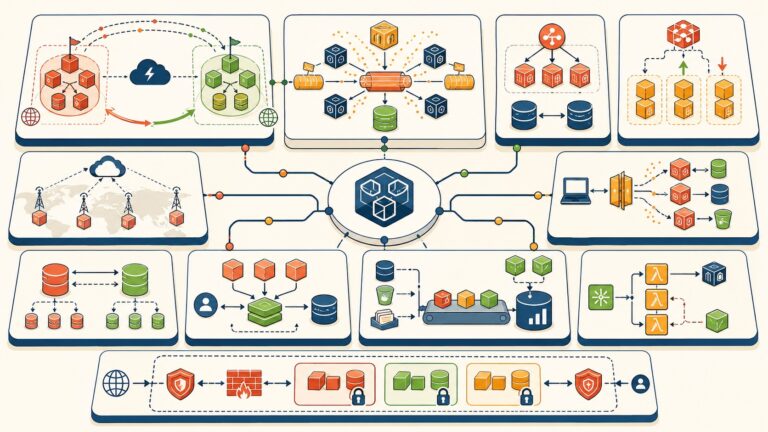
Los 12 patrones de arquitectura AWS que aparecen en toda entrevista de Solutions Architect, con casos de uso reales, gotchas y cuándo NO usarlos.

La mayoría de las recertificaciones de acceso en AWS mienten: registran una decisión pero no modifican los recursos reales. VIGIL, un motor open-source publicado en aws-samples, cierra esa brecha al ejecutar la revocación en el mismo paso.
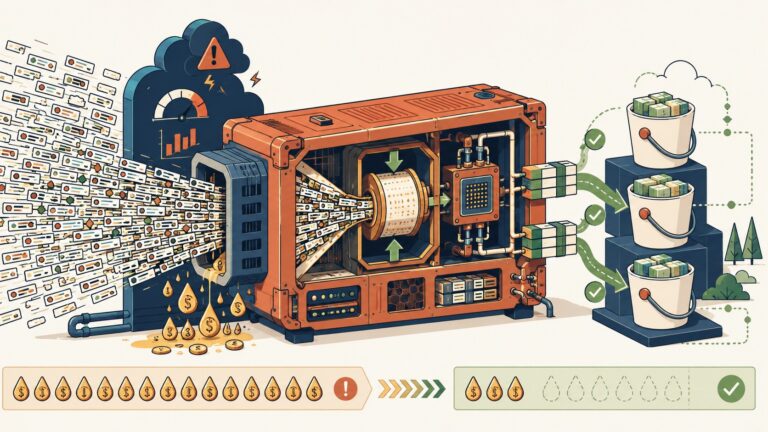
S4 es un gateway open source en Rust que comprime datos antes de subirlos a S3 o drena logs de CloudWatch a S3 con zstd, reduciendo costos de almacenamiento entre un 50% y un 80%.
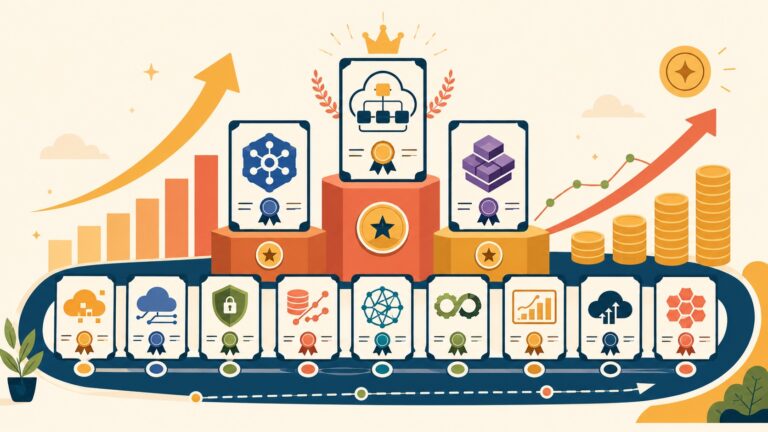
Ranking de las 12 certificaciones cloud con mejor retorno de inversión en 2026. AWS SAA-C03, CKA y Terraform Associate lideran con datos de salario, costo y tiempo de preparación.
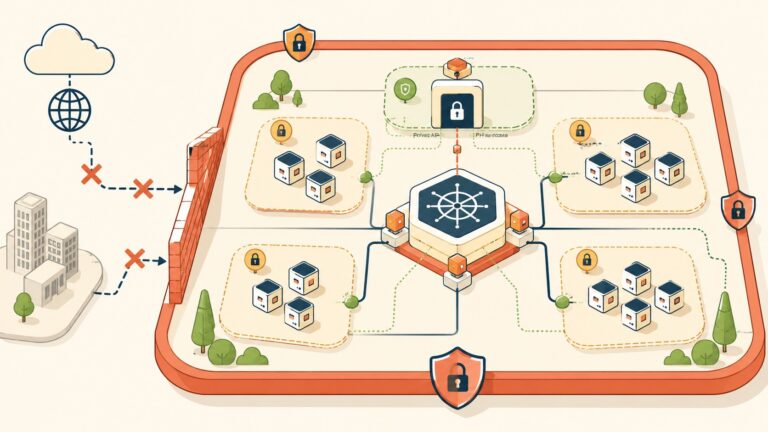
AWS EKS ahora permite clusters en modo completamente privado desde junio de 2026. Todo el tráfico del API y los nodos permanece dentro de la VPC sin exposición a internet.

Checklist de 47 revisiones en 12 áreas para diagnosticar fugas de costos cloud antes de contratar un consultor FinOps. Visibilidad, recursos zombie, data egress y más.
End of content
End of content