Los 3 checks de seguridad que todo pipeline AWS necesita
Los tres controles automáticos que atajan secretos filtrados, misconfigs de IaC y vulnerabilidades en imágenes antes de que lleguen a producción.

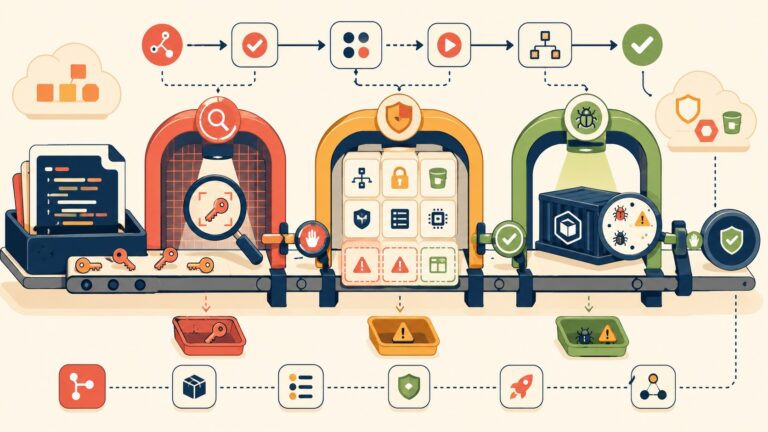
Los tres controles automáticos que atajan secretos filtrados, misconfigs de IaC y vulnerabilidades en imágenes antes de que lleguen a producción.
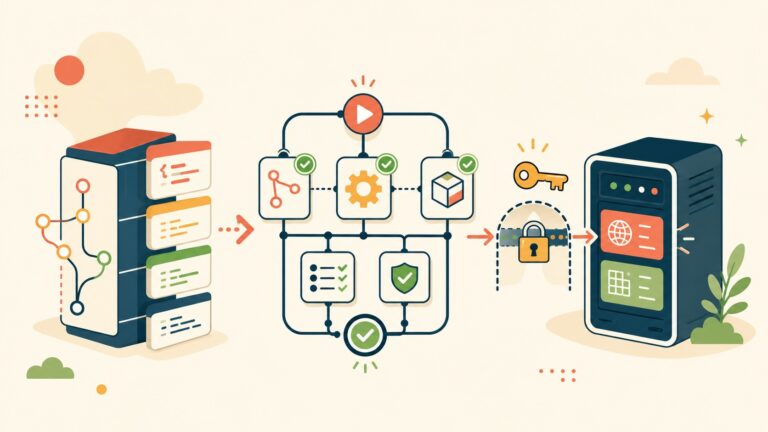
Automatizá el deploy de tu VPS con GitHub Actions: workflow YAML, claves SSH en Secrets y docker compose, paso a paso y con seguridad.
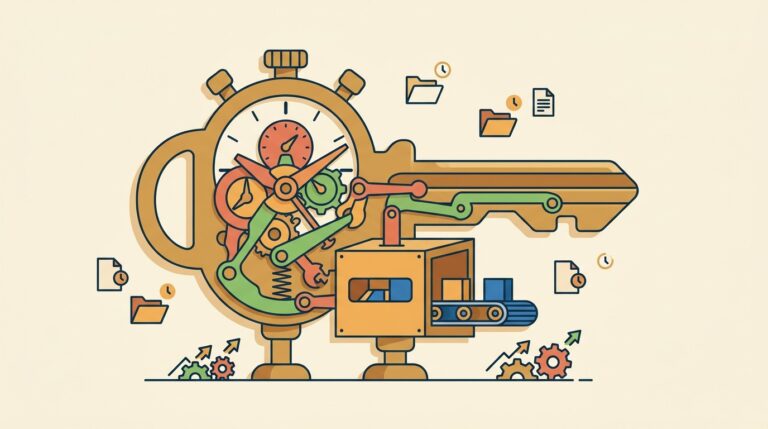
Cómo usar el cron scheduler gratis que ya tenés en cada repo de GitHub: límites reales, por qué se retrasa y cómo alertarte si falla.
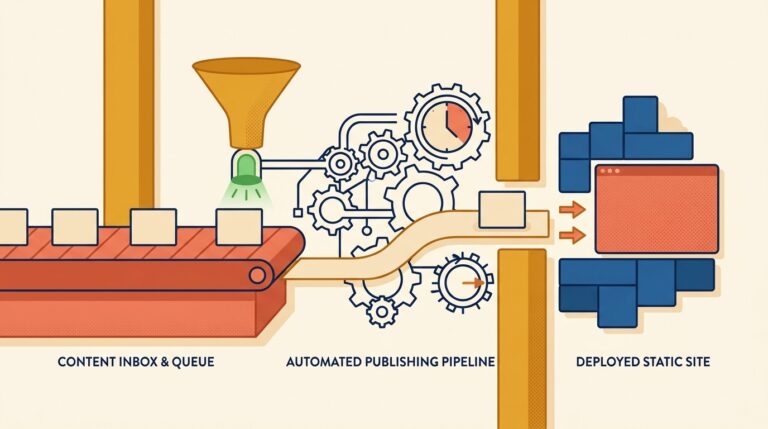
Cómo programar la publicación de posts en un sitio estático sin servidor, sin CMS y sin base de datos en runtime, gastando cero.
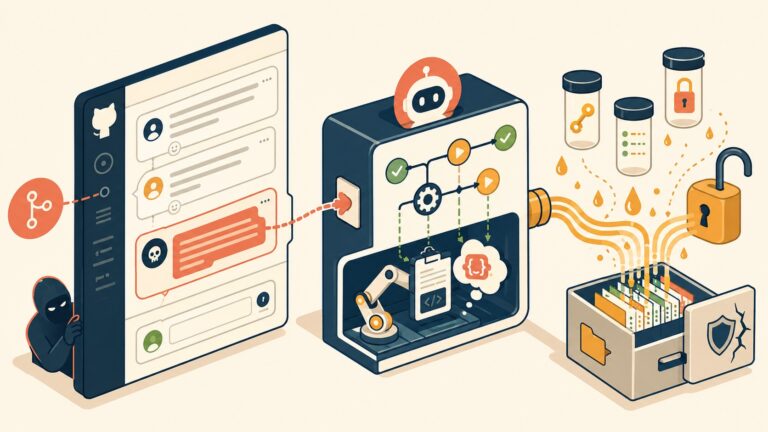
Un comentario HTML oculto en una issue de GitHub bastaba para filtrar las credenciales de tu pipeline. Qué pasó con Claude Code y cómo protegerte.
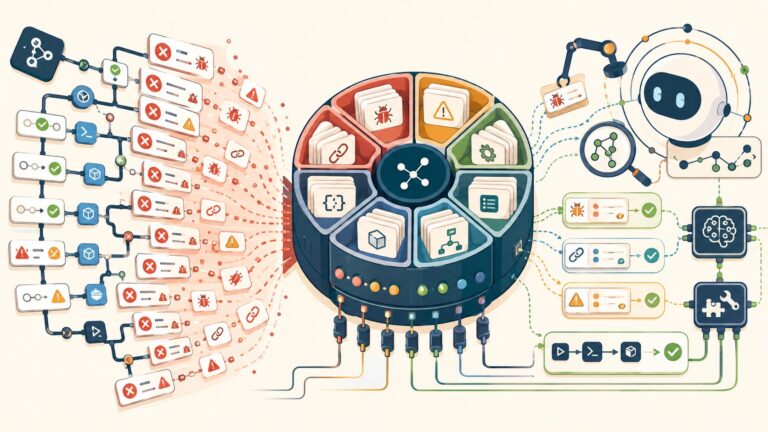
Como pasar de 65+ fallos de GitHub Actions a una base de 254 errores estructurados que personas y agentes de IA consultan sin buscar en Google.
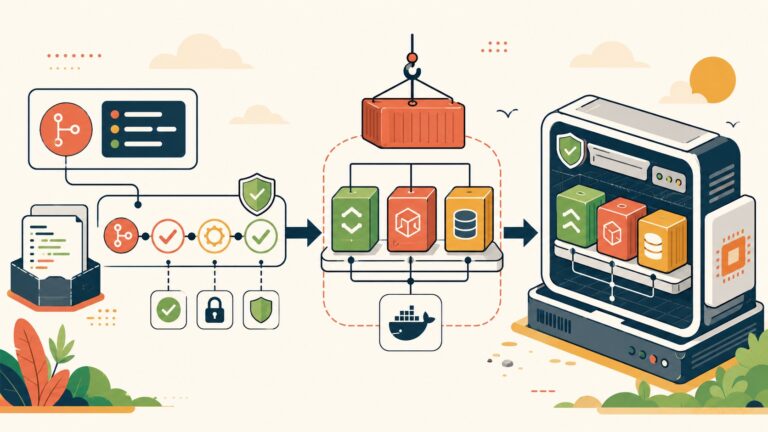
Guía práctica 2026 para automatizar el deploy de Docker Compose a una EC2 con GitHub Actions: workflow YAML, secrets, healthchecks y los errores reales que vas a encontrar.
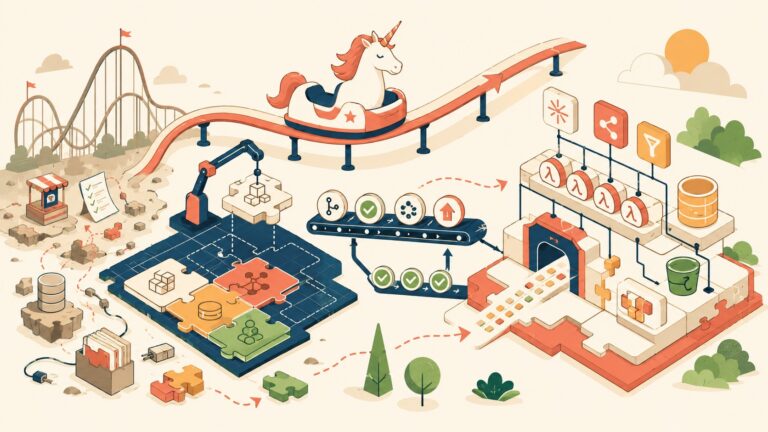
Cómo modernizar arquitectura serverless con Terraform: del setup manual en AWS a IaC completo con GitHub Actions, usando Wild Rydes como caso de referencia.
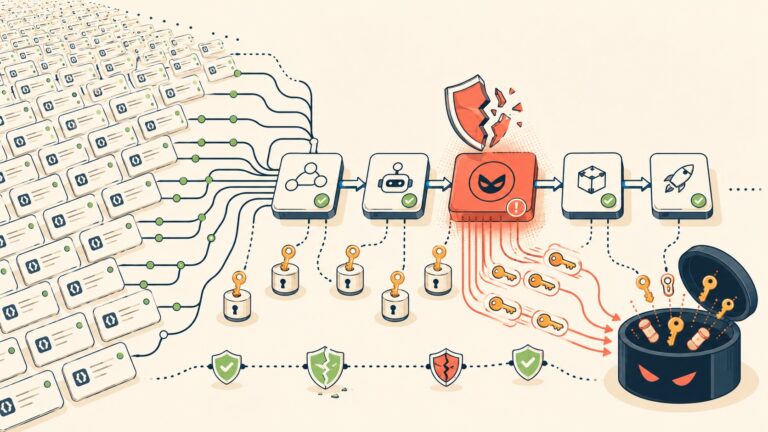
El ataque al tj-actions/changed-files comprometió 23,000 repositorios en marzo de 2025, exponiendo tokens AWS y claves privadas a través de los logs del pipeline.
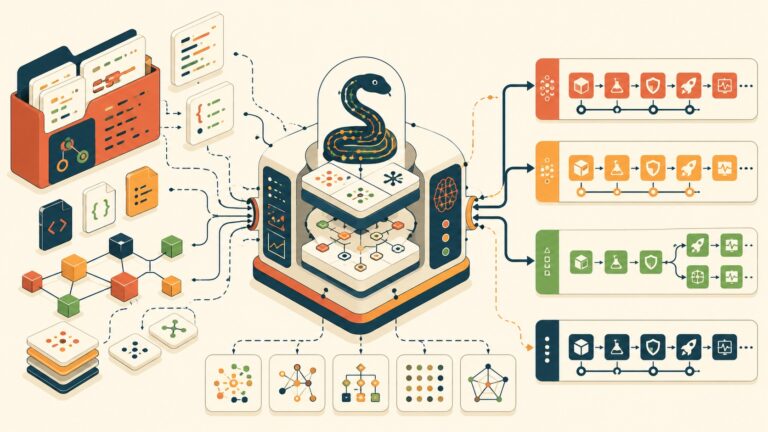
PipeForge analiza tu proyecto Python y genera pipelines CI/CD listos para producción en GitHub Actions, GitLab CI y Docker sin configuración manual.
End of content
End of content