Pipeline CI/CD seguro: commit a producción sin sustos
Como armar un pipeline CI/CD seguro con GitHub Actions: CI, Docker, OIDC y aprobacion manual antes de producción.

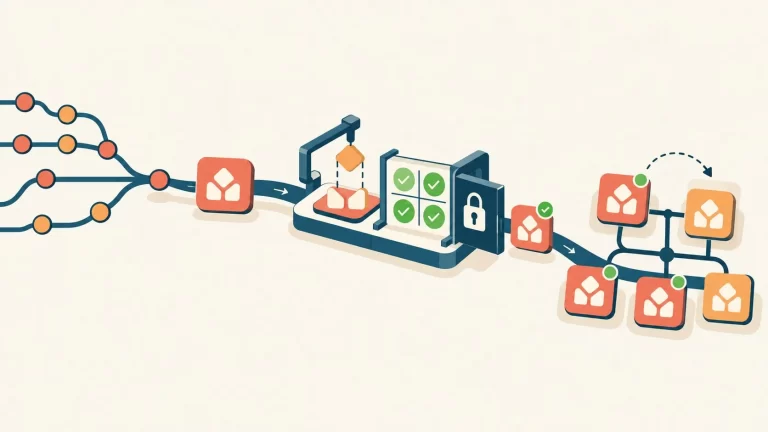
Como armar un pipeline CI/CD seguro con GitHub Actions: CI, Docker, OIDC y aprobacion manual antes de producción.
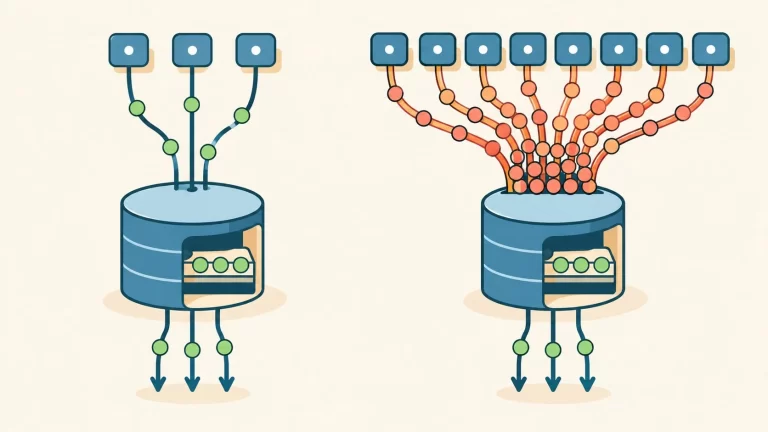
Agrandar el pool de conexiones base de datos sin calcular el hardware puede provocar context switching, cache thrashing y una caída total con Kubernetes.
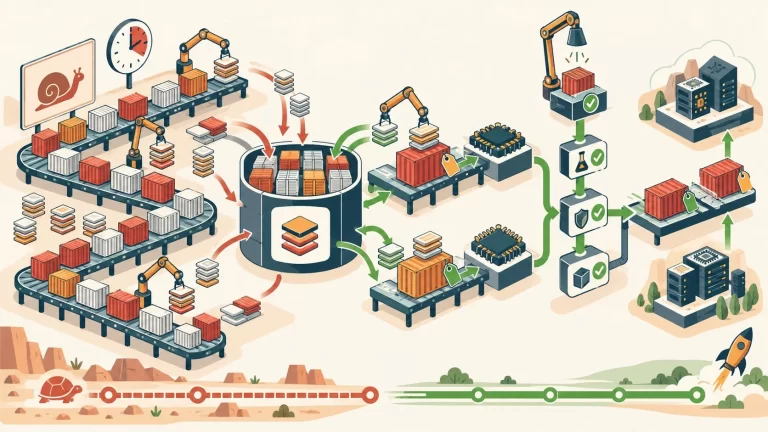
Cache remoto con BuildKit, imágenes multi-arquitectura y tagging por Git SHA: las tres prácticas que convierten Docker en una herramienta enterprise-grade.
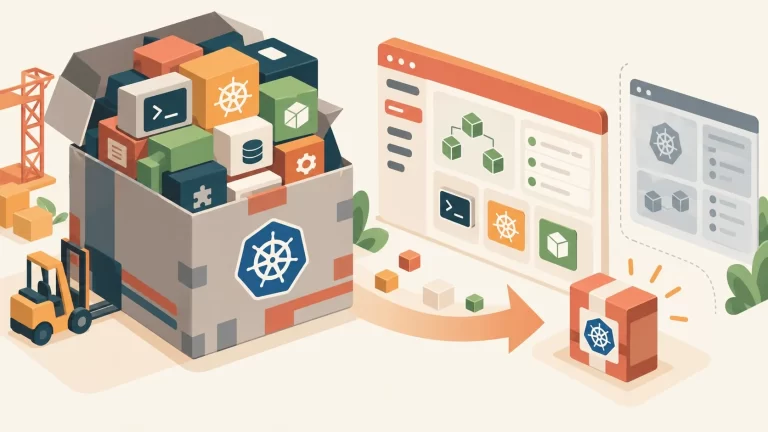
ROZOOM 0.25.0 separó su instalador en slim y full-offline. El build slim de Linux pasa de 500 MB a 47.1 MB sin perder kubectl ni helm.
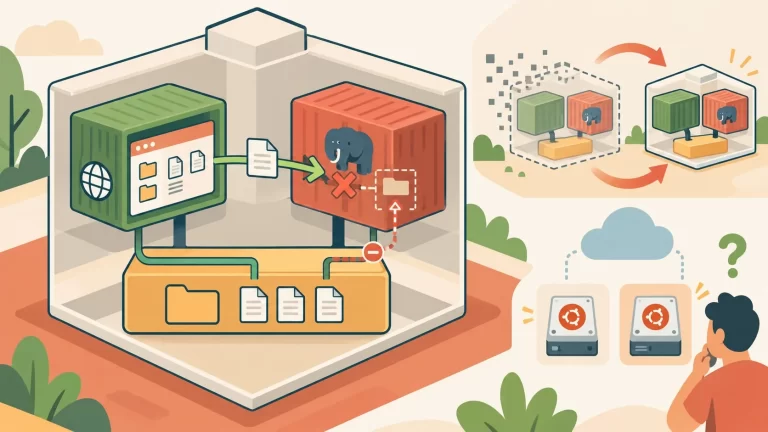
Un pod con nginx y PHP-FPM falló porque el volumen compartido tenía mountPaths distintos. Cómo se diagnosticó y resolvió, más el caso de Ubuntu 22.04 en Azure.
Un rollout verde no prueba que el deploy funcione. Te contamos qué campos necesita un contrato de evidencia de despliegue kubernetes real.
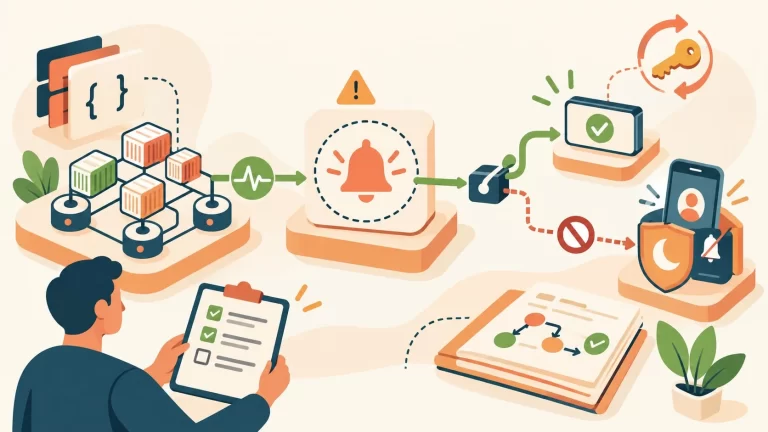
Un plan de Terraform limpio no garantiza que la guardia reciba el aviso. Cómo separar regla, entrega y evidencia con un Job reproducible en Kubernetes.
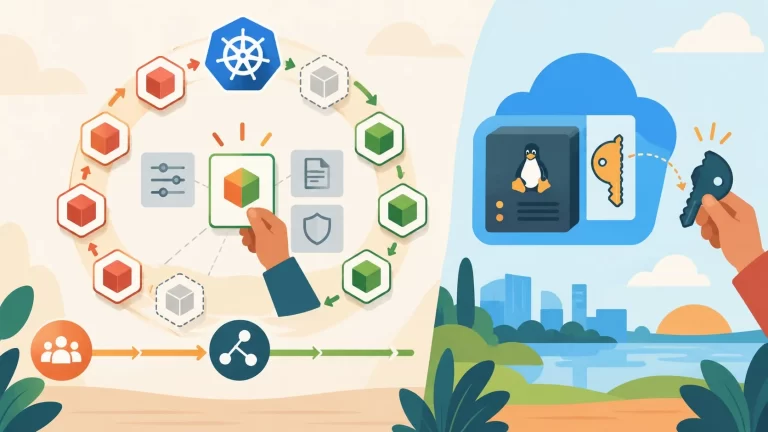
Un rollout de Kubernetes Deployment solo arranca si cambia el pod template. Repasamos maxUnavailable, maxSurge y cómo Azure entrega la clave SSH privada.
Kubernetes 1.37 estabilizó KYAML, pero un ConfigMap con null o ~ sigue creándose sin la clave, sin error ni aviso en dry-run.
Tessera es una app open source que traza cada petición en Kubernetes y marca el hop exacto donde se rompe, con evidencia verificable.
End of content
End of content